


โจรโดนปล้น! เมื่อมิจฉาชีพโดนดัดแปลง Ledger จนสูญ BTC มูลค่ากว่า 4.8 ล้านดอลลาร์
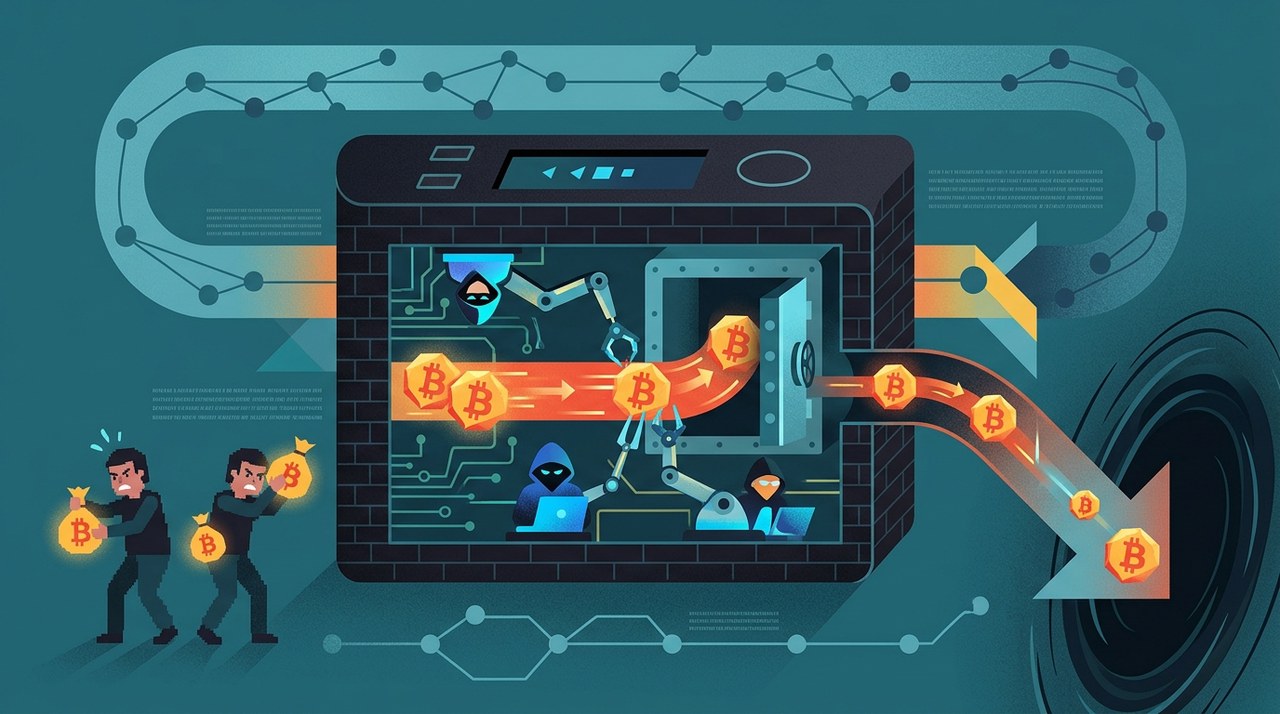
จุดพลิกผันสุดหักมุมในโลกความปลอดภัยคริปโต
ปกติเรามักจะได้ยินข่าวแก๊งมิจฉาชีพออนไลน์เชิดเงินเหยื่อผู้บริสุทธิ์หนีไป แต่ครั้งนี้เกิดเรื่องสุดหักมุม เมื่อตัวการแก๊งสแคมเมอร์กลับต้องมารับบทเป็นผู้เสียหายเสียเอง
รายงานจาก Chainalysis บริษัทวิเคราะห์บล็อกเชน ระบุว่า หัวหน้าแก๊ง Task Scam รายใหญ่เพิ่งสูญเงินไปมากกว่า 60 บิตคอยน์ (BTCBTC-0.52%) ซึ่งมีมูลค่าสูงถึงเกือบ 4.8 ล้านดอลลาร์ ในตอนที่เงินหลุดมือไป
มิจฉาชีพคนนี้โดนปล้นเงินมหาศาลขนาดนี้ได้ยังไง? ปรากฏว่าเขาเอาเงินที่หลอกลวงมาได้ไปเก็บไว้ใน Hardware Wallet ที่ถูกแฮกเกอร์แอบดัดแปลงฮาร์ดแวร์ตั้งแต่ก่อนส่งถึงมือ
ตามรอยเส้นทางเงิน: เงิน 4.8 ล้านดอลลาร์ หายไปไหน?
เนื่องจากบล็อกเชนสาธารณะจะบันทึกทุกธุรกรรมไว้อย่างเปิดเผย นักวิจัยจึงสามารถสะกดรอยตามเส้นทางเงินได้ทีละก้าว ทาง Chainalysis จึงได้ทำแผนผังแสดงเส้นทางเงินของคดีปล้นสะดมครั้งใหญ่นี้เอาไว้
เหตุการณ์เริ่มขึ้นเมื่อวันที่ 22 กันยายน 2026 มิจฉาชีพรายนี้ได้รวบรวมรายได้จากการโกง แล้วโอนแยกไปยังที่อยู่เป้าหมายบน Ledger ทั้งหมด 3 บัญชี
Chainalysis แกะรอยเงินก้อนนี้ย้อนกลับไปพบว่า มันมาจากกระเป๋าหลักที่รวมเงิน ซึ่งถูกเติมเงินเข้ามาจากบัญชีฉ้อโกง 3 บัญชี โดยกระเป๋าหลอกลวงใบใหญ่ที่สุดใบเดียวได้โอนเงินเข้ากระเป๋ากลางนี้สูงถึง 1.36 ล้านดอลลาร์ ผ่านธุรกรรมแยกกัน 106 ครั้ง
หลังจากมิจฉาชีพแบ่งเงินออกเป็น 3 บัญชีบน Ledger แต่ละบัญชีจะมีเงินอยู่ราวๆ 1.64 ล้านดอลลาร์ ทว่าเงินก้อนนั้นกลับไม่ได้ปลอดภัยอย่างที่คิด
ในวันที่ 9 ตุลาคม 2026 แฮกเกอร์ปริศนาก็ลงมือสูบเงินออกอย่างรวดเร็ว โดยทำรายการแค่ครั้งเดียวต่อหนึ่งกระเป๋า เพื่อดูดเงินจาก Ledger ทั้ง 3 ใบออกจนหมดเกลี้ยง ทุกเหรียญถูกโอนตรงไปยังกระเป๋าปลายทางแห่งเดียว ซึ่งตอนนี้ถูกระบุบนบล็อกเชนแล้วว่าเป็นบัญชีที่ถือครองสินทรัพย์ที่ถูกขโมยมา
Task Scam หลอกเหยื่ออย่างไร?
หากอยากเข้าใจว่าเงินก้อนนี้มาจากไหน เราต้องมาดูวิธีที่แก๊ง Task Scam ใช้ต้มตุ๋นคนที่กำลังหางาน
ในกลโกงรูปแบบนี้ เหยื่อจะถูกรับสมัครมาทำงานออนไลน์ง่ายๆ โดยทั่วไป คืองานเขียนรีวิวสินค้าปลอม หรือสร้างยอดขายเทียมให้สินค้าจริง เพื่อทำให้ร้านค้าบนอีคอมเมิร์ซดูได้รับความนิยมมากขึ้น
ในช่วงแรก ผู้ทำงานจะเห็นยอดเงินในบัญชีแพลตฟอร์มเพิ่มขึ้นเรื่อยๆ แต่ไม่นาน ระบบจะแกล้งแสดงยอดเงินติดลบ มิจฉาชีพจะบอกเหยื่อว่าต้องฝากเงินตัวเองเข้ามา—ซึ่งมักจะเป็นคริปโทเคอร์เรนซี—เพื่อปลดล็อกยอดติดลบก่อน ถึงจะถอนเงินรางวัลออกมาได้
เมื่อเหยื่อส่งคริปโตไปให้ มิจฉาชีพก็จะบล็อกการเข้าถึงและกวาดเงินฝากเข้ากระเป๋าตัวเองทันที รูปแบบการฉ้อโกงนี้ระบาดอย่างรวดเร็วไปทั่วโลก
ในรายงานเมื่อเดือนธันวาคม 2024 คณะกรรมาธิการการค้าแห่งสหรัฐฯ (FTC) เปิดเผยว่า Task Scam คิดเป็นเกือบ 40% ของรายงานการหลอกลวงเกี่ยวกับงานทั้งหมดในปี 2024
"คริปโทเคอร์เรนซีคือช่องทางชำระเงินที่มิจฉาชีพเหล่านี้เลือกใช้" FTC ระบุไว้ในรายงาน
FTC ยังเสริมอีกว่า รายงานความเสียหายคริปโทเคอร์เรนซีที่เชื่อมโยงกับการหลอกลวงหางานโดยเฉพาะ สูงถึง 41 ล้านดอลลาร์ ในช่วงเพียงครึ่งแรกของปี 2024 เท่านั้น
การแฮกฮาร์ดแวร์: ชิปแอบฝังทำงานอย่างไร?
การเก็บคริปโตไว้แบบออฟไลน์บน Hardware Wallet มักถูกมองว่าเป็นหนึ่งในวิธีที่ดีที่สุดในการปกป้องสินทรัพย์ดิจิทัล อย่างไรก็ตาม ความปลอดภัยของฮาร์ดแวร์ก็อาจถูกแทรกแซงได้ หากห่วงโซ่อุปทานเกิดการรั่วไหล
แม้ Chainalysis จะไม่ได้ระบุว่ามิจฉาชีพซื้ออุปกรณ์มาจากไหน แต่ Ledger ผู้ผลิตกระเป๋าฮาร์ดแวร์ได้เชื่อมโยงความเสียหายที่ได้รับการยืนยันทั้งหมด เข้ากับอุปกรณ์ที่ขายผ่าน CryptoBilis ซึ่งเป็นตัวแทนจำหน่ายอย่างเป็นทางการในเอเชียตะวันออกเฉียงใต้
เมื่อวันที่ 10 ตุลาคม Ledger ตรวจพบชิปดัดแปลงฝังซ่อนอยู่ภายในอุปกรณ์ของหนึ่งในผู้เสียหาย
ทีมวิจัยความปลอดภัย Donjon ของ Ledger ได้วิเคราะห์อุปกรณ์ที่ถูกดัดแปลงอย่างละเอียด และอธิบายขั้นตอนการโจมตีเบื้องหลังไว้ดังนี้:
- การแอบบันทึกหน้าจอ: ชิปดัดแปลงภายในจะแอบอ่านข้อมูลหน้าจอของอุปกรณ์ในระหว่างขั้นตอนการตั้งค่าครั้งแรก
- การดักจับคีย์: ในขณะที่ผู้ใช้กำลังตั้งค่ากระเป๋า ชิปจะบันทึกวลีสำรองข้อมูลลับ 24 คำ (Recovery Seed Phrase) ที่แสดงบนหน้าจอ
- การส่งข้อมูลผ่านเครือข่ายมือถือ: ชิปที่ถูกแอบฝังจะใช้ eSIM ในตัวส่งวลีลับ 24 คำผ่านเครือข่ายมือถือ LTE ตรงไปหาแฮกเกอร์ทันที
เนื่องจากแฮกเกอร์ได้รับวลีสำรองข้อมูลไปตั้งแต่ตอนตั้งค่า พวกเขาจึงแค่เฝ้ารอจนกว่ากระเป๋านั้นจะมีเงินฝากเข้ามาหลายล้านดอลลาร์ แล้วค่อยสั่งกวาดเงินออกไปทางไกล
ความเสียหายรวมในอุตสาหกรรมทะลุ 86 ล้านดอลลาร์
หัวหน้าแก๊ง Task Scam ไม่ใช่เหยื่อรายเดียวที่ได้รับผลกระทบจากการเจาะห่วงโซ่อุปทานครั้งนี้ เพราะ Specter นักวิเคราะห์บนบล็อกเชนประเมินว่า ความเสียหายรวมที่เชื่อมโยงกับการดัดแปลง Hardware Wallet ของ CryptoBilis อาจสูงเกิน 86 ล้านดอลลาร์ ครอบคลุมทั้ง Bitcoin (BTC), EthereumETH-2.24% และ TRONTRX-0.71%
"เรายังไม่ได้ยืนยันจำนวนผู้ใช้ทั้งหมดที่ได้รับผลกระทบ หรือมูลค่าความเสียหายรวมทั้งหมด" Ledger กล่าวถึงเหตุการณ์นี้
เพื่อป้องกันความเสียหายเพิ่มเติม Ledger ได้แนะนำให้ทุกคนที่ตั้งค่าอุปกรณ์ที่ซื้อมาจาก CryptoBilis รีบย้ายสินทรัพย์ไปยังกระเป๋าที่ปลอดภัยทันที โดยใช้วลีสำรองข้อมูลชุดใหม่
ข้อคิดสำคัญในการดูแลความปลอดภัยของ Hardware Wallet
เคสนี้สะท้อนบทเรียนความปลอดภัยสำคัญสำหรับทุกคนที่ถือครองคริปโทเคอร์เรนซี Cold Storage ยังคงเป็นตัวเลือกความปลอดภัยที่มั่นคง แต่ที่มาของอุปกรณ์ก็มีความสำคัญไม่แพ้การดูแลรักษาคีย์
เพื่อลดความเสี่ยงจากห่วงโซ่อุปทาน ผู้ใช้ควรสั่งซื้อ Hardware Wallet โดยตรงจากผู้ผลิตหลักเท่าที่เป็นไปได้ และจำเป็นต้องตรวจสอบความสมบูรณ์ของอุปกรณ์ ตรวจหาร่องรอยการแกะดัดแปลง รวมถึงสร้างวลีสำรองข้อมูลในสภาพแวดล้อมออฟไลน์อย่างปลอดภัย
ผลการดำเนินงานในอดีตของสินทรัพย์ดิจิทัลไม่ได้เป็นสิ่งการันตีถึงผลการดำเนินงานในอนาคต แม้เครื่องมือติดตามบล็อกเชนจะพัฒนาขึ้นจนระบุเส้นทางเงินผิดกฎหมายได้ง่ายขึ้น แต่การปกป้องอุปกรณ์จริงก็ยังคงเป็นสิ่งสำคัญที่สุดในการรักษา Private Key ให้ปลอดภัย
บทความล่าสุด
วอลสตรีทเจอวิกฤตความกลัวสุดขีด หลังสายเทรดหุ้น AI โดนล้างพอร์ตยับ
อารมณ์ตลาดวอลสตรีทดิ่งลงสู่ความกลัวสุดขีดหลังหุ้นเทคโนโลยีร่วงหนัก ส่งผลให้สายเทรด AI ใช้เลเวอเรจโดนล้างพอร์ตไปกว่า 52 ล้านดอลลาร์ในวันหยุดสุดสัปดาห์

เดิมพันครั้งใหญ่! พอร์ต Bitcoin $98M บน Hyperliquid เสี่ยงถูกล้างพอร์ต
เทรเดอร์ Bitcoin สายเลเวอเรจสูงบน Hyperliquid กำลังถือสถานะใหญ่ถึง 98 ล้านดอลลาร์ ซึ่งเสี่ยงโดนล้างพอร์ตหากราคาเฉียดร่วงลงอีกเพียง 1.59%
|
แอป MapQuest เปิดฟีเจอร์ใหม่ แฉพิกัดกล้องตรวจป้ายทะเบียนทั่วสหรัฐฯ
MapQuest เพิ่มเลเยอร์แผนที่ใหม่ แสดงตำแหน่งกล้องสอดส่องคนขับรถทั่วสหรัฐฯ มาดูกันว่าฟีเจอร์นี้ทำงานอย่างไร และทำไมถึงเกิดประเด็นถกเถียงขึ้น
|