
เว็บไซต์ท้าแฮกเกอร์เจาะระบบชิง Bitcoin มูลค่า 2,000 ดอลลาร์
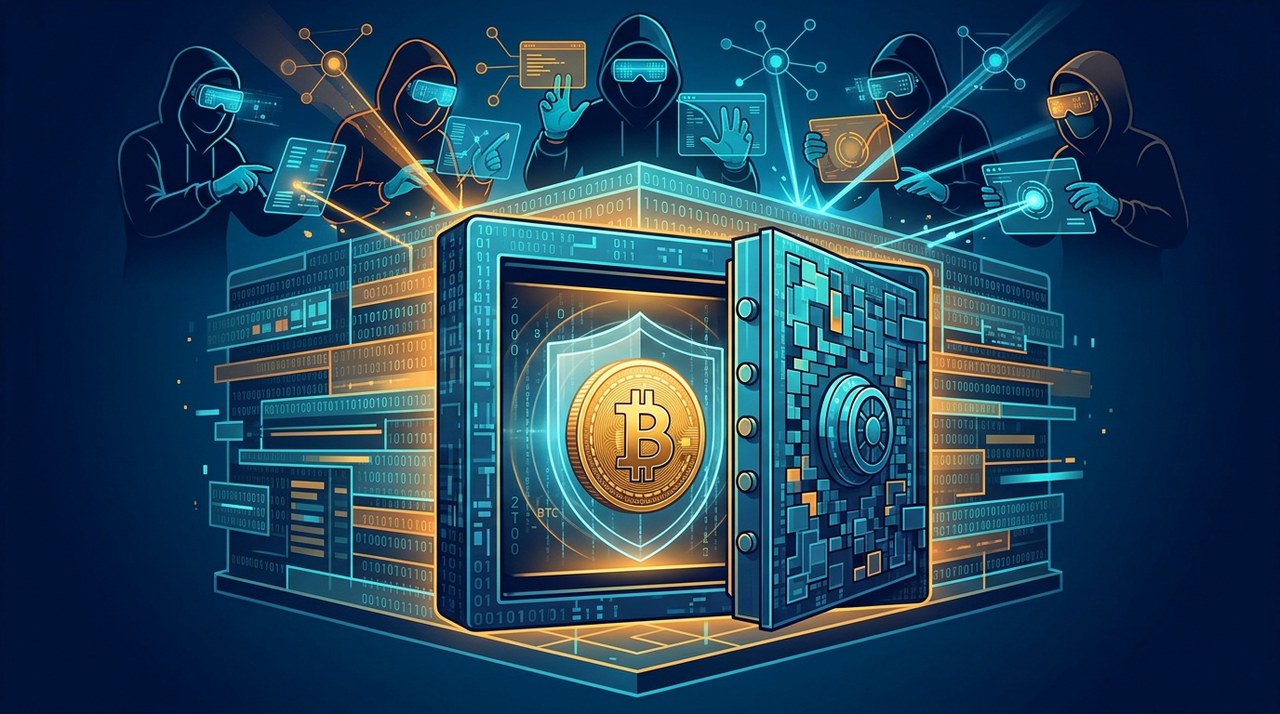
รางวัล Bitcoin มูลค่า 2,000 ดอลลาร์ ที่ยังไม่มีใครคว้าไปได้
ลองจินตนาการถึงตู้เซฟดิจิทัลที่ตั้งอยู่กลางอินเทอร์เน็ต เหมือนท้าทายให้แฮกเกอร์มาลองเจาะดู นั่นคือแนวคิดของแพลตฟอร์มที่ชื่อว่า Steal My Bitcoin
เว็บไซต์นี้ท้าทายให้นักวิจัยความปลอดภัยไซเบอร์และแฮกเกอร์สายขาวเจาะเข้าระบบ โดยมีรางวัลใหญ่เป็นคีย์ Bitcoin ที่ซ่อนอยู่พร้อมเงินข้างใน
ตอนแรก เงินรางวัลเริ่มที่ประมาณ 500 ดอลลาร์ แต่พอได้เงินบริจาคเพิ่ม ยอดรางวัลก็พุ่งไปเกือบ 2,000 ดอลลาร์ หรือประมาณ 0.025 BTCBTC+0.37%
แม้จะเปิดให้ออนไลน์มานานกว่า 17 ชั่วโมง ณ ช่วงค่ำของวันที่ 25 ตุลาคม 2026 กระเป๋าเงินดิจิทัลใบนี้ก็ยังคงปลอดภัยดี ไม่มีใครแตะต้องได้
กติกาของความท้าทายนี้มีอะไรบ้าง?
เป้าหมายดูเหมือนจะง่ายตรงไปตรงมา นั่นคือการใช้ประโยชน์จากช่องโหว่ของ PHP ดึงคีย์ส่วนตัวออกมา แล้วโอน Bitcoin ออกไป
อย่างไรก็ตาม ผู้จัดงานได้กำหนดกฎเหล็กเพื่อควบคุมการทดสอบไว้ดังนี้:
- ผู้เข้าร่วมต้องโจมตีเฉพาะเว็บแอปพลิเคชันและตัวคอนเทนเนอร์ PHP เท่านั้น
- ห้ามโจมตีโฮสต์เซิร์ฟเวอร์หลักที่อยู่เบื้องหลังโดยเด็ดขาด
- ห้ามทำลายโครงสร้างพื้นฐานของระบบ หรือยิงทราฟฟิกมหาศาลเพื่อถล่มเซิร์ฟเวอร์
- ทุกกิจกรรมบนเว็บไซต์จะถูกเฝ้าระวังและบันทึกข้อมูลไว้ทั้งหมด
ช่องโหว่ความปลอดภัยที่ถูกนำมาใช้
แพลตฟอร์มนี้โฆษณาว่ารันบน PHP เวอร์ชัน 8.4.26 ซึ่งมีช่องโหว่ความปลอดภัยร้ายแรง 2 จุด ที่เรียกรวมกันว่า PHP2Shell
ช่องโหว่นี้ระบุรหัส CVE-2026-109618 และ CVE-2026-109619 มีคะแนนความรุนแรงระดับวิกฤตถึง 9.2 จาก 10 ซึ่งนักพัฒนาได้ปล่อยแพตช์ฉุกเฉินออกมาเมื่อวันที่ 21 ตุลาคม
ข้อผิดพลาดเหล่านี้เกิดจากการจัดการหน่วยความจำ ซึ่งหากตั้งค่าแบบเฉพาะเจาะจง ผู้โจมตีก็อาจสั่งรันคำสั่งจากระยะไกลได้โดยไม่ต้องล็อกอิน
เกมนี้ล็อกผลไว้หรือเปล่า? ทำไมแฮกเกอร์ถึงยังไปต่อไม่ได้
นักวิจัยความปลอดภัยอิสระได้ตรวจสอบเว็บไซต์นี้ เพื่อหาเหตุผลว่าทำไมยังไม่มีใครคว้าเงินรางวัลไปได้ และสิ่งที่พบก็ทำให้เกิดคำถามใหญ่
จากการตรวจ HTTP response headers และทดสอบตั้งค่าเซิร์ฟเวอร์จำลอง นักวิจัยพบว่าเซิร์ฟเวอร์รัน nginx แล้วส่งคำสั่งต่อไปยังเซิร์ฟเวอร์เว็บแบบบรรทัดคำสั่งในตัวของ PHP
ที่สำคัญกว่านั้น ดูเหมือนเว็บไซต์จะแสดงผลเพียงไฟล์ static `index.html` ธรรมดา แทนที่จะประมวลผลสคริปต์ `index.php` จริงๆ
ทำไมการรันไฟล์ Static ถึงเปลี่ยนทุกอย่าง?
ถ้าเว็บเซิร์ฟเวอร์ส่งออกไปแค่ไฟล์ HTML นิ่งๆ ช่องโหว่ PHP ที่ตกเป็นข่าวก็จะไม่สามารถเข้าถึงได้ผ่านวิธีโจมตีที่อนุญาตไว้
นั่นหมายความว่า ผู้เข้าร่วมอาจไม่ได้ล้มเหลวเพราะถอดรหัสยากๆ ไม่ได้ แต่อาจกำลังพยายามไขกุญแจประตูที่ไม่เคยเปิดไปไหนเลยมากกว่า
นักวิจัยระบุว่า การตรวจรอยนิ้วมือจากการตอบรับ (response fingerprinting) ไม่สามารถยืนยันโครงสร้างเซิร์ฟเวอร์ทั้งหมดได้ 100% จึงอาจมีข้อผิดพลาดในการวิเคราะห์ได้
ถึงอย่างนั้น บั๊ก PHP2Shell ที่เป็นต้นเหตุก็เป็นของจริง และขอแนะนำให้ผู้ดูแลเซิร์ฟเวอร์ที่ใช้เวอร์ชันที่ได้รับผลกระทบ รีบอัปเดตระบบทันที
บทความล่าสุด

Peter Schiff เตือน Bitcoin อาจลงไปทดสอบแนวรับ $75,000
นักเศรษฐศาสตร์ Peter Schiff ชี้ Bitcoin อาจร่วงลงแตะ $75,000 หลังหลุดระดับ $80,000 ท่ามกลางแรงขายหนักจากเงินไหลออกจาก Spot ETF และความผันผวนในหุ้นเทคฯ
|
 +2
ส่อง Altcoins น่าจับตาก่อนเข้าไตรมาส 4: Bittensor, SUI และ Plume
ตลาดคริปโตดีดตัวกลับหลังคลายกังวลเรื่องการดิ่งลงของราคา ทำให้นักลงทุนกลับมาให้ความสนใจกับ Altcoin ในกลุ่ม AI, Layer 2 และ สินทรัพย์ในโลกจริง (RWA)
|


เครือข่าย Stellar ทุบสถิติประมวลผลธุรกรรมทะลุ 14.16 ล้านรายการต่อวัน
Stellar (XLM) ทำสถิติวันที่มีการใช้งานคึกคักที่สุดในรอบเดือนเมื่อวันที่ 23 ตุลาคม โดยรองรับธุรกรรมสูงถึง 14.16 ล้านรายการ ขณะที่ค่าธรรมเนียมยังคงถูกมากๆ แค่เศษเสี้ยวของเซนต์
|