
โจรไซเบอร์ยุคใหม่! แฮกเกอร์เจาะธนาคารเกาหลีใต้เนียนถาม AI ว่า 'เอาข้อมูลหลุดไปขายที่ไหนดี'
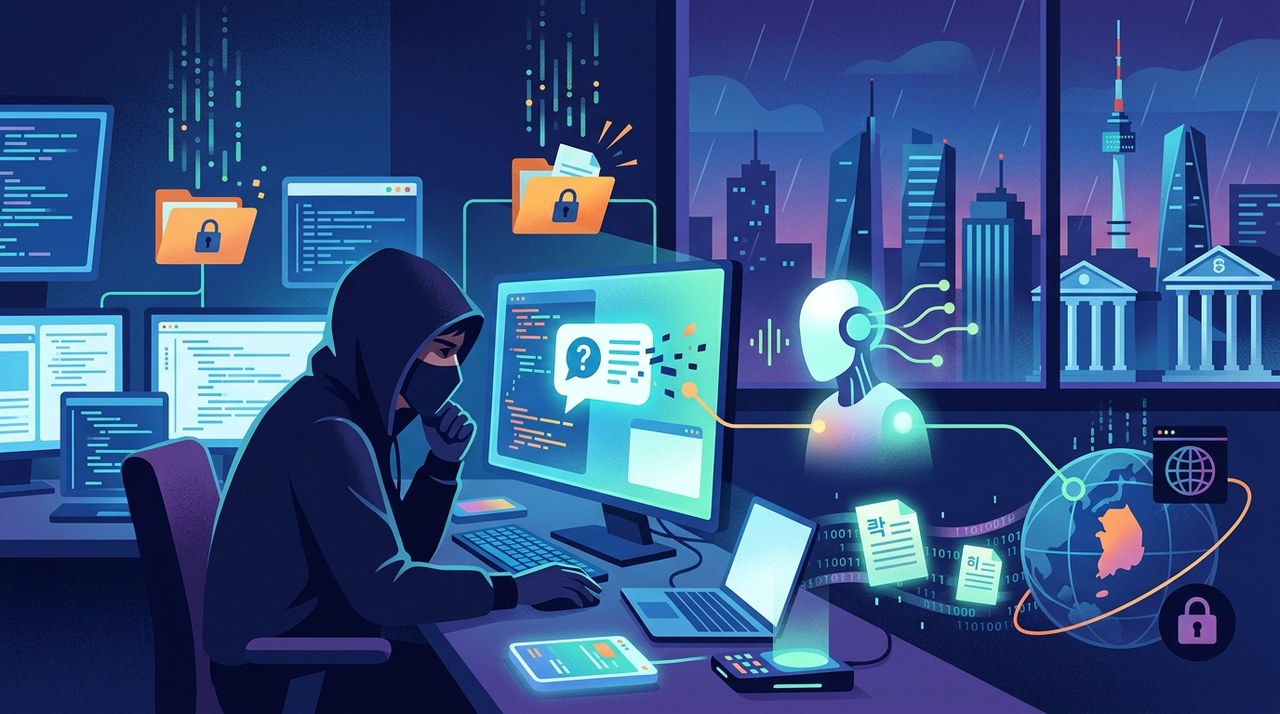
เรื่องสุดพีคในเหตุการณ์แฮกเกอร์เจาะธนาคารเกาหลีใต้
ลองจินตนาการดูนะครับว่า มีโจรแอบงัดเซฟธนาคาร ขโมยเงินสดออกมา แล้วเดินไปถามเจ้าหน้าที่ประชาสัมพันธ์หน้าตึกตรงๆ ว่า 'เอาของที่ขโมยมาไปขายที่ไหนดี?' ฟังดูแปลกๆ ใช่ไหมครับ? แต่นี่คือสิ่งที่ใกล้เคียงมากๆ กับเหตุการณ์ไซเบอร์แอทแทกที่เพิ่งเกิดขึ้นกับธนาคารใหญ่ในเกาหลีใต้
รายงานเจาะลึกเมื่อวันที่ 7 ตุลาคมจาก CrowdStrike บริษัทความปลอดภัยไซเบอร์เปิดเผยว่า แฮกเกอร์ที่อยู่เบื้องหลังการโจมตีครั้งนี้ พึ่งพาเครื่องมือ AI เป็นหลัก แต่แฮกเกอร์รายนี้กลับทิ้งร่องรอยดิจิทัลไว้เพียบ นักวิจัยพบประวัติการแชตที่เซฟไว้ ซึ่งแสดงให้เห็นว่าผู้ต้องสงสัยได้เอ่ยปากถาม Claude Code ซึ่งเป็น AI ของ Anthropic ตรงๆ ว่า จะนำข้อมูลลูกค้าที่ขโมยมาไปขายได้ที่ไหน
มีธนาคารเกาหลีใต้แห่งไหนบ้างที่ได้รับผลกระทบ?
การโจมตีระลอกนี้เล่นงานธนาคารหลายแห่งในเกาหลีใต้แบบถี่ๆ ในช่วงปลายเดือนเซปเทมเบอร์ถึงต้นเดือนออกโทเบอร์ การแฮกครั้งนี้ทำลายความปลอดภัยของข้อมูลส่วนตัวและข้อมูลทางการเงินของลูกค้านับพันราย
นี่คือสถาบันการเงินที่ได้รับผลกระทบจากเหตุการณ์ในครั้งนี้ครับ:
- Shinhan Bank: ยืนยันการถูกแฮกเมื่อวันที่ 30 เซปเทมเบอร์ ในวันถัดมา ธนาคารเปิดเผยว่ามีลูกค้าได้รับผลกระทบราวๆ 25,000 ราย
- KB Kookmin Bank: รายงานเหตุการณ์เมื่อวันที่ 2 ออกโทเบอร์ โดยระบุว่าข้อมูลของลูกค้า 119 รายรั่วไหลผ่านระบบมือถือที่พนักงานธนาคารใช้
- Hana Bank: เปิดเผยว่าลูกค้าจำนวน 89 รายถูกเข้าถึงข้อมูลส่วนตัว
- BNK: เปิดเผยว่าข้อมูลภายในของพนักงานเอ้าท์ซอร์สจำนวน 11 คนถูกขโมยไปในระหว่างการโจมตี
ที่ Shinhan Bank แฮกเกอร์สามารถข้ามขั้นตอนการยืนยันตัวตนบนแพลตฟอร์มมือถือเฉพาะทางที่เจ้าหน้าที่สินเชื่อใช้ติดตามคำขอสินเชื่อได้ ข้อมูลที่ถูกขโมยไปมีทั้งชื่อ-นามสกุล เบอร์โทรศัพท์ รายได้ต่อปี และวงเงินสินเชื่อประเมิน ที่น่ากลัวไปกว่านั้นคือ ข้อมูลที่รั่วไหลมีเลขประจำตัวประชาชนเกาหลีใต้ของลูกค้าอีก 66 รายด้วย
ความรุนแรงของเหตุการณ์ทำให้ผู้นำระดับสูงของรัฐบาลต้องเข้ามาจัดการ โดยประธานาธิบดี อี แจมยอง ของเกาหลีใต้ ได้พูดถึงเรื่องนี้โดยตรงในที่ประชุมคณะรัฐมนตรี พร้อมสั่งให้สอบสวนบทบาทของ AI ที่ช่วยอำนวยความสะดวกในการแฮกอย่างละเอียด
ในเหตุการณ์แฮกบางกรณี เริ่มเห็นสัญญาณชัดเจนขึ้นว่ามีการนำ AI มาใช้ ซึ่งสร้างความกังวลและวิตกให้แก่สาธารณชนเป็นอย่างมาก
นักวิจัยพบร่องรอยการใช้ AI ของแฮกเกอร์ได้อย่างไร?
การสอบสวนของ CrowdStrike ประสบความสำเร็จ เพราะแฮกเกอร์พลาดท่าอย่างจัง โดยแฮกเกอร์ได้เก็บไฟล์ปฏิบัติการไว้ในโฟลเดอร์เซิร์ฟเวอร์ที่เปิดเป็นสาธารณะไว้ ทำให้ใครๆ ในอินเทอร์เน็ตก็เข้าถึงได้
ลองนึกภาพการเปิดเซิร์ฟเวอร์ทิ้งไว้ เหมือนการวางตู้เก็บเอกสารดิจิทัลที่ไม่ล็อกไว้บนทางเท้าสาธารณะ ใครเดินผ่านไปมาก็เปิดดูเอกสารข้างในได้ เมื่อ CrowdStrike เข้าไปสำรวจโฟลเดอร์เหล่านี้บนเซิร์ฟเวอร์ของแฮกเกอร์ จึงเจอประวัติการใช้งาน Claude Code ไฟล์ตั้งค่าซอฟต์แวร์แฮก รวมถึงไฟล์ความจำที่บันทึกไว้
ประวัติการแชตเหล่านี้ช่วยให้นักวิจัยมองเห็นขั้นตอนการทำงาน เครื่องมือ และกระบวนการตัดสินใจของแฮกเกอร์ได้แบบ step-by-step ตลอดการโจมตี
เปิดคลังเครื่องมือ AI ของแฮกเกอร์: ARTEX และโมเดล Open-Source
รายงานระบุว่า แฮกเกอร์พึ่งพาเครื่องมือทดสอบการเจาะระบบอัตโนมัติที่ชื่อว่า ARTEX เป็นหลัก ซึ่งเป็นโปรเจกต์ Open-Source ที่พัฒนาขึ้นในจีน โดย ARTEX เป็นเครื่องมือ AI แบบเอเจนต์ที่ออกแบบมาเพื่อสแกนหาช่องโหว่และเจาะระบบโดยอัตโนมัติ
โครงสร้างพื้นฐานหลักที่ใช้ในการโจมตีครั้งนี้ โฮสต์อยู่บนเซิร์ฟเวอร์ในฮ่องกง โดย IP address ที่เชื่อมโยงกับเซิร์ฟเวอร์นี้เป็นที่รันตัว ARTEX ซึ่ง CrowdStrike ปักใจเชื่อว่าเป็นตัวขับเคลื่อนหลักหลังการเจาะธนาคารเกาหลีใต้
เพื่อขับเคลื่อนการทำงาน แฮกเกอร์ได้เชื่อมต่อโมเดลปัญญาประดิษฐ์หลายตัวเข้ากับระบบ:
- DeepSeek v4.1-flash: ใช้เป็นเครื่องยนต์ AI หลักในการรันระบบทดสอบ ARTEX
- GLM-5.3 จาก Zhipu AI: ถูกใช้ในระหว่างเซสชันการโต้ตอบรองของ Claude Code
- Grok 4.6 จาก xAI: ถูกใช้งานร่วมกับโมเดลภาษาอื่นๆ ในเซสชันปฏิบัติการแยกต่างหาก
- Claude Code จาก Anthropic: ใช้เป็นผู้ช่วยเขียนโค้ดและส่งคำสั่งโต้ตอบ
การตั้งค่าแบบนี้สอดคล้องกับข้อค้นพบเมื่อเดือนสิงหาคมจาก TeamT5 บริษัทความปลอดภัยไซเบอร์จากไต้หวัน ซึ่งระบุว่ากลุ่มแฮกเกอร์ได้เพิ่มปริมาณการโจมตีเป็นเท่าตัว หลังจากนำ DeepSeek และโมเดล AI แบบโอเพนซอร์สอื่นๆ เข้ามาเสริมในคลังเครื่องมือ
โป๊ะแตก! ถาม Claude ตรงๆ ว่าขายข้อมูลขโมยมาได้ที่ไหน
นอกจากการใช้ AI ช่วยทำงานด้านเทคนิคแล้ว แฮกเกอร์ยังพยายามใช้ Claude เป็นที่ปรึกษาธุรกิจสำหรับการขายข้อมูลที่ขโมยมาอีกด้วย ประวัติการแชตแสดงให้เห็นว่า ผู้ใช้ถาม Claude ตรงๆ ว่า ปกติแล้วอาชญากรไซเบอร์ไปขายข้อมูลธนาคารเกาหลีใต้ที่ไหนกัน
แฮกเกอร์ยังขอให้โมเดล AI ช่วยหาช่อง Telegram และกลุ่มออนไลน์เฉพาะของเกาหลีใต้ที่มีการซื้อขายฐานข้อมูลที่หลุดออกมาด้วย
แม้ว่า CrowdStrike จะยังไม่ได้ระบุชื่อกลุ่มอาชญากรไซเบอร์อย่างเป็นทางการ แต่ก็ประเมินด้วยความมั่นใจระดับปานกลางว่า ผู้ก่อเหตุน่าจะเป็นคนพูดภาษาจีนที่หวังผลประโยชน์ทางการเงิน การประเมินนี้อ้างอิงจากการใช้ ARTEX เป็นหลัก ภาษาที่ใช้ในคำสั่ง และลักษณะคำถามที่ถาม
เบาะแสโดยไม่ตั้งใจ: ทิ้งเรซูเม่ไว้ในประวัติการแชต
เบาะแสที่พีคที่สุดชิ้นหนึ่งในประวัติการแชต คือตอนที่ผู้ใช้สั่งให้ Claude เขียนเรซูเม่นักวิจัยความปลอดภัยไซเบอร์ระดับมืออาชีพให้ โดยสั่งให้ AI ไฮไลต์ผลงานสำเร็จจากการใช้เครื่องมือ ARTEX
ในคำสั่งนั้นมีข้อมูลระบุตัวตนเฉพาะเจาะจงหลายอย่าง:
- ชื่อบัญชี Telegram เฉพาะสำหรับใช้ติดต่อ
- การระบุอายุว่า 26 ปี
- สถานที่อยู่อาศัยในเมืองเหมาหมิง มณฑลกวางตุ้ง ประเทศจีน
- ข้อมูลคำสั่งก่อนหน้าที่อ้างถึงปีเกิด ค.ศ. 2007
CrowdStrike ให้ข้อสังเกตว่า แม้ข้อมูลส่วนตัวเหล่านี้น่าจะเกี่ยวข้องกับบุคคลที่อยู่เบื้องหลังการโจมตี แต่ก็ยังไม่สามารถยืนยันได้แน่นอน สิ่งที่น่าสนใจคือ นักวิจัยพบชื่อบัญชี Telegram เดียวกันนี้ในเซสชัน Claude Code อื่นๆ ที่เน้นการสแกนหาช่องโหว่ทางเทคนิคของตลาดของขวัญ NFT บน Telegram
เคสนี้สะท้อนอะไรเกี่ยวกับอนาคตของความปลอดภัย AI
เหตุการณ์นี้สะท้อนให้เห็นเทรนด์ใหม่ในโลกไซเบอร์: เครื่องมือ AI สมัยใหม่ช่วยให้แฮกเกอร์คนเดียวสามารถลงมือโจมตีที่ซับซ้อนหลายรายการได้ในเวลาอันสั้น เครื่องมืออัตโนมัติสามารถสแกนเป้าหมาย ค้นหาจุดอ่อน และเขียนสคริปต์โจมตีได้เร็วกว่ามนุษย์ทำงานคนเดียวหลายเท่า
Anthropic ผู้พัฒนา AI เคยออกมาเตือนถึงความเสี่ยงนี้แล้ว โดยยอมรับว่าผู้ช่วย AI ที่ก้าวหน้าอาจช่วยให้แฮกเกอร์มือใหม่ทำภารกิจยากๆ ทางเทคนิคที่เคยต้องใช้ความเชี่ยวชาญหลายปีได้ง่ายขึ้น
เมื่อภัยคุกคามไซเบอร์วิวัฒนาการไป ผู้นำในอุตสาหกรรมต่างออกมาเตือน โดย CrowdStrike เป็นหนึ่งในบริษัทเทคโนโลยีและความปลอดภัยกว่า 100 แห่งที่ร่วมลงนามในจดหมายเปิดผนึกเมื่อเดือนสิงหาคม เพื่อเตือนว่าการโจมตีทางไซเบอร์ด้วย AI จะถี่ขึ้นและซับซ้อนยิ่งขึ้น
สำหรับผู้บริโภคและผู้ใช้สินทรัพย์ดิจิทัล เหตุการณ์นี้เป็นสิ่งเตือนใจให้คอยเฝ้าระวังบัญชีส่วนตัวอย่างใกล้ชิด และรักษามาตรฐานความปลอดภัยให้เข้มงวด เช่น การเปิดใช้งานการยืนยันตัวตนสองปัจจัย (2FA) ในทุกแพลตฟอร์มที่สำคัญ
บทความล่าสุด


ผู้ร่วมก่อตั้ง Empire Market ถูกตัดสินจำคุก 40 ปี
ศาลสหรัฐฯ สั่งจำคุก Raheim Hamilton ผู้ร่วมก่อตั้ง Empire Market เป็นเวลา 40 ปี ข้อหาเปิดเว็บมืดค้ายาเสพติดและสิ่งผิดกฎหมายมูลค่ากว่า 430 ล้านดอลลาร์
|
อังกฤษเดินหน้าคว่ำบาตร 3 เว็บเทรดคริปโต เอี่ยวช่วยรัสเซียเลี่ยงมาตรการลงโทษ
สหราชอาณาจักรประกาศคว่ำบาตรเว็บเทรดคริปโต 3 แห่ง พร้อมผู้ให้บริการชำระเงินอีกหลายราย หลังสงสัยว่าช่วยรัสเซียหลบเลี่ยงมาตรการคว่ำบาตรจากชาติตะวันตก


ฝรั่งเศสจ่อเก็บภาษีคริปโตใหม่ ในงบประมาณปี 2027
คณะกรรมาธิการการเงินของฝรั่งเศสหนุนข้อเสนอใหม่ เตรียมเก็บภาษีการสวอป Stablecoin และจัดหนักภาษีคนรวยที่ย้ายประเทศ โดยคิดจากกำไรคริปโตที่ยังไม่ได้ขาย
|