Ledger แฉรายละเอียดชิปสอดไส้ LTE ในกระเป๋าคริปโตจาก CryptoBilis
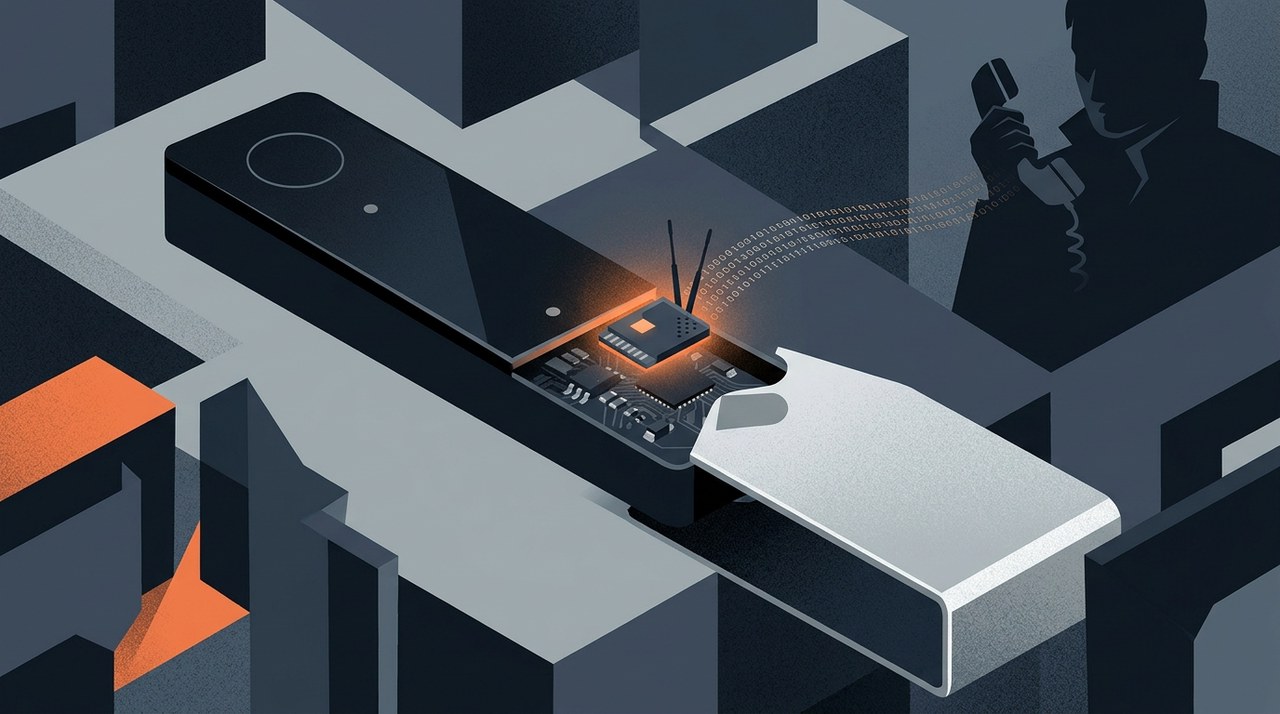
เตือนภัยความปลอดภัยครั้งใหญ่: Ledger ตรวจพบชิปสอดไส้ LTE ใน Hardware Wallet
ระบบความปลอดภัยของ Hardware Wallet เพิ่งเจอการทดสอบครั้งใหญ่ในชีวิตจริง Ledger ผู้ผลิต Hardware Wallet ชื่อดัง ได้เปิดเผยผลการสืบสวนเรื่องการดัดแปลงอุปกรณ์ที่จัดจำหน่ายโดยตัวแทนอย่าง CryptoBilis จากการตรวจสอบพบว่า อุปกรณ์ที่ถูกดัดแปลงมีการฝังชิปสอดไส้เชื่อมต่อ LTE เพื่อดักจับและส่งต่อ Recovery Phrase ไปให้บุคคลภายนอกโดยไม่ได้รับอนุญาต
หลังจากมีรายงานอันน่าตกใจนี้ CryptoBilis ได้สั่งระงับการขาย Hardware Wallet ทั้งหมดบนแพลตฟอร์มทันที ขณะเดียวกัน ผู้ผลิตคู่แข่งอย่าง Trezor และ OneKey ก็ประกาศตัดความสัมพันธ์ทางธุรกิจกับตัวแทนรายนี้ทันที เหตุการณ์นี้สะท้อนให้เห็นถึงจุดอ่อนทางกายภาพในช่องทางการจัดจำหน่าย และตอกย้ำถึงความสำคัญของความปลอดภัยในห่วงโซ่อุปทานคริปโต
Hardware Wallet และ Recovery Phrase คืออะไร?
เพื่อให้เข้าใจว่าทำไมเรื่องนี้ถึงร้ายแรง เรามาทบทวนการทำงานของ Hardware Wallet กันก่อน อุปกรณ์นี้เป็นฮาร์ดแวร์เฉพาะที่มักมีหน้าตาคล้ายแฟลชไดรฟ์ ถูกสร้างมาเพื่อเก็บ Private Key แบบออฟไลน์ โดย Cold Wallet จะแยก Key สำคัญออกจากสภาพแวดล้อมที่เชื่อมต่ออินเทอร์เน็ต ซึ่งต่างจาก Hot Wallet บนสมาร์ทโฟนหรือคอมพิวเตอร์ที่เสี่ยงต่อแฮกเกอร์สายซอฟต์แวร์
ตอนที่เราตั้งค่า Hardware Wallet เครื่องใหม่ อุปกรณ์จะสร้างชุดคำลับที่เรียกว่า Recovery Phrase หรือ Seed Phrase ขึ้นมา ซึ่งยาวประมาณ 12 ถึง 24 คำ ให้คิดว่าชุดคำนี้คือ กุญแจดอกสำคัญที่สุดในการเปิดตู้เซฟดิจิทัลของคุณ ใครก็ตามที่มีคำเหล่านี้จะสามารถนำไปกู้คืนกระเป๋าบนอุปกรณ์อื่น และเข้าควบคุมสินทรัพย์คริปโตทั้งหมดของคุณได้ทันที
ตามปกติแล้ว Hardware Wallet ของแท้จะแยกตัวออกจากเครือข่ายมือถือและอินเทอร์เน็ตทั่วไป ทำให้ Recovery Phrase ไม่เคยถูกส่งออกไปไหน โดยจะถูกเก็บไว้อย่างปลอดภัยภายในชิป Secure Element เท่านั้น แต่การถูกดัดแปลงทางกายภาพได้เปลี่ยนทุกอย่างไปโดยสิ้นเชิง
กลโกงของการฝังชิปสอดไส้ LTE ทำงานอย่างไร?
Ledger เปิดเผยว่าผู้ไม่หวังดีได้ดัดแปลงตัวเครื่องก่อนจะส่งถึงมือลูกค้า โดยได้ดักจับ Hardware Wallet ในขั้นตอนใดขั้นตอนหนึ่งของห่วงโซ่อุปทาน แล้วแกะฝาเครื่องออก จากนั้นจึงบัดกรีชิปสอดไส้ที่มีโมเดม LTE ขนาดจิ๋วลงบนแผงวงจรภายในโดยตรง
เนื่องจากชิปสอดไส้นี้มีโมเดม LTE ในตัว มันจึงไม่ต้องพึ่งพา Wi-Fi ที่บ้านหรือคอมพิวเตอร์ในการส่งข้อมูล ทันทีที่ผู้ใช้เปิดเครื่องแล้วสร้างหรือกรอก Recovery Phrase อุปกรณ์สอดไส้ภายในจะบันทึกรหัสไว้ และส่งผ่านเครือข่ายมือถือกลับไปหาแฮกเกอร์อย่างเงียบๆ
และนี่คือขั้นตอนที่การโจมตีห่วงโซ่อุปทานเกิดขึ้น:
- การดักจับ: ผู้ไม่หวังดีดักจับการส่งมอบ Hardware Wallet ของแท้ก่อนที่จะส่งไปถึงตัวแทนจำหน่ายหรือลูกค้า
- การดัดแปลงฮาร์ดแวร์: แกะฝาครอบตัวเครื่อง แล้วใส่ชิปสอดไส้ขนาดจิ๋วที่มีโมเดม LTE ลงบนแผงวงจร
- การแพ็คใหม่: ประกอบตัวเครื่องกลับอย่างประณีต ซีลด้วยบรรจุภัณฑ์ปลอม แล้วส่งกลับเข้าคลังสินค้าของตัวแทนจำหน่ายท้องถิ่น
- การขโมยข้อมูลอย่างเงียบเชียบ: เมื่อลูกค้าที่ไม่รู้อีโหน่อีเหน่ตั้งค่ากระเป๋า ชิปที่ซ่อนอยู่จะบันทึก Recovery Phrase แล้วส่งออกผ่านเสาสัญญาณมือถือทันที
ผลกระทบ: CryptoBilis สั่งระงับการขาย ขณะที่พันธมิตรในวงการถอนตัว
CryptoBilis ซึ่งเป็นตัวแทนจำหน่ายคริปโตรายใหญ่ในเอเชียตะวันออกเฉียงใต้ ตกเป็นศูนย์กลางของการสืบสวนด้านความปลอดภัยครั้งนี้ แม้ว่าผู้ใช้คริปโตจำนวนมากเลือกซื้อจากตัวแทนจำหน่ายท้องถิ่นเพื่อลดค่าจัดส่งหรือหลีกเลี่ยงภาษีนำเข้า แต่ช่องทางตัวแทนจำหน่ายภายนอกก็เพิ่มจุดเสี่ยงที่อาจเกิดการดัดแปลงในห่วงโซ่อุปทานได้เช่นกัน
หลังจาก Ledger เปิดเผยข้อมูลทางเทคนิคสู่สาธารณะ CryptoBilis ก็ดำเนินการสั่งระงับการขาย Hardware Wallet ทั้งหมดในร้านทันที และบริษัทต้องเผชิญกับการตรวจสอบอย่างหนักจากคนในวงการว่าอุปกรณ์ที่ถูกดัดแปลงหลุดผ่านคลังสินค้าไปได้อย่างไร
ปฏิกิริยาของตลาดโดยรวมเกิดขึ้นอย่างรวดเร็ว ผู้ผลิต Hardware Wallet ชั้นนำอย่าง Trezor และ OneKey ได้ตัดสินใจเด็ดขาดด้วยการยกเลิกการเป็นพันธมิตรตัวแทนจำหน่ายกับ CryptoBilis โดยทั้งสองบริษัทระบุว่า การปกป้องความปลอดภัยของผู้ใช้ต้องไม่มีคำว่าประนีประนอมในทุกช่องทางการจัดจำหน่าย
การโจมตีทางกายภาพ VS การแฮกซอฟต์แวร์: ทำไมการดัดแปลงถึงสังเกตได้ยาก?
นักลงทุนคริปโตส่วนใหญ่มักคุ้นเคยกับความเสี่ยงด้านซอฟต์แวร์ เช่น ลิงก์ฟิชชิ่ง แอปกระเป๋าปลอม หรือส่วนขยายเบราว์เซอร์ที่เป็นอันตราย แม้ภัยคุกคามด้านซอฟต์แวร์จะพบได้บ่อย แต่การโจมตีทางกายภาพในห่วงโซ่อุปทานนั้นแนบเนียนเป็นพิเศษ เพราะสามารถข้ามการตรวจสอบความปลอดภัยของระบบปฏิบัติการทั่วไปได้
ตัวอย่างเช่น อุปกรณ์ Ledger ของแท้จะมีฟีเจอร์ Genuine Check ผ่านแอปพลิเคชัน Ledger Live บนคอมพิวเตอร์ ซึ่งใช้ลายเซ็นเข้ารหัสเพื่อยืนยันว่าไมโครชิปของอุปกรณ์เป็นของแท้และรันเฟิร์มแวร์เป็นทางการอยู่ แต่เมื่อมีชิปสอดไส้ทำงานควบคู่ไปกับชิปแท้ มันสามารถแอบดักจับข้อมูลอย่างเงียบๆ โดยปล่อยให้ชิปหลักผ่านการตรวจสอบความเป็นของแท้ไปได้
กลโกงทางกายภาพขั้นสูงนี้ทำให้ผู้ใช้ทั่วไปตรวจพบชิปสอดไส้ได้ยากมาก หากไม่แกะตัวเครื่องออกมาแกะดูแผงวงจรข้างในด้วยตัวเอง
คำแนะนำสำคัญในการปกป้องกระเป๋าคริปโตของคุณ
เหตุการณ์นี้ถือเป็นอุทาหรณ์เตือนใจสำหรับทุกคนที่ใช้ Cold Storage เพื่อลดความเสี่ยงเมื่อซื้อ Hardware Wallet ควรปฏิบัติตามแนวทางความปลอดภัยหลักๆ ดังนี้:
- สั่งซื้อจากผู้ผลิตโดยตรง: หากเป็นไปได้ ควรสั่งซื้ออุปกรณ์จากเว็บไซต์อย่างเป็นทางการของแบรนด์โดยตรง เพื่อลดการผ่านมือคนกลาง
- ตรวจสอบบรรจุภัณฑ์อย่างละเอียด: ตรวจดูพลาสติกหุ้ม สติ๊กเกอร์ซีล และรอยต่อพลาสติกทางกายภาพว่ามีร่องรอยการแกะหรือคราบกาวหรือไม่
- ห้ามใช้ Recovery Phrase ที่พิมพ์มาให้แล้วเด็ดขาด: หากกระเป๋ามีแผ่นจดคำศัพท์พิมพ์มาให้แล้วในกล่อง ให้ทิ้งทันที เพราะกระเป๋าของแท้จะให้คุณสร้างชุดคำใหม่ด้วยตัวเองเสมอในขั้นตอนตั้งค่าครั้งแรก
- รันการตรวจสอบความเป็นของแท้ (Genuine Check): ทำการตรวจสอบความถูกต้องผ่านแอปทางการที่มาพร้อมกับอุปกรณ์เสมอในระหว่างการตั้งค่า
- รายงานพฤติกรรมผิดปกติของอุปกรณ์: หาก Hardware Wallet เครื่องใหม่ทำงานผิดปกติ หรือร้องขอขั้นตอนการยืนยันที่ไม่คุ้นเคย ให้หยุดใช้งานทันทีและติดต่อฝ่ายซัพพอร์ตอย่างเป็นทางการ
มองไปข้างหน้า: การยกระดับความปลอดภัยของห่วงโซ่อุปทานคริปโตทั่วโลก
การตรวจพบชิปสอดไส้ LTE แสดงถึงความซับซ้อนที่เพิ่มขึ้นของภัยคุกคามทางกายภาพ เมื่อการยอมรับสินทรัพย์ดิจิทัลขยายตัวทั่วโลก ผู้ผลิตฮาร์ดแวร์และตัวแทนจำหน่ายอย่างเป็นทางการคาดว่าจะนำซีลป้องกันการงัดแงะที่แน่นหนาขึ้น การตรวจสอบช่องทางที่เข้มงวดขึ้น และการยืนยันฮาร์ดแวร์ด้วยรหัสผ่านที่ทรงพลังยิ่งขึ้นมาใช้
การคอยอัปเดตความรู้เกี่ยวกับความปลอดภัยในห่วงโซ่อุปทาน จะช่วยให้เจ้าของคริปโตตัดสินใจได้อย่างรอบคอบเมื่อเลือกซื้อและตั้งค่าอุปกรณ์ Hardware Wallet
บทความล่าสุด


Fireblocks ออกมาปฏิเสธ ข่าวลือ Visa ทุ่ม 2.5 พันล้านดอลลาร์เข้าซื้อกิจการ
ลือสะพัด! Visa ซุ่มเจรจาซื้อ Fireblocks ในมูลค่า 2.5 พันล้านดอลลาร์ แต่ทาง Fireblocks ออกมาปฏิเสธข่าวลืออย่างรวดเร็วว่าไม่เป็นความจริง
|
Underdog จับมือ Zero Hash เปิดฝากคริปโตได้ตลอด 24 ชั่วโมง
Underdog ร่วมมือกับ Zero Hash เพื่อเปิดให้ผู้ใช้ในตลาดคาดการณ์ที่ได้รับสิทธิ์ สามารถฝากคริปโตได้ตลอด 24 ชั่วโมงปลายปีนี้
บิทคอยน์ร่วงหลุด $81,000 ทั้งที่ ETF มีเงินไหลเข้าทะลุ $1,000 ล้านดอลลาร์
บิทคอยน์ร่วงลงไปแตะจุดต่ำสุดระหว่างวันที่ $80,836 แม้จะมีแรงซื้อ ETF เข้ามาอย่างหนาแน่น ส่งผลให้ฝั่ง Long ถูกล้างพอร์ตไปกว่า $412 ล้านดอลลาร์ทั่วตลาดคริปโต
|