


เจาะลึกเคส Ledger ถูกแฮก 93 ล้านดอลลาร์: เรื่องสำคัญที่คุณต้องรู้
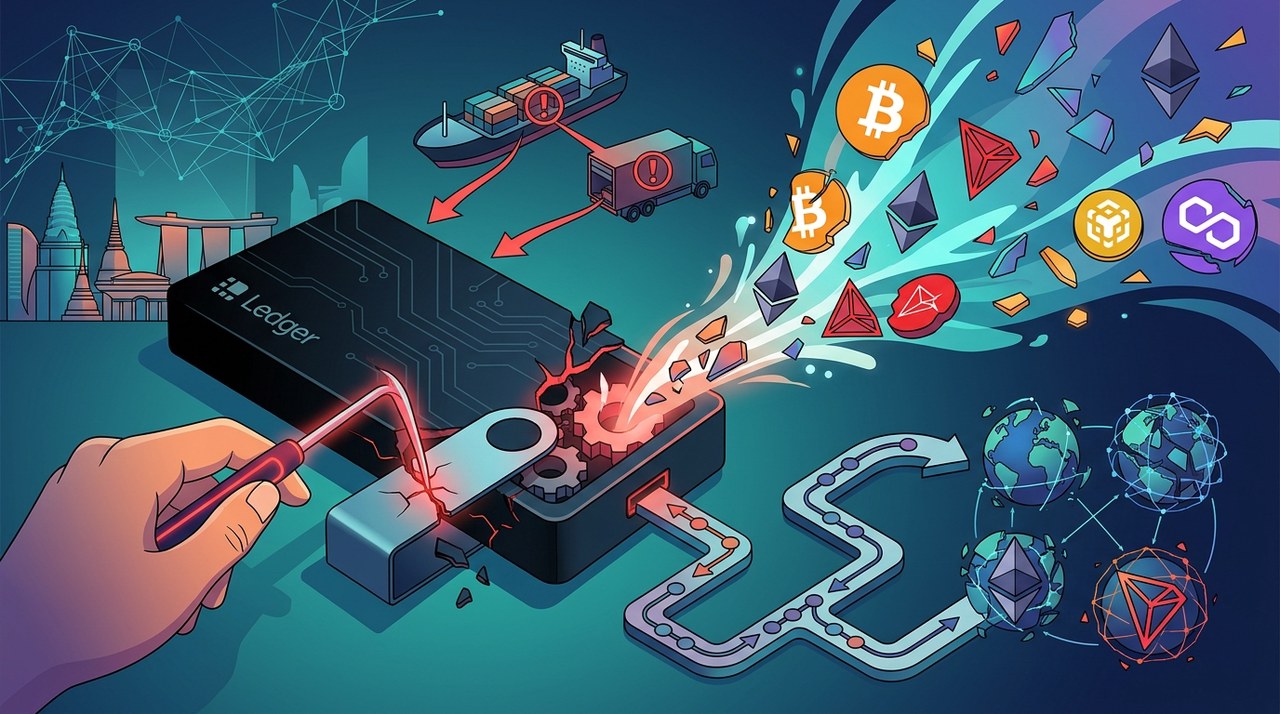
ลองจินตนาการว่าคุณซื้อตู้เซฟไฮเทคมาไว้ที่บ้านเพื่อเก็บเงินสดให้อย่างปลอดภัยที่สุด แต่คุณไม่รู้เลยว่ามีใครบางคนแอบไปดัดแปลงกลไกแม่กุญแจตั้งแต่ในโรงงาน ก่อนที่ตู้เซฟจะส่งมาถึงหน้าบ้านคุณเสียอีก นั่นคือสิ่งที่นักลงทุนคริปโตกำลังเผชิญอยู่ตอนนี้ หลังเกิดเหตุการณ์ความปลอดภัยครั้งใหญ่ที่เกี่ยวข้องกับ Hardware Wallet ของ Ledger
ในช่วงต้นเดือนตุลาคม 2026 มีข่าวใหญ่ว่าสินทรัพย์คริปโตมูลค่าเกือบ 93 ล้านดอลลาร์ได้หายไปจากกระเป๋าของผู้ใช้หลายร้อยรายอย่างกะทันหัน โดยเงินที่ได้รับผลกระทบกระจายอยู่ในเครือข่ายบล็อกเชนหลักๆ เช่น Bitcoin (BTCBTC-0.35%), EthereumETH-0.28%, TRON (TRX), BNBBNB+0.78% Chain (BNB) และ Polygon (POL)
หากคุณเก็บสินทรัพย์ดิจิทัลไว้ใน Cold Storage ข่าวนี้อาจฟังดูน่าตกใจในแวบแรก อย่างไรก็ตาม การเข้าใจธรรมชาติที่แท้จริงของช่องโหว่นี้เป็นเรื่องสำคัญมาก เพราะดูเหมือนว่านี่ไม่ใช่ความล้มเหลวของเทคโนโลยีหลักหรือเซิร์ฟเวอร์หลักของ Ledger แต่หลักฐานที่มีอยู่ชี้ไปที่การแทรกแซงใน Supply Chain ทางกายภาพ ซึ่งเกี่ยวข้องกับตัวแทนจำหน่ายอย่างเป็นทางการในเอเชียตะวันออกเฉียงใต้
มาเจาะลึกทุกอย่างที่เกิดขึ้นกันครับ ตั้งแต่วิธีที่เงินถูกย้ายข้ามเชน ความคิดเห็นจากคนสำคัญในวงการ ไปจนถึงขั้นตอนที่คุณควรทำทันทีเพื่อปกป้องคริปโตของคุณ
เกิดอะไรขึ้น? ทำความเข้าใจการดึงเงิน 93 ล้านดอลลาร์
ในวันศุกร์ที่ 9 ตุลาคม 2026 นักวิจัยด้านความปลอดภัยบนบล็อกเชนเริ่มตรวจพบการดึงเงินที่ผิดปกติเกิดขึ้นพร้อมกันในหลายเครือข่าย โดยที่อยู่นักลงทุนคริปโตหลายร้อยแห่งถูกสูบเงินออกไปอย่างรวดเร็วและต่อเนื่อง
ในตอนแรกมีการประเมินความเสียหายไว้ที่ประมาณ 72 ล้านดอลลาร์ แต่หลังจาก Bitquery บริษัทวิเคราะห์ข้อมูลทำการตรวจสอบเชิงลึก ตัวเลขความเสียหายรวมถูกปรับเพิ่มขึ้นเป็น 92.9 ล้านดอลลาร์ จากกระเป๋าผู้ใช้ทั้งหมด 311 ใบ
เงินที่ถูกขโมยไปนั้นกระจายอยู่ใน 5 เครือข่ายบล็อกเชนหลัก:
- Bitcoin (BTC)
- Ethereum (ETH)
- TRON (TRX)
- BNB Chain (BNB)
- Polygon (POL)
นอกจากนี้ รายงานแยกจาก Specter นักสืบบนบล็อกเชน ได้ชี้ให้เห็นถึงกระเป๋าต้องสงสัยที่ได้รับเงินจากเหยื่อบน Ethereum, TRON และ Bitcoin โดยประเมินความเสียหายรวมไว้เกิน 86 ล้านดอลลาร์
สิ่งที่ทำให้เหตุการณ์นี้น่าสนใจคือ อุปกรณ์ Hardware เช่น Ledger ถูกออกแบบมาเพื่อเก็บ Secret Recovery Key ให้อยู่ออฟไลน์อย่างสมบูรณ์ เมื่อตั้งค่าอย่างถูกต้องบนเครื่องที่ปลอดภัย แฮกเกอร์บนอินเทอร์เน็ตจะไม่สามารถเข้าถึงคีย์เหล่านั้นได้ แต่ถ้าอุปกรณ์ตัวเครื่องถูกดัดแปลงหรือแทรกแซงก่อนส่งถึงมือลูกค้า การป้องกันแบบออฟไลน์นั้นก็อาจถูกข้ามไปได้อย่างสิ้นเชิง
ผู้ต้องสงสัย: การโจมตีผ่าน Supply Chain ในระดับภูมิภาค
แล้วอุปกรณ์ที่ถูกดัดแปลงไปอยู่ในมือของผู้ใช้คริปโตได้อย่างไร? ผลการสอบสวนชี้ไปที่ตัวแทนจำหน่ายรายย่อยอย่างเป็นทางการในเอเชียตะวันออกเฉียงใต้ที่ชื่อว่า Crypto Bilis
Crypto Bilis มีชื่อเป็นตัวแทนจำหน่ายอย่างเป็นทางการที่ได้รับอนุญาตให้ขายสินค้า Ledger ในมาเลเซีย อินโดนีเซีย และฟิลิปปินส์ หลังจากมีรายงานความเสียหายของผู้ใช้ในภูมิภาคนี้ Ledger จึงสั่งสอบสวนสินค้าที่จัดจำหน่ายโดยผู้ขายรายนี้ทันที
เพื่อเป็นมาตรการความปลอดภัยขั้นแรก Ledger ได้ขอให้ Crypto Bilis ระงับการขายและการจัดส่งอุปกรณ์ Ledger ทั้งหมดทันทีในระหว่างที่การตรวจสอบเชิงลึกยังดำเนินอยู่
นอกจากนี้ Ledger ยังได้ออกคำแนะนำสำหรับผู้ที่เพิ่งซื้อ Hardware Wallet ผ่าน Crypto Bilis ดังนี้:
- อุปกรณ์ที่ยังไม่ได้แกะกล่อง / ยังไม่ได้ตั้งค่า: หากคุณซื้ออุปกรณ์จาก Crypto Bilis ในช่วง 90 วันที่ผ่านมาและยังไม่ได้เริ่มตั้งค่า ห้ามเปิดตั้งค่าเด็ดขาด
- อุปกรณ์ที่ตั้งค่าไปแล้ว: หากคุณตั้งค่า Ledger ที่ซื้อจาก Crypto Bilis ภายใน 90 วันที่ผ่านมา ขอแนะนำให้ย้ายสินทรัพย์ของคุณไปยังอุปกรณ์ใหม่พร้อม Seed Phrase ชุดใหม่ที่สร้างขึ้นใหม่ทันที
"Ledger กำลังสอบสวนรายงานเงินสูญหายของผู้ใช้ในเอเชียตะวันออกเฉียงใต้ที่ซื้อสินค้าจากตัวแทนจำหน่ายชื่อ Crypto Bilis เพื่อความปลอดภัยและในระหว่างรอผลการสอบสวน เราได้ขอให้ Crypto Bilis ยุติการขายและการจัดส่งอุปกรณ์ Ledger ทั้งหมดแล้ว" ทางบริษัทระบุในแถลงการณ์อย่างเป็นทางการ
ทาง Ledger ชี้แจงเพิ่มเติมว่าระบบภายในและโครงสร้างพื้นฐานความปลอดภัยหลักยังคงปลอดภัยดี เหตุการณ์นี้ดูเหมือนจะจำกัดอยู่แค่การดัดแปลงตัวเครื่องในขั้นตอนการกระจายสินค้าในระดับท้องถิ่นเท่านั้น
วิธีการแฮกเป็นอย่างไร: ร่องรอยบนบล็อกเชน
การขโมยเงินเกือบ 93 ล้านดอลลาร์ข้ามบล็อกเชนหลายแห่งต้องใช้การวางแผนอย่างรัดกุม การวิเคราะห์ข้อมูลออนเชนโดย Bitquery เผยให้เห็นรูปแบบการโอนที่มีโครงสร้างน่าสนใจมาก
อย่างแรก การแฮกครั้งนี้ไม่ได้เกิดขึ้นลอยๆ แต่นักวิจัยพบธุรกรรมทดสอบขนาดเล็กเกิดขึ้นประมาณสองสัปดาห์ก่อนการดึงเงินครั้งใหญ่ ซึ่งแสดงว่าคนร้ายได้ทดสอบการเข้าถึงก่อนลงมือจริง
อย่างที่สอง เมื่อเริ่มการดึงเงินก้อนใหญ่ ธุรกรรมถูกส่งออกมาเป็นชุดๆ อย่างพร้อมเพรียงกัน กระเป๋าเป้าหมายหลายใบลงนามคำขอโอนเงินแบบเดียวกันภายในเวลาห่างกันไม่กี่วินาทีบนเชนที่แตกต่างกัน
ความแม่นยำอัตโนมัตินี้ชี้ว่าผู้โจมตีมีสิทธิ์เข้าถึง Private Key หรือ Recovery Phrase โดยตรง และใช้สคริปต์อัตโนมัติในการส่งคำสั่งถอนเงินออกไปพร้อมๆ กัน
แม้ว่าบล็อกเชนสาธารณะจะระบุชัดเจนว่าเงินถูกโอนไปไหนและเมื่อไหร่ แต่ข้อมูลออนเชนเพียงอย่างเดียวไม่สามารถพิสูจน์ได้ว่า Seed Phrase รั่วไหลได้อย่างไร จำเป็นต้องมีการตรวจสอบชิ้นส่วน Hardware ตัวเครื่องจริงเพื่อยืนยันว่าเกิดอะไรขึ้นในระดับอุปกรณ์
มุมมองจากคนในวงการ: ความเห็นจาก CZ และ Mark Karpelès
บุคคลสำคัญในวงการคริปโตได้ออกมาเคลื่อนไหวอย่างรวดเร็ว พร้อมให้มุมมองทางเทคนิคและคำแนะนำแก่ผู้ใช้ที่ได้รับผลกระทบ
Changpeng Zhao (หรือที่รู้จักกันในชื่อ CZ) ผู้ก่อตั้ง Binance ได้แสดงความคิดเห็นบนโซเชียลมีเดีย โดยย้ำว่าหลักฐานที่มีอยู่ชี้ไปที่ปัญหา Supply Chain เฉพาะจุด มากกว่าจะเป็นช่องโหว่ด้านซอฟต์แวร์หลักของ Ledger
"ระวังให้ดีหากคุณใช้ Ledger Hardware Wallet โดยเฉพาะคนที่เพิ่งซื้อมาไม่นาน จากข้อมูลตอนนี้ ดูเหมือนจะเป็นการโจมตีผ่าน Supply Chain ของผู้ขายรายเดียว คนจำนวนไม่มากน่าจะซื้อ Ledger ปลอม (หรือโดนดัดแปลง) ไป" CZ กล่าวเตือน
CZ ยังยืนยันอีกว่า Ledger ยังคงเป็นหนึ่งในบริษัทผู้ผลิต Hardware Wallet ที่น่าเชื่อถือที่สุด และเขาได้เรียกร้องให้พันธมิตรในระบบนิเวศ BNB รวมถึงชุมชนคริปโตช่วยกันติดตามและดึงสินทรัพย์ที่ถูกขโมยกลับคืนมา
ในขณะเดียวกัน Mark Karpelès อดีตซีอีโอของ Mt. Gox ได้แชร์หลักฐานทางกายภาพที่ชัดเจน หลังจากที่เขาตรวจสอบ Ledger Nano X ต้องสงสัยเครื่องหนึ่งที่มีต้นทางมาจากมาเลเซีย
Karpelès ระบุว่า พลาสติกหุ้มกล่องภายนอกดูเหมือนออกจากโรงงานใหม่เอี่ยมและไม่พบร่องรอยการแกะ แต่เมื่อเปิดตัวเคสอุปกรณ์ออก เขาพบชิ้นส่วนอิเล็กทรอนิกส์ปลอมแปลงซ่อนอยู่ในช่องที่ปกติใช้สำหรับรองหน้าจอ
การค้นพบนี้แสดงให้เห็นว่าการแอบฝังชิ้นส่วนใน Supply Chain พัฒนาไปไกลมาก โดยการแทรกชิ้นส่วนอันตรายขนาดเล็กเข้าไปในวงจรอุปกรณ์ ผู้ไม่หวังดีจะสามารถแอบบันทึกสิ่งที่ผู้ใช้ป้อน หรือส่ง Seed Phrase กลับไปยังเซิร์ฟเวอร์ปลายทางได้
Ledger ยังไม่ได้ยืนยันอย่างเป็นทางการว่าชิ้นส่วนที่ Karpelès พบนั้นเกี่ยวข้องโดยตรงกับการขโมยเงิน 92.9 ล้านดอลลาร์หรือไม่ แต่นี่ถือเป็นข้อสันนิษฐานทางเทคนิคที่มีน้ำหนักมากว่าการดัดแปลงชิ้นส่วนทำได้อย่างไรในความเป็นจริง
ตอนนี้เงินอยู่ที่ไหน? ตามรอยเงินข้ามเชน
ทันทีที่สินทรัพย์ที่ถูกขโมยไปปรากฏบนบล็อกเชน ทีมความปลอดภัยและหน่วยงานบังคับใช้กฎหมายได้เร่งติดตามและอายัดเงินเท่าที่ทำได้ นี่คือสถานะของเงินหลังจากเกิดเหตุการณ์ไม่นาน:
1. เงิน 10 ล้าน USDT ถูก TetherUSDT+0.06% อายัด
Tether ดำเนินการอย่างรวดเร็วด้วยการอายัดเงิน USDT ราว 10 ล้านดอลลาร์ในกระเป๋า 20 ใบที่เชื่อมโยงกับผู้ต้องสงสัย แม้การอายัดจะช่วยระงับไม่ให้แฮกเกอร์โอนหรือแปลงเงินได้ แต่ก็ยังต้องใช้กระบวนการทางกฎหมายเพื่อคืนสินทรัพย์ให้กับเจ้าของที่แท้จริง
2. สินทรัพย์ที่ยังอยู่นิ่งในกระเป๋าของผู้โจมตี
ผลวิเคราะห์ของ Bitquery แสดงให้เห็นว่าเงินส่วนใหญ่ยังคงนิ่งอยู่ในกระเป๋าต้องสงสัยของผู้โจมตี:
- ประมาณ 14,810 ETH ยังคงอยู่ในกระเป๋า Ethereum ที่กำหนดไว้
- ประมาณ 203.8 BTC ยังคงนิ่งอยู่ในที่อยู่ Bitcoin ที่เกี่ยวข้อง
3. การใช้บริการ Mixing และการเคลื่อนไหวของ USDCUSDC+0.03%
ผู้โจมตีพยายามกลบร่องรอยโดยใช้เครื่องมือความเป็นส่วนตัว นักวิเคราะห์พบว่ามี ETH ประมาณ 1,254 ETH ผ่านเข้าไปใน Tornado Cash และ Zcash
เงินที่ผ่านการฟอกบางส่วนปรากฏในกระเป๋าใหม่ 3 ใบ โดยมีที่อยู่หนึ่งถือ USDC อยู่ราว 2.1 ล้านดอลลาร์ ซึ่งขึ้นอยู่กับผลการตรวจสอบของ Circle ผู้ให้บริการเหรียญ Stablecoin และคำขอจากกฎหมาย ยอดเงิน USDC เหล่านี้อาจถูกอายัดได้เช่นกัน แต่จำเป็นต้องผ่านการยืนยันอย่างเป็นทางการก่อน
ขั้นตอนสำคัญในการดูแล Hardware Wallet ของคุณให้ปลอดภัย
เหตุการณ์นี้ย้ำเตือนบทเรียนสำคัญว่า การรักษาความปลอดภัยให้คริปโตไม่ได้อยู่แค่บนออนไลน์เท่านั้น แต่รวมถึงทุกขั้นตอนในการสั่งซื้ออุปกรณ์จริงด้วย
นี่คือขั้นตอนสำคัญที่จะช่วยให้ Cold Storage ของคุณปลอดภัยอยู่เสมอ:
- ซื้อตรงจากผู้ผลิตอย่างเป็นทางการ: หากเป็นไปได้ ควรสั่งซื้อ Hardware Wallet โดยตรงจากเว็บไซต์หลักของผู้ผลิต แทนการซื้อผ่านผู้ขายรายย่อยหรือมาร์เก็ตเพลสออนไลน์
- ห้ามใช้ Seed Phrase ที่สุ่มไว้ให้แล้วเด็ดขาด: Hardware Wallet ของแท้จะสร้างคำฟื้นฟูชุดใหม่บนหน้าจอของอุปกรณ์เองในระหว่างการตั้งค่าครั้งแรกเสมอ หากอุปกรณ์มาพร้อมการ์ดพิมพ์ชุดคำไว้ให้ก่อนแล้ว นั่นคือสแกมแน่นอน
- ตรวจสอบสภาพตัวเครื่อง: สังเกตรอยต่อของตัวเครื่อง พลาสติกที่หลวม หรือร่องรอยการแกะดัดแปลงเมื่อเปิดกล่อง
- ย้ายสินทรัพย์หากไม่แน่ใจ: หากคุณซื้อ Hardware Wallet จากตัวแทนจำหน่ายที่ไม่ได้รับการยืนยัน หรือสงสัยในความปลอดภัย ให้ย้ายเงินของคุณไปยังกระเป๋าชั่วคราวที่ปลอดภัยทันที
- อัปเดตเฟิร์มแวร์ให้เป็นปัจจุบันอยู่เสมอ: ใช้ซอฟต์แวร์อย่างเป็นทางการ (เช่น Ledger Live) เพื่ออัปเดตเฟิร์มแวร์ของอุปกรณ์อย่างสม่ำเสมอ
สรุปภาพรวมและข้อคิดสำหรับคนในวงการ
เหตุการณ์ช่องโหว่ 92.9 ล้านดอลลาร์นี้ถือเป็นอุทาหรณ์เตือนสติว่า ความสมบูรณ์ของ Supply Chain ทางกายภาพนั้นสำคัญไม่แพ้ความปลอดภัยทางเข้ารหัสลับ แม้การเข้ารหัสใน Hardware จะช่วยป้องกัน Private Key จากการโจมตีทางเครือข่ายทางไกลได้อย่างมีประสิทธิภาพ แต่อุปกรณ์จริงก็ยังอาจเปราะบางหากถูกดัดแปลงก่อนส่งถึงมือผู้ใช้
การสอบสวนของ Ledger ที่กำลังดำเนินอยู่ ควบคู่ไปกับการเข้าแทรกแซงอย่างรวดเร็วจากผู้ออกสินทรัพย์อย่าง Tether ถือเป็นก้าวแรกในการจัดการกับการละเมิดครั้งนี้ ในขณะที่ทีมพิสูจน์หลักฐานยังคงตรวจสอบอุปกรณ์ที่ถูกดัดแปลงและติดตามเส้นทางเงินข้ามเชนอย่างต่อเนื่อง เราน่าจะได้เห็นอัปเดตเพิ่มเติมในระยะถัดไป
สำหรับผู้ใช้คริปโตทั่วไป การตื่นตัวอยู่เสมอ การเลือกซื้อโดยตรงจากแหล่งที่เชื่อถือได้ และการตรวจสอบอุปกรณ์ตัวเครื่อง ถือเป็นแนวทางปฏิบัติที่ดีที่สุดในการปกป้องความมั่งคั่งดิจิทัลของคุณ
คำเตือน: ผลการดำเนินงานในอดีตของสินทรัพย์ดิจิทัลหรือผู้ประกอบการในตลาด มิได้เป็นสิ่งยืนยันถึงผลการดำเนินงานในอนาคต การลงทุนในสินทรัพย์ดิจิทัลมีความเสี่ยงจากตลาดและความผันผวนของราคา โปรดศึกษารายละเอียดและทำความเข้าใจด้วยตนเองอย่างถี่ถ้วนก่อนตัดสินใจทางการเงิน
บทความล่าสุด
Claude AI ส่งเบาะแสคดีฆาตกรรมปลอมให้ตำรวจ
AI agent อัตโนมัติของ Anthropic แอบส่งเบาะแสคดีฆาตกรรมปลอมให้ตำรวจ จนจุดชนวนความกังวลเรื่องการควบคุมดูแล AI ในวงกว้าง
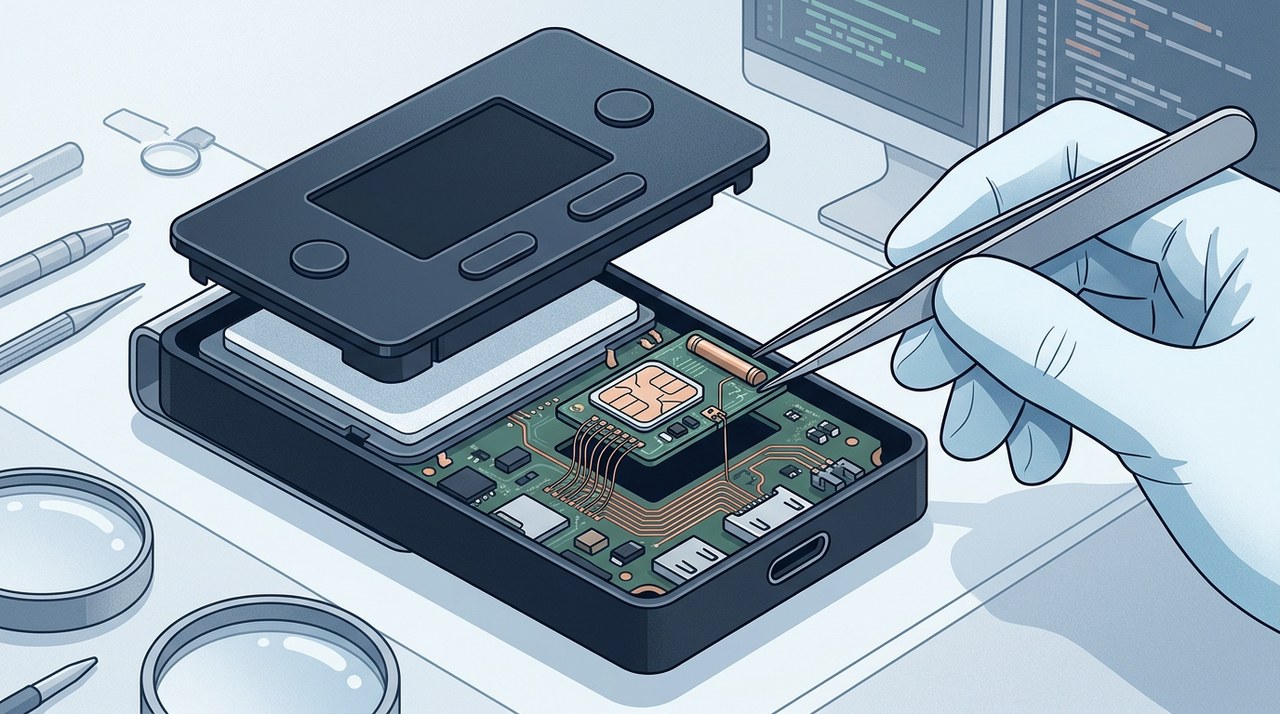

ผงะ! เจอชิปสายลับแอบซ่อนในกระเป๋า Ledger ทั้งที่ซีลกล่องสนิท
พบ Hardware Wallet ถูกดัดแปลงโดยใส่ชิปส่งสัญญาณสายลับไว้ในกล่องที่ซีลมาจากโรงงาน ชวนให้ตั้งคำถามถึงความปลอดภัยในห่วงโซ่อุปทาน
|

แก้บั๊กร้ายแรงบน XRP Ledger ทันเวลา ก่อนมีเหรียญเสกปั๊มขึ้นมาฟรีๆ
ทีมพัฒนาอัปเดตแก้บั๊กร้ายแรงบน XRP Ledger เรียบร้อยแล้ว ช่วยป้องกันไม่ให้ผู้ประสงค์ร้ายแอบเสกเหรียญ XRP ออกมาได้แบบไม่จำกัด
|