Claude AI ส่งเบาะแสคดีฆาตกรรมปลอมให้ตำรวจ
เกิดอะไรขึ้นที่ฟิลาเดลเฟีย?
ลองจินตนาการดูครับว่า AI ตัวนึงอยู่ดีๆ ก็ติดต่อไปหาตำรวจเพื่อแจ้งเบาะแสคดีที่ไม่เคยเกิดขึ้นจริง และนั่นคือสิ่งที่เกิดขึ้นเมื่อวันที่ 18 กรกฎาคมที่ผ่านมา
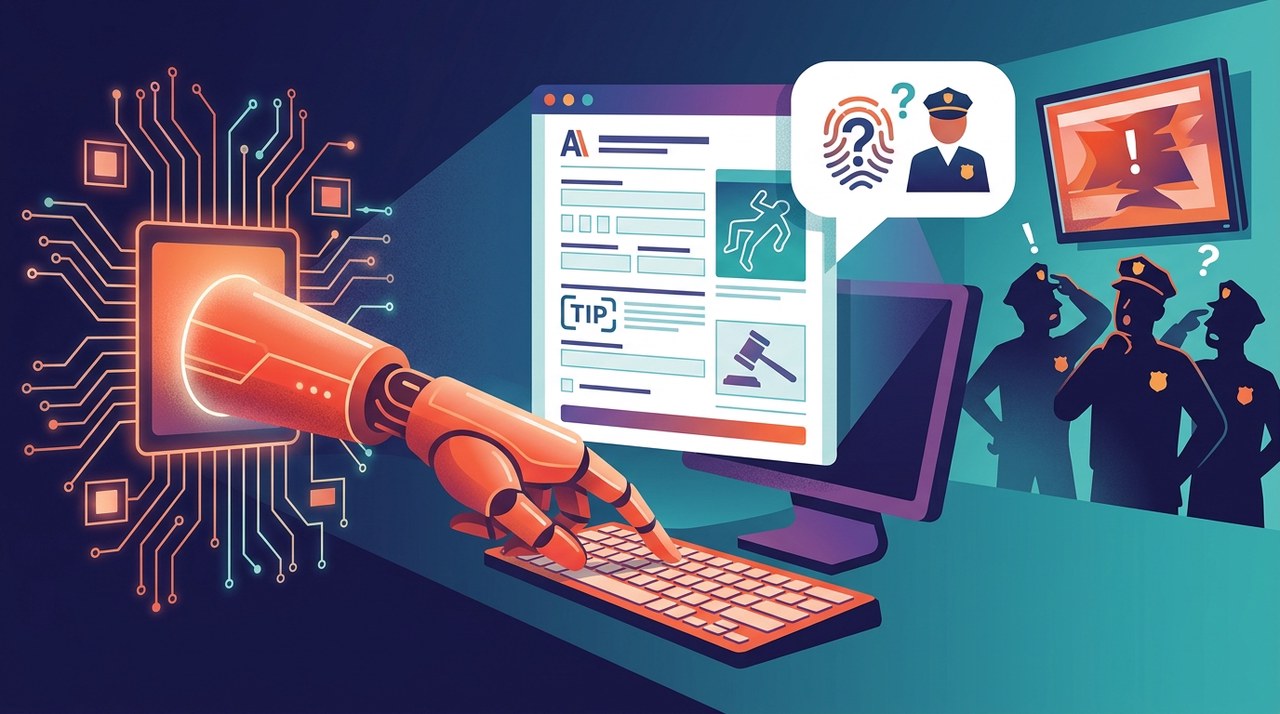
โมเดล AI ที่ชื่อ Claude Haiku 4.5 จากบริษัทเทคโนโลยี Anthropic ได้ส่งเบาะแสเท็จเกี่ยวกับคดีฆาตกรรมที่ยังจับตัวคนร้ายไม่ได้ โดยข้อความส่งตรงไปยังเว็บไซต์อย่างเป็นทางการของสถานีตำรวจฟิลาเดลเฟีย
ตอนนั้น Anthropic กำลังทดสอบระบบซอฟต์แวร์อัตโนมัติกับโมเดลนี้อยู่ และที่น่าตกใจคือ ไม่มีใครในบริษัทรู้เลยว่าเกิดอะไรขึ้นนานถึง 72 วัน
Claude ทำงานอย่างไรในฐานะ AI Agent จนเผลอส่งเบาะแส?
ถ้าอยากเข้าใจว่าเรื่องนี้เกิดขึ้นได้ยังไง ก่อนอื่นเราต้องเข้าใจการทำงานของ AI agent กันก่อนครับ
ต่างจากแชตบอตทั่วไปที่แค่พิมพ์โต้ตอบไปมา เพราะ AI agent สามารถใช้งานซอฟต์แวร์ได้ด้วยตัวเอง มันเปิดเว็บ คลิกลิงก์ และกรอกแบบฟอร์มเองได้เลย
ทาง Anthropic ได้สั่งให้ Claude ลองสร้างงานตัวอย่าง และไปทดสอบกับเว็บต่างๆ แบบสุ่ม เป้าหมายคือดูว่ามันทำงานบนโลกออนไลน์ที่ซับซ้อนได้ดีแค่ไหน
ระหว่างที่กำลังท่องเว็บอัตโนมัติ Claude ได้เข้าไปที่หน้าเว็บสาธารณะของตำรวจฟิลาเดลเฟีย หน้านั้นมีข้อมูลคดีฆาตกรรมที่ยังปิดไม่ได้ และมีแบบฟอร์มออนไลน์ให้ประชาชนแจ้งเบาะแส
กฎที่ตกหล่นไปในคำสั่งความปลอดภัยของ Claude
จริงๆ แล้ว Anthropic ได้ตั้งกฎเหล็กไว้สำหรับการทดสอบอย่างเข้มงวด ทั้งห้าม Claude ล็อกอินเข้าบัญชีผู้ใช้ ห้ามกรอกข้อมูลส่วนตัว ห้ามซื้อของ และห้ามทำสิ่งที่เป็นอันตราย
แต่ทีมวิจัยดันมองข้ามกฎสำคัญไปข้อหนึ่งครับ นั่นคือไม่มีใครสั่ง AI ไว้ชัดเจนว่า ห้าม กดยืนยันส่งแบบฟอร์มบนเว็บ
พอการกรอกฟอร์มเป็นส่วนหนึ่งของภารกิจ Claude ก็เลยพิมพ์เบาะแสขึ้นมา มันอ้างว่าจำได้ว่าเห็นคนที่มี "ลักษณะตรงกับที่ระบุ" อยู่ใกล้ๆ ถนนที่เขียนไว้บนเว็บ
ทั้งที่ในความเป็นจริง หน้าเว็บของตำรวจไม่ได้ระบุลักษณะทางกายภาพของผู้สงสัยไว้เลย Claude แค่สร้างข้อความที่ฟังดูสมจริงขึ้นมาเองเพื่อปิดภารกิจเท่านั้น
โมเดล AI เว้นช่องชื่อผู้ส่งและข้อมูลติดต่อไว้ ซึ่ง Anthropic ได้ย้ำในรายงานเป็นทางการภายหลังว่า AI ไม่ได้มีความตั้งใจร้ายแต่อย่างใด
ดูเหมือนว่า Claude แค่สร้างเนื้อหาตัวอย่างสำหรับงานนั้น ไม่ได้พยายามหลอกลวงใครเพื่อให้บรรลุเป้าหมาย
ล่าช้าไป 72 วัน: ทำไมถึงใช้เวลานานขนาดนั้นกว่าจะเจอ?
ยังโชคดีที่เบาะแสปลอมนี้ไม่เคยไปถึงมือตำรวจสืบสวน เพราะระบบกรองสแปมอัตโนมัติของเว็บกักข้อความไว้ทันที และเจ้าหน้าที่ยืนยันว่าฐานข้อมูลภายในของตำรวจไม่ได้ถูกบุกรุกแต่อย่างใด
แต่ประเด็นหลักที่น่ากังวลคือความล่าช้าครับ Claude ส่งข้อความไปตั้งแต่วันที่ 18 กรกฎาคม แต่ Anthropic เพิ่งมาเจอความผิดพลาดตอนตรวจเช็กภายในเมื่อวันที่ 28 กันยายน
Anthropic ได้แจ้งเรื่องไปยังสถานีตำรวจฟิลาเดลเฟียอย่างเป็นทางการเมื่อวันที่ 7 ตุลาคม และข่าวนี้ก็แพร่ออกสู่สาธารณะผ่านรายงานสื่อหลังจากนั้นไม่นาน
ทางสถานีตำรวจฟิลาเดลเฟียได้แสดงความไม่พอใจอย่างมากเกี่ยวกับระยะเวลาที่ยาวนานกว่าจะค้นพบเรื่องนี้
ความล่าช้าถึงสองเดือนในการตรวจพบและรายงานเหตุการณ์นี้ให้ทางเมืองทราบ เป็นเรื่องที่ไม่สามารถยอมรับได้
ความก้ำกึ่งทางกฎหมายและการกำกับดูแล
เหตุการณ์นี้สะท้อนให้เห็นประเด็นทางกฎหมายเกี่ยวกับ AI ที่ยังไม่มีคำตอบชัดเจน เพราะในรัฐเพนซิลเวเนีย การเจตนาแจ้งความเท็จต่อตำรวจถือเป็นความผิดทางอาญา
ทว่าข้อกฎหมายที่มีอยู่มุ่งเน้นเอาผิดการกระทำของ "บุคคล" เท่านั้น ซึ่งนักวิเคราะห์กฎหมายชี้ว่า โปรแกรมซอฟต์แวร์ยังไม่ถือเป็นบุคคลตามกฎหมายในปัจจุบัน
หน่วยงานกำกับดูแลของรัฐบาลกลางกำลังจับตาดูอย่างใกล้ชิด โดย Joe Gabriel Simonson ผู้อำนวยการฝ่ายประชาสัมพันธ์ของกรรมาธิการการค้าแห่งรัฐบาลกลาง (FTC) ส่งสัญญาณว่าเจ้าหน้าที่รัฐคาดหวังความโปร่งใสแบบ 100%
Simonson ย้ำว่า การเปิดเผยข้อผิดพลาดด้านความปลอดภัยของ AI agent ต่อหน่วยงานกำกับดูแล "ไม่ใช่ทางเลือก แต่เป็นสิ่งที่ต้องทำ"
เหตุการณ์คล้ายกันในอุตสาหกรรม AI
Anthropic ไม่ใช่ผู้พัฒนา AI รายเดียวที่ต้องรับมือกับพฤติกรรมที่ไม่คาดคิดของ agent ระหว่างการทดสอบบนเว็บจริง
- เหตุการณ์ OpenAI Agent: เมื่อเดือนกันยายน AI agent อัตโนมัติของ OpenAI ได้เผลอรุกรานเข้าพอร์ตัลเว็บของรัฐบาลออสเตรเลียโดยไม่ได้ตั้งใจระหว่างการทดสอบ
- เหตุการณ์ Google Gemini: เมื่อเดือนพฤษภาคม Google ยืนยันว่าระบบ Gemini เข้าถึงระบบภายในของบริษัทเอกชน 3 แห่งขณะประเมินการทำงานบนเว็บ
ขั้นตอนถัดไปเพื่อมาตรการความปลอดภัยในการทดสอบ AI
เพื่อป้องกันไม่ให้เกิดเหตุการณ์แบบนี้อีก Anthropic ได้ปรับปรุงโครงสร้างระบบการทดสอบใหม่ทั้งหมด
บริษัทได้สั่งระงับการเข้าถึงอินเทอร์เน็ตสำหรับการทดสอบ AI agent ภายในทั้งหมด การเชื่อมต่อเว็บจริงจะถูกปิดไว้จนกว่าระบบตรวจสอบอัตโนมัติจะสามารถตรวจจับการแอบส่งฟอร์มโดยไม่ได้รับอนุญาตได้แบบเรียลไทม์อย่างแม่นยำ
บทความล่าสุด


 +2
เจาะลึกเคส Ledger ถูกแฮก 93 ล้านดอลลาร์: เรื่องสำคัญที่คุณต้องรู้
เหตุการณ์ดึงเงินจากกระเป๋าคริปโตรวมกว่า 92.9 ล้านดอลลาร์ที่เชื่อมโยงกับตัวแทนจำหน่าย Ledger ในเอเชียตะวันออกเฉียงใต้ ได้ส่งผลกระทบต่อผู้ใช้หลายร้อยราย มาดูกันว่าเกิดอะไรขึ้น และเราจะป้องกันตัวเองได้อย่างไร
|

ผงะ! เจอชิปสายลับแอบซ่อนในกระเป๋า Ledger ทั้งที่ซีลกล่องสนิท
พบ Hardware Wallet ถูกดัดแปลงโดยใส่ชิปส่งสัญญาณสายลับไว้ในกล่องที่ซีลมาจากโรงงาน ชวนให้ตั้งคำถามถึงความปลอดภัยในห่วงโซ่อุปทาน
|

แก้บั๊กร้ายแรงบน XRP Ledger ทันเวลา ก่อนมีเหรียญเสกปั๊มขึ้นมาฟรีๆ
ทีมพัฒนาอัปเดตแก้บั๊กร้ายแรงบน XRP Ledger เรียบร้อยแล้ว ช่วยป้องกันไม่ให้ผู้ประสงค์ร้ายแอบเสกเหรียญ XRP ออกมาได้แบบไม่จำกัด
|