


Google เปิดตัวระบบฝากดูแลคริปโตใหม่ สู้ภัยแฮกเกอร์
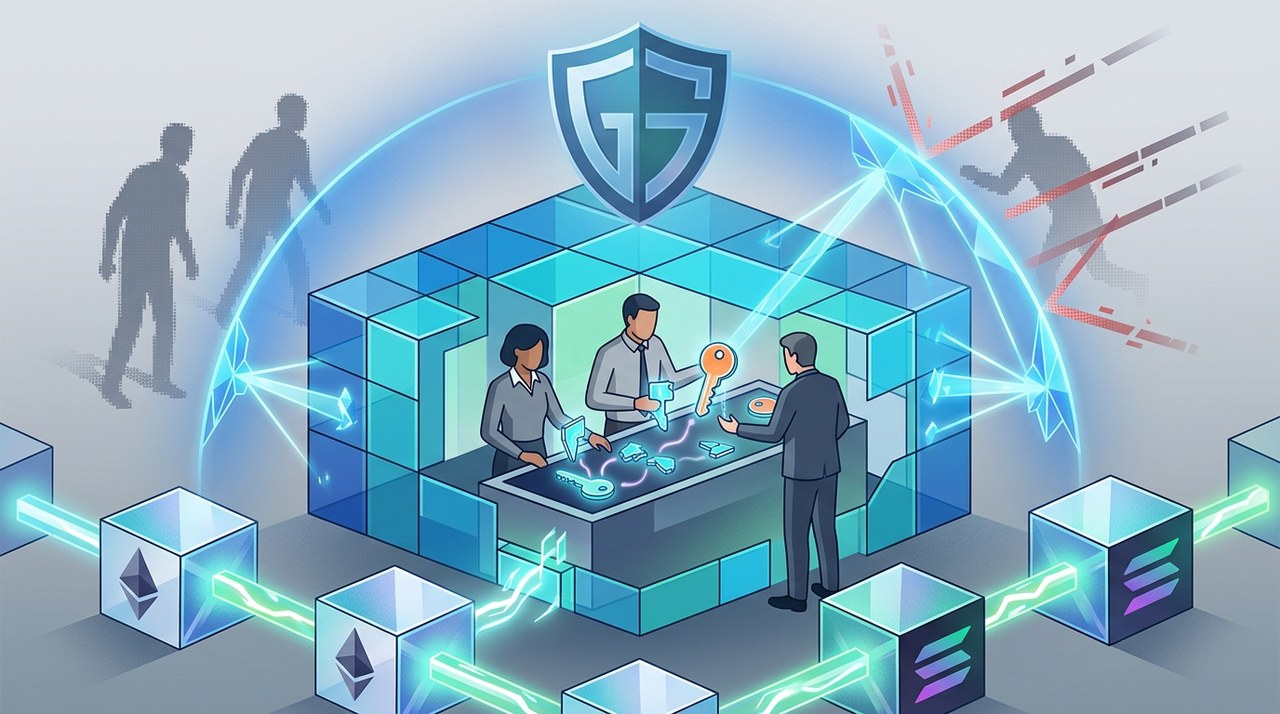
Google ยกระดับความปลอดภัยสินทรัพย์ดิจิทัล
Google กำลังก้าวสำคัญในการปกป้องสินทรัพย์ดิจิทัล ด้วยการพัฒนาระบบความปลอดภัยเฉพาะทางสำหรับธนาคารและสถาบันการเงิน ยักษ์ใหญ่เทคโนโลยีได้เปิดตัวตัวอย่างของ Google Multi-Party Compute (MPC) ในงานประชุมสัมมนาสินทรัพย์ดิจิทัลครั้งแรกที่นครนิวยอร์ก
ปัจจุบันผลิตภัณฑ์นี้อยู่ในช่วงทดสอบแบบปิด (private preview) โดยมีแผนเปิดให้บริการเชิงพาณิชย์เต็มรูปแบบในช่วงต้นปี 2027 แม้ว่า Google จะยังไม่ได้เปิดเผยราคาหรือรายชื่อธนาคารภายนอกที่ร่วมทดสอบเทคโนโลยีนี้ แต่ Alphabet บริษัทแม่ ได้นำระบบนี้มาใช้ดูแลสินทรัพย์ดิจิทัลของตัวเองบนบล็อกเชน EthereumETH+2.32% และ SolanaSOL+2.77% แล้ว
ทำไม Private Key รั่วไหล ถึงเป็นปัญหาระดับหมื่นล้านดอลลาร์
การจะเข้าใจว่าทำไม Google ถึงสร้างบริการนี้ จำเป็นต้องเข้าใจการทำงานของกระเป๋าคริปโตก่อน Private Key เปรียบเสมือนรหัสลับหลัก หากผู้บุกรุกได้รหัสนี้ไป พวกเขาก็สามารถโอนเงินออกไปได้โดยไม่ต้องขออนุญาต และธุรกรรมบนบล็อกเชนก็ไม่สามารถยกเลิกได้เมื่อยืนยันแล้ว
ข้อมูลชี้ว่า การรั่วไหลของ Private Key เป็นหนึ่งในความเสี่ยงที่ใหญ่ที่สุดในอุตสาหกรรมคริปโต:
- ข้อมูลจาก Chainalysis ปี 2024: Private Key ที่ถูกขโมย คิดเป็น 43.8% ของมูลค่าคริปโตที่ถูกขโมยทั้งหมดในปี 2024
- ข้อมูลจาก DeFiLlama: ความเสียหายสะสมจากการแฮกบล็อกเชนสูงถึง 1.669 หมื่นล้านดอลลาร์ ณ เดือนมิถุนายน 2026 โดยประมาณ 40% มีสาเหตุมาจาก Private Key รั่วไหล
เหตุการณ์แฮกใหญ่ช่วงที่ผ่านมา สะท้อนจุดอ่อนสำคัญ
เหตุการณ์ละเมิดความปลอดภัยเมื่อเร็วๆ นี้ แสดงให้เห็นว่าการรั่วไหลของ Key รุนแรงเพียงใด ในเดือนมีนาคม 2026 โปรโตคอลสเตเบิลคอยน์ ResolvRESOLV+1.27% โดนโจมตีจากการที่ Private Key ของบัญชีที่มีสิทธิ์พิเศษถูกแฮก ร่วมกับจุดอ่อนของระบบ Mint ทำให้แฮกเกอร์ดูดเงินไปได้ราว 25 ล้านดอลลาร์
ต่อมาในเดือนมิถุนายน 2026 แฮกเกอร์ได้ขโมย Private Key ของสมาชิกมูลนิธิ Humanity Protocol และดูดเงินไปได้กว่า 32 ล้านดอลลาร์จากกระเป๋าอย่างน้อย 17 ใบ การรั่วไหลนี้ทำให้โทเคนประจำโครงการร่วงลงมากกว่า 80% ซึ่งแสดงให้เห็นว่าข้อมูลส่วนตัวที่ถูกขโมยสามารถทำลายระบบนิเวศได้มากกว่าแค่ตัวเงินที่สูญหายไป
Multi-Party Compute (MPC) ช่วยปกป้องสินทรัพย์ได้อย่างไร
แทนที่จะเก็บ Private Key ฉบับเต็มไว้บนเซิร์ฟเวอร์เดียว Google MPC จะทำการแบ่งกุญแจเข้ารหัสออกเป็นชิ้นส่วนแยกกัน เรียกว่า Shares แล้วกระจายชิ้นส่วนเหล่านี้ไปยังเครื่องหรือสภาพแวดล้อมที่ต่างกัน
เนื่องจากกุญแจที่ยังไม่ถอดรหัสแบบสมบูรณ์ไม่ได้จัดเก็บไว้ที่เดียว แฮกเกอร์ที่เจาะคอมพิวเตอร์เครื่องเดียวได้จึงไม่สามารถขโมยเงินไปได้ Google ระบุว่าลูกค้ายังคงถือสิทธิ์ควบคุมกุญแจของตนเองอย่างสมบูรณ์ และ Google เองก็ไม่สามารถเข้าถึงชิ้นส่วนกุญแจที่ยังไม่ถอดรหัสซึ่งเก็บบนเซิร์ฟเวอร์ได้
การบังคับใช้กฎธุรกรรมในสภาพแวดล้อมที่ถูกแยกออก
ระบบของ Google รวมการเซ็นอนุมัติด้วย MPC เข้ากับระบบควบคุมนโยบายภายใน Confidential Space โดยตรง ซึ่งเป็นสภาพแวดล้อมการประมวลผลที่แยกด้วยฮาร์ดแวร์เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
เมื่อสถาบันเริ่มทำธุรกรรม ระบบตรวจสอบนโยบายของ Google จะเช็กธุรกรรมกับกฎทางธุรกิจที่กำหนดไว้ก่อนเริ่มการเซ็นอนุมัติ กฎเหล่านี้อาจครอบคลุมถึง:
- การจำกัดวงเงินสูงสุดในการโอน
- การจำกัดที่อยู่กระเป๋าเงินปลายทาง
- การอนุมัติบังคับจากหลายแผนกภายในองค์กร
รูปแบบนี้รองรับการลงนามแบบกำหนดเงื่อนไขที่ยืดหยุ่น เช่น ต้องใช้ผู้ลงนาม 2 ใน 3 หรือ 5 ใน 7 ธนาคารสามารถเก็บชิ้นส่วนกุญแจไว้บน Google Cloud หนึ่งชิ้น บนฮาร์ดแวร์ภายในอีกหนึ่งชิ้น และชิ้นที่สามไว้กับผู้ให้บริการคลาวด์รายอื่น เพื่อหลีกเลี่ยงการผูกติดกับผู้ให้บริการรายเดียว
รับมือความเสี่ยงไซเบอร์และ AI ยุคใหม่
Google ยังวางตำแหน่งบริการนี้ให้รับมือกับการโจมตีทางไซเบอร์ที่ซับซ้อนขึ้นจากการใช้ปัญญาประดิษฐ์ จากข้อมูลของ Chainalysis การหลอกลวงในคริปโตที่เชื่อมโยงกับผู้ให้บริการเครื่องมือ AI สร้างความเสียหายเฉลี่ย 3.2 ล้านดอลลาร์ต่อการโจมตี ในปี 2025 เมื่อเทียบกับ 719,000 ดอลลาร์ สำหรับการหลอกลวงที่ไม่ใช้ AI ซึ่งสูงกว่าราว 4.5 เท่า
นอกจากนี้ Justin Drake นักวิจัยของ Ethereum ยังเตือนว่าความก้าวหน้าอย่างรวดเร็วของ AI อาจช่วยค้นหาทางลัดทางคณิตศาสตร์ที่ทำลายลายเซ็นกระเป๋าเงินในปัจจุบันได้ แม้ว่าในปัจจุบันจะยังไม่มีระบบ AI ใดเจาะลายเซ็นเข้ารหัสมาตรฐานได้ แต่เครื่องมืออัตโนมัติก็สามารถฉวยโอกาสจากช่องโหว่ในซอฟต์แวร์ที่อ่อนแอได้
เตรียมพร้อมรับมือภัยคุกคามจากควอนตัมคอมพิวติ้ง
เมื่อมองไปในอนาคต ควอนตัมคอมพิวติ้งถือเป็นความท้าทายทางเทคนิคที่สำคัญต่อลายเซ็นดิจิทัล นักวิจัยของ Google เคยประมาณการไว้ก่อนหน้านี้ว่า ควอนตัมคอมพิวเตอร์ที่มีกำลังสูงพอ สามารถแกะ Private Key ของ BitcoinBTC+2.03% จาก Public Key ที่เปิดเผยอยู่ได้ในเวลาประมาณ 9 นาที
รายงานระบุว่ามี Bitcoin ราว 6.9 ล้าน Bitcoins ที่เปิดเผย Public Key อยู่ ซึ่งทำให้เสี่ยงต่อการถูกโจมตีด้วยควอนตัมในอนาคตเมื่อฮาร์ดแวร์ควอนตัมพัฒนาเต็มที่
Google ระบุว่าสถาปัตยกรรม MPC ของตนออกแบบมาให้รองรับการอัปเกรดเป็น Post-Quantum Cryptography ได้อย่างราบรื่น เมื่อเปิดใช้งานทั่วไป ระบบจะรองรับอัลกอริทึมลายเซ็นมาตรฐานอย่าง ECDSA และ Ed25519 โดยมีแผนอัปเกรดรองรับการเข้ารหัสที่ทนต่อควอนตัม เมื่อเครือข่ายบล็อกเชนเริ่มใช้อัลกอริทึมมาตรฐานใหม่
การก้าวเข้าสู่ตลาดความปลอดภัยคริปโตระดับองค์กร
ก่อนหน้านี้ Google เคยให้บริการเครื่องมือเข้ารหัสพื้นฐานอย่าง Google Cloud Key Management Service (KMS) และ Cloud HSM แต่ผลิตภัณฑ์ใหม่นี้ถือเป็นการเข้าสู่โครงสร้างพื้นฐานการฝากดูแลคริปโตโดยตรง ทำให้ต้องแข่งขันกับผู้ให้บริการความปลอดภัยรายเดิมอย่าง Fireblocks, Fordefi และ BitGo
"การยอมรับสินทรัพย์ดิจิทัลและการแปลงสินทรัพย์เป็นโทเคนกำลังอยู่ในช่วงจุดเปลี่ยนสำคัญ เมื่อสถาบันการเงินที่กำกับดูแลเริ่มหันมาใช้บล็อกเชนและการทำ Tokenization พวกเขาย่อมต้องการโครงสร้างพื้นฐานที่ขยายขนาดได้และผ่านการพิสูจน์แล้ว เพื่อปกป้องสินทรัพย์ของลูกค้า" Rich Widmann ผู้อำนวยการฝ่ายกลยุทธ์สินทรัพย์ดิจิทัลของ Google Cloud กล่าว
แม้ว่า Google จะมีความเชี่ยวชาญด้านโครงสร้างพื้นฐานคลาวด์อย่างลึกซึ้ง แต่สถาบันต่างๆ ก็ยังต้องประเมินการพึ่งพาผู้ให้บริการในภาพรวม รวมถึงมั่นใจว่ากฎการดำเนินงานและชิ้นส่วนกุญแจได้รับการตั้งค่าอย่างปลอดภัย
บทความล่าสุด
Mirae Asset ออกตราสารหนี้โทเคนบนเครือข่าย Solana
Mirae Asset Securities ฝั่งฮ่องกง ได้เปิดตัวตราสารหนี้โทเคนอายุ 6 เดือนบนบล็อกเชน Solana ภายใต้กรอบวงเงิน 3 พันล้านดอลลาร์
|

 +2
บิตคอยน์พุ่งเหนือ 81,000 ดอลลาร์ ตลาดคริปโตดีดตัวยกแผง
บิตคอยน์ไต่ระดับขึ้นเหนือ 81,000 ดอลลาร์ในวันพุธ ขณะที่เหรียญอัลต์คอยน์หลักๆ ปรับตัวขึ้นตาม ต้อนรับการฟื้นตัวของตลาดก่อนการตัดสินใจเรื่องอัตราดอกเบี้ยของเฟด
|
DBS ชี้ บริษัทใหญ่เกือบ 90% เริ่มหันมาใช้เงินโทเค็นโอนเงินข้ามประเทศ
ผลสำรวจจาก DBS และ EY เผยให้เห็นว่า 88% ของบริษัทชั้นนำระดับโลกกำลังทดสอบหรือนำเงินโทเค็นมาใช้จริง เพื่อเพิ่มความเร็วในการบริหารเงินสดข้ามประเทศ