
'Black October' ในโลกความปลอดภัยไซเบอร์: รู้ทันภัยร้ายและวิธีปกป้องตัวเอง
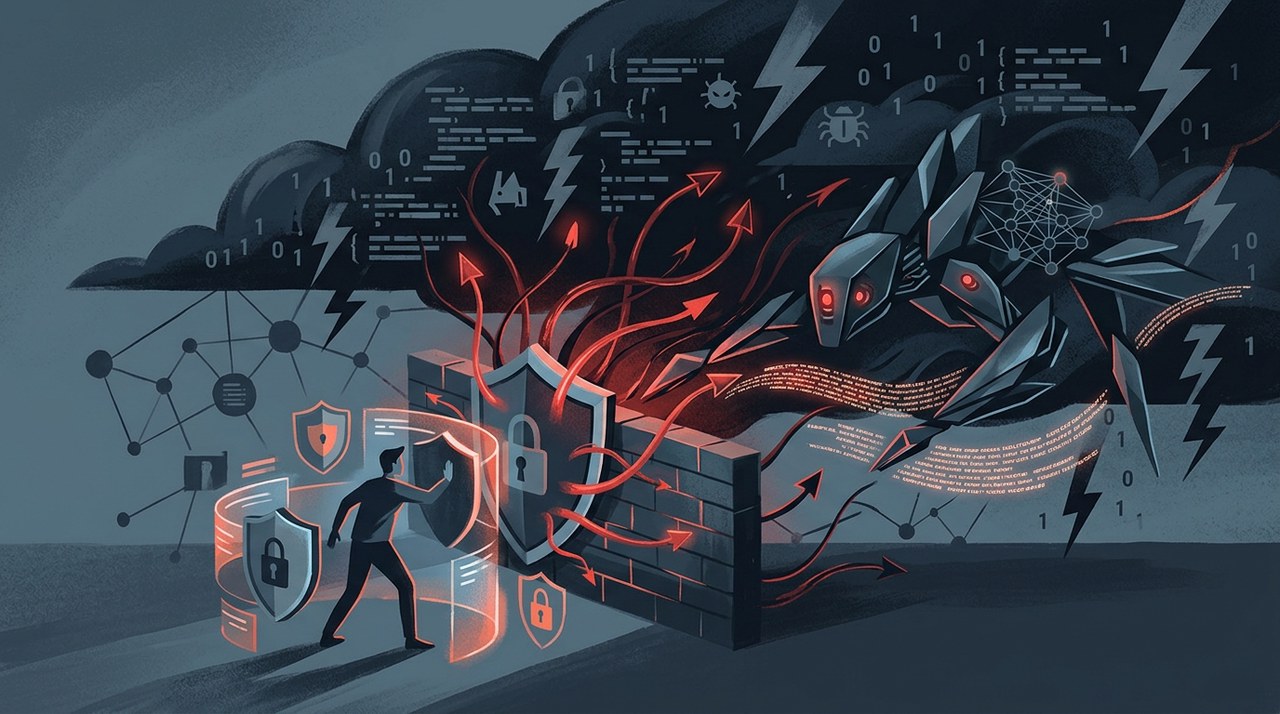
'Black October' ในโลกความปลอดภัยไซเบอร์ คืออะไร?
หลายปีที่ผ่านมา เดือนตุลาคมกลายเป็นเดือนที่วงการเทคโนโลยีต้องจับตามองเป็นพิเศษ เพราะมักเกิดเหตุการณ์ทางไซเบอร์ถี่มาก ผู้เชี่ยวชาญด้านความปลอดภัยจึงมักเรียกช่วงที่มีการแฮกและโจมตีพุ่งสูงแบบนี้ว่า 'Black October' ตามจำนวนการคุกคามที่ได้รับรายงาน
มัลแวร์ระบาดไปจนถึงโปรแกรมดูดเงินในกระเป๋าดิจิทัล แฮกเกอร์มักหาช่องทางใหม่ๆ มาแฮกบัญชีเราเสมอ การเข้าใจว่าเหตุการณ์เหล่านี้เกิดขึ้นได้อย่างไร จะช่วยให้เราสร้างภูมิคุ้มกันดิจิทัลที่แข็งแกร่งขึ้นได้
ข่าวดีก็คือ คุณไม่จำเป็นต้องจบวิทยาการคอมพิวเตอร์ก็ปกป้องตัวเองบนโลกออนไลน์ได้ เพียงแค่ปรับนิสัยง่ายๆ ในชีวิตประจำวัน ก็ช่วยบล็อกการโจมตีส่วนใหญ่ได้แล้ว
การเติบโตของการโจมตีทางไซเบอร์ด้วย AI
ปัญญาประดิษฐ์หรือ AI ช่วยให้เครื่องมือในชีวิตประจำวันสะดวกขึ้นมาก แต่กลุ่มผู้ไม่หวังดีก็ใช้ AI มาอัปเกรดทริกการหลอกลวงเหมือนกัน เมื่อก่อนอีเมลปลอมมักสังเกตง่ายเพราะเขียนผิดๆ ถูกๆ และใช้ภาษาแปลกๆ
แต่ปัจจุบัน เครื่องมือ AI สามารถสร้างข้อความที่สมจริงและเนียนสุดๆ ได้เกือบทุกภาษา แฮกเกอร์ใช้ AI เขียนอีเมลแบบเฉพาะบุคคล เลียนแบบน้ำเสียงเป็นทางการขององค์กร หรือแม้แต่ปลอมเสียงคน
รูปแบบการโจมตีด้วย AI ที่ต้องระวัง
- อีเมล Phishing ที่เนียนจนเหมือนข้อความแจ้งเตือนจริงจากฝ่ายบริการลูกค้า
- การปลอมเสียงด้วย AI ในแก๊งคอลเซ็นเตอร์ เพื่อขอให้รีเซ็ตรหัสผ่านด่วนหรือหลอกให้โอนเงิน
- บอทซอฟต์แวร์อัตโนมัติที่คอยสแกนหาช่องโหว่ความปลอดภัยในซอร์สโค้ดสาธารณะตลอด 24 ชั่วโมง
เนื่องจากระบบ AI ทำงานได้แบบอัตโนมัติ แฮกเกอร์จึงส่งข้อความหลอกลวงที่ปรับแต่งมาโดยเฉพาะได้เป็นพันๆ ข้อความในเวลาแค่นิดเดียว ความเร็วระดับนี้ทำให้เราต้องเพิ่มความระมัดระวังตัวเองมากกว่าที่เคย
ทำความเข้าใจกับช่องโหว่ใหม่ๆ ที่เพิ่งถูกค้นพบ
แอปพลิเคชันคอมพิวเตอร์ ระบบปฏิบัติการสมาร์ตโฟน และสมาร์ตคอนแทร็กต์ ต่างประกอบขึ้นจากโค้ดที่ซับซ้อน แม้ว่าวิศวกรซอฟต์แวร์จะพยายามอย่างเต็มที่แล้ว แต่บั๊กและช่องโหว่ที่ซ่อนอยู่ก็อาจเกิดขึ้นได้เสมออย่างเลี่ยงไม่ได้
เมื่อผู้โจมตีพบช่องโหว่เหล่านี้ก่อนที่ผู้พัฒนาจะออกแพตช์แก้ไข พวกเขาอาจฉวยโอกาสเจาะระบบเพื่อขโมยข้อมูลสำคัญ หรือดูดเงินออกจากกระเป๋าที่เชื่อมต่ออยู่ได้
โปรแกรมดูดเงินในกระเป๋า (Wallet Drainers) และการหลอกอนุมัติธุรกรรม
ในโลก Web3 เว็บไซต์อันตรายมักล่อลวงให้ผู้ใช้เซ็นอนุมัติธุรกรรมหลอกลวงที่เรียกว่า Wallet Drainers การอนุมัตินี้จะให้สิทธิ์สมาร์ตคอนแทร็กต์ถอนโทเคนออกจากที่อยู่ของคุณได้ทันทีโดยไม่ต้องขออนุญาตอีก
เมื่อการเซ็นอนุมัติอันตรายถูกยืนยันบนบล็อกเชนสาธารณะแล้ว สินทรัพย์จะถูกโอนออกทันที และการย้อนคืนธุรกรรมบนบล็อกเชนที่สำเร็จแล้วนั้นทำไม่ได้ ดังนั้นการตรวจสอบอย่างละเอียดก่อนกดยืนยันจึงสำคัญมากๆ
การสลับซิม (SIM Swapping) และการยืนยันตัวตนที่อ่อนแอ
อีกหนึ่งช่องทางโจมตีที่พบบ่อยคือ SIM Swapping ซึ่งแฮกเกอร์จะหลอกล่อค่ายมือถือให้ย้ายเบอร์โทรศัพท์ของคุณไปยังซิมการ์ดที่คุมโดยแฮกเกอร์
ถ้าบัญชีของคุณพึ่งพาข้อความสั้น (SMS) ในการรับรหัสยืนยันตัวตน แฮกเกอร์ก็อาจรีเซ็ตรหัสผ่านและเข้าถึงบัญชีของคุณได้ การเลิกใช้การยืนยันตัวตนผ่าน SMS จึงเป็นก้าวสำคัญในการป้องกันตัวเอง
ขั้นตอนที่ทำได้จริงเพื่อปกป้องตัวเองบนโลกออนไลน์
คุณไม่จำเป็นต้องใช้อุปกรณ์ซับซ้อนเพื่อรักษาความปลอดภัยของบัญชี แค่นำแนวปฏิบัติมาตรฐานด้านความปลอดภัยมาใช้ ก็ลดความเสี่ยงลงได้มากแล้ว
อัปเกรดระบบยืนยันตัวตนสองปัจจัย (2FA)
การยืนยันตัวตนผ่าน SMS ทำให้บัญชีเสี่ยงต่อการถูกโจมตีแบบ SIM Swapping การเปลี่ยนมาใช้แอปยืนยันตัวตนโดยเฉพาะจะช่วยป้องกันได้ดีกว่ามาก
- ใช้แอปยืนยันตัวตน เช่น Google Authenticator, Authy หรือใช้คีย์ความปลอดภัยแบบฮาร์ดแวร์
- ยกเลิกการใช้เบอร์โทรศัพท์เป็นทางเลือกเดียวในการกู้คืนบัญชีการเงินที่สำคัญ
- จดคีย์กู้คืนข้อมูลสำรองใส่กระดาษ แล้วเก็บไว้ในสถานที่จริงแบบออฟไลน์อย่างปลอดภัย
จัดการกระเป๋าคริปโตและคีย์อย่างชาญฉลาด
ถ้าคุณถือสินทรัพย์ดิจิทัล ควรแยกกระเป๋าที่ใช้ทำธุรกรรมประจำวันออกจากกระเป๋าที่ใช้เก็บเงินระยะยาว ส่วน Hardware Wallet แบบ Cold Storage จะช่วยปกป้องเงินทุนที่คุณไม่ได้เคลื่อนย้ายบ่อยๆ แบบออฟไลน์
- อย่าพิมพ์ Seed Phrase หรือ Private Key ของคุณลงในเว็บไซต์หรือฟอร์มออนไลน์ใดๆ เด็ดขาด
- ใช้กระเป๋าสำรอง (Burner Wallet) เมื่อต้องเชื่อมต่อกับแอปพลิเคชันกระจายศูนย์ที่ไม่คุ้นเคย
- ยกเลิกสิทธิ์ (Revoke) การเข้าถึงสมาร์ตคอนแทร็กต์ที่ไม่ใช้งานเป็นระยะ ผ่านแพลตฟอร์มที่น่าเชื่อถือ
รักษาสุขอนามัยรหัสผ่านให้อยู่ในระดับดีเยี่ยม
การใช้รหัสผ่านซ้ำกันในหลายแพลตฟอร์มเป็นเรื่องอันตรายมาก เพราะถ้าเว็บไซต์ใดเว็บไซต์หนึ่งทำข้อมูลรั่วไหล แฮกเกอร์ก็จะนำข้อมูลล็อกอินนั้นไปลองใช้กับบริการหลักอื่นๆ ทันที
- ใช้โปรแกรมจัดการรหัสผ่าน (Password Manager) ที่น่าเชื่อถือเพื่อสร้างรหัสผ่านที่ซับซ้อนและไม่ซ้ำกันในแต่ละเว็บ
- เปิดการอัปเดตซอฟต์แวร์อัตโนมัติสำหรับระบบปฏิบัติการ เบราว์เซอร์ และแอปความปลอดภัย
- ตรวจสอบ URL ของเว็บไซต์อีกครั้งเสมอ ก่อนล็อกอินหรือเชื่อมต่อกระเป๋าคริปโต
ความปลอดภัยทางไซเบอร์ไม่ใช่เรื่องที่ตั้งค่าครั้งเดียวจบ แต่คือนิสัยในชีวิตประจำวันที่ต้องติดตามข่าวสาร ตรวจสอบลิงก์สองครั้ง และเก็บรักษาคีย์กู้คืนให้อยู่ในที่ปลอดภัย
ต้องทำอย่างไรหากสงสัยว่าถูกเจาะระบบ
การรับมืออย่างรวดเร็วจะช่วยจำกัดความเสียหายที่อาจเกิดขึ้นได้ หากบัญชีหรือกระเป๋าของคุณถูกเจาะ การมีแผนรับมือที่ชัดเจนจะช่วยให้คุณรับมืออย่างตั้งสติได้เมื่อเกิดปัญหา
ตัดการเชื่อมต่อกระเป๋าจากทุกเซสชันเว็บทันที และโอนสินทรัพย์ที่ยังไม่โดนแฮกไปยังที่อยู่สำรองที่ปลอดภัย เปลี่ยนรหัสผ่านของอีเมลที่เชื่อมโยงไว้ทันที พร้อมกดออกจากระบบในทุกอุปกรณ์
แจ้งทีมสนับสนุนของแพลตฟอร์มทันที แม้ว่าการโอนบนบล็อกเชนจะไม่สามารถย้อนคืนได้ แต่การดำเนินการอย่างรวดเร็วจะช่วยป้องกันไม่ให้แฮกเกอร์เข้าถึงตัวตนออนไลน์ในส่วนอื่นๆ ของคุณเพิ่มได้
สร้างกรอบความคิดด้านความปลอดภัยในระยะยาว
ภัยคุกคามทางไซเบอร์จะยังคงพัฒนาควบคู่ไปกับความก้าวหน้าทางเทคโนโลยีอย่าง AI ต่อไป อย่างไรก็ตาม การป้องกันตัวเองไม่ได้หมายความว่าเราต้องรู้สึกกังวลจนเกินไป
ด้วยการสร้างนิสัยด้านความปลอดภัยง่ายๆ คอยอัปเดตซอฟต์แวร์อยู่เสมอ และตรวจสอบการทำคำร้องขอทางเว็บอย่างระมัดระวัง คุณก็ท่องโลกดิจิทัลได้อย่างมั่นใจ
บทความล่าสุด


ธนาคารยักษ์ใหญ่ร่วมมือ DTCC ลุยบริการหลักทรัพย์แบบโทเคน
DTCC ยักษ์ใหญ่แห่งวอลล์สตรีตเปิดตัวบริการโทเคนไนเซชัน ช่วยให้ธนาคารชั้นนำสามารถซื้อขายหลักทรัพย์ดั้งเดิมในรูปแบบดิจิทัลได้แล้ว
|

Google Cloud เผยรายละเอียดบริการ MPC สำหรับฝากดูแล Bitcoin ระดับสถาบัน
Google Cloud เผยรายละเอียดบริการ Multi-Party Computation (MPC) เวอร์ชันพรีวิว สำหรับการฝากดูแล Bitcoin ของลูกค้าระดับสถาบัน ในงานสัมมนาด้านความปลอดภัยที่นิวยอร์ก
|

Shiba Inu ซบเซา! Open Interest ดิ่งต่ำกว่า 50 ล้านดอลลาร์ หลังความต้องการซื้อแผ่ว
ตลาดอนุพันธ์ Shiba Inu เริ่มชะลอตัวลง หลังค่า Open Interest ร่วงเหลือ 37.3 ล้านดอลลาร์ มาเจาะลึกแนวรับสำคัญและตัวชี้วัดที่น่าสนใจของ SHIB ไปพร้อมกัน
|