


Europol เตือน กระเป๋าคริปโตเสี่ยงเผชิญภัยคุกคามจากควันตัมคอมพิวติ้ง
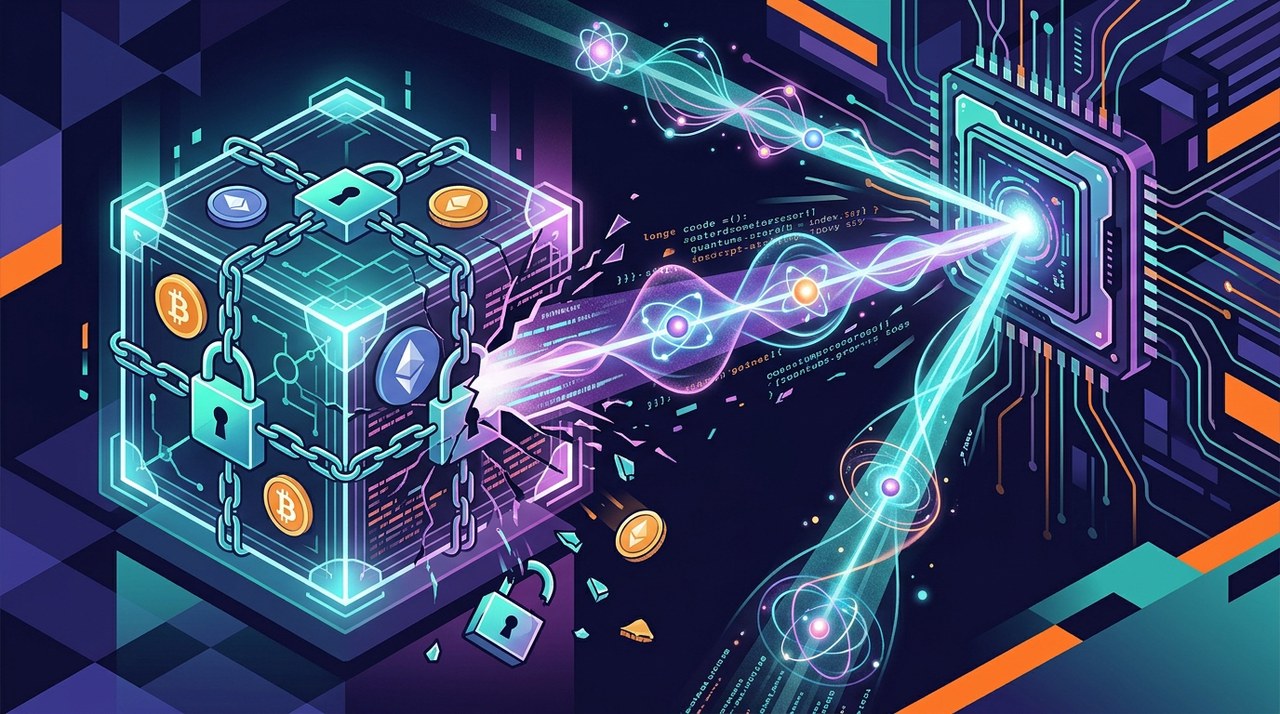
Europol ซึ่งเป็นหน่วยงานบังคับใช้กฎหมายของสหภาพยุโรป ได้ออกรายงานสำคัญ 2 ฉบับเพื่อเตือนเกี่ยวกับความเสี่ยงจากควันตัมคอมพิวติ้ง (Quantum Computing) โดยกระตุ้นให้ชุมชนคริปโต ผู้กำหนดนโยบาย และภาคธุรกิจเริ่มเตรียมรับมือตั้งแต่วันนี้
ควันตัมคอมพิวเตอร์มีจุดเด่นเรื่องความเร็วและพลังการประมวลผลที่มหาศาล แต่พลังระดับนี้ก็อาจเข้ามาถอดรหัสระบบการเข้ารหัสระดับดิจิทัลที่ใช้ปกป้องเครือข่ายทางการเงินและกระเป๋าคริปโตในปัจจุบันได้ในที่สุด
ทำไมกระเป๋าคริปโตถึงกลายเป็นจุดเสี่ยงที่สุด?
ศูนย์อาชญากรรมทางไซเบอร์แห่งยุโรปของ Europol ได้จัดทำรายงานฉบับแรกในหัวข้อ Quantum Computing and Cryptocurrencies โดยชี้ว่ากระเป๋าคริปโตคือจุดที่มีความเสี่ยงสูงที่สุดต่อภัยคุกคามทางควันตัม
กระเป๋าคริปโตทำงานโดยอาศัยกุญแจดิจิทัลคู่กันเพื่อจัดการเงินอย่างปลอดภัย คุณจะมี Public Key ซึ่งเปรียบเหมือนเลขบัญชีธนาคาร และ Private Key ที่ทำหน้าที่เหมือนลายเซ็นลับเพื่ออนุมัติการทำธุรกรรม
ในสภาวะปกติ ไม่มีใครสามารถคำนวณย้อนกลับจาก Public Key เพื่อเดา Private Key ของคุณได้เลย เพราะมันเป็นเรื่องที่เป็นไปไม่ได้ในทางคณิตศาสตร์สำหรับซูเปอร์คอมพิวเตอร์แบบเดิม
อย่างไรก็ตาม ควันตัมคอมพิวเตอร์ที่มีพลังสูงพออาจแกะรหัสคณิตศาสตร์นั้นได้ แฮกเกอร์อาจสามารถคำนวณหา Private Key ได้โดยตรงจาก Public Key ที่ถูกเปิดเผย แล้วนำเงินของคุณไปใช้ได้โดยไม่ได้รับอนุญาต
ผู้เชี่ยวชาญในวงการมักเรียกช่วงเวลาที่ควันตัมคอมพิวเตอร์ถอดรหัสกุญแจเหล่านี้ได้ว่า Q-Day
บล็อกเชนจะล่มสลายเลยไหม? คำตอบแบบสั้นๆ คือไม่
Europol ได้ให้ข้อมูลที่ช่วยให้สบายใจได้บ้างพร้อมๆ กับคำเตือน โดยรายงานระบุชัดเจนว่า "คริปโทเคอร์เรนซีจะไม่ล่มสลายเพราะควันตัมคอมพิวติ้ง"
ฟังก์ชันแฮชที่เป็นรากฐานในการเชื่อมต่อบล็อกและใช้ในการขุดคริปโตยังถือว่าปลอดภัยต่อควันตัมเป็นส่วนใหญ่ การจะถอดรหัสฟังก์ชันแฮชมาตรฐานแบบ 256-bit ยังต้องใช้ขั้นตอนการทำงานที่ Europol เรียกว่า "สูงอย่างมหาศาลเกินกว่าเทคโนโลยีในอนาคตอันใกล้จะทำได้"
กระนั้น Europol ก็ยังแนะนำให้ป้องกันเชิงรุกอย่างจริงจังเพื่อความปลอดภัยในระยะยาว โดยกระตุ้นให้ทยอยเปลี่ยนไปใช้ระบบเข้ารหัสยุคหลังควันตัม (Post-Quantum Cryptography) ควบคู่ไปกับการยกระดับความปลอดภัยของกระเป๋าและการจัดการกุญแจ
ปัญหากุญแจที่ถูกเปิดเผย: บิตคอยน์กว่า 6 ล้านเหรียญกำลังตกเป็นเป้า
รายงานชี้ให้เห็นปัญหาใหญ่สำหรับเจ้าของกระเป๋าในปัจจุบัน เมื่อ Public Key ปรากฏขึ้นบนบล็อกเชนแล้ว คุณจะไม่สามารถย้อนกลับมาทำให้กระเป๋านั้นปลอดภัยได้ในภายหลัง
Europol ระบุว่า "ทางแก้เดียวคือการย้ายข้อมูลล่วงหน้า" เจ้าของกระเป๋าจำเป็นต้องย้ายเงินไปยังกระเป๋าใบใหม่ที่ต้านทานควันตัมได้ ก่อนที่การโจมตีทางควันตัมจะเกิดขึ้นจริง
นี่คือโจทย์ใหญ่ของชุมชน Bitcoin โดย Glassnode บริษัทวิเคราะห์บล็อกเชนประเมินเมื่อเดือนพฤษภาคมว่ามี 6.04 ล้าน BTCBTC-0.33% ซึ่งคิดเป็น 30.2% ของอุปทาน Bitcoin ทั้งหมดที่หมุนเวียนอยู่ มี Public Key ถูกเปิดเผยอยู่บนบล็อกเชนแล้ว
ทำไมการอัปเกรด Bitcoin ถึงไม่ใช่เรื่องง่าย?
การอัปเกรดเครือข่าย Bitcoin ให้ทนทานต่อเครื่องควันตัมแลกมาด้วยข้อจำกัดทางเทคนิคที่สำคัญ
ลายเซ็นดิจิทัลยุคหลังควันตัมที่มาตรฐานโดยสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐฯ (NIST) มีขนาด ใหญ่กว่า 10 ถึง 120 เท่า เมื่อเทียบกับลายเซ็น ECDSA ที่ Bitcoin ใช้อยู่ในปัจจุบัน
ลายเซ็นที่มีขนาดใหญ่ขึ้นเหล่านี้จะใช้พื้นที่ในแต่ละบล็อกเพิ่มขึ้นมาก ส่งผลให้เสี่ยงต่อการอุดตันของพื้นที่บล็อก ค่าธรรมเนียมการทำธุรกรรมพุ่งสูงขึ้น และระยะเวลาการยืนยันรายการช้าลง
รายงานอ้างอิงงานวิจัยปี 2024 ที่ประเมินว่า การย้ายทุก Unspent Transaction Output (UTXO) บน Bitcoin ไปสู่มาตรฐานยุคหลังควันตัม อาจต้องใช้เวลารวมที่เครือข่ายต้องหยุดทำงานชั่วคราวอย่างน้อย 76 วัน
หากนักพัฒนาตัดสินใจดำเนินการย้ายทีละน้อยโดยใช้พื้นที่ 25% ของแต่ละบล็อก กระบวนการอัปเกรดจะใช้เวลาประมาณ 300 วัน จึงจะเสร็จสมบูรณ์
ไทม์ไลน์ของควันตัม: เราเข้าใกล้จุดนั้นแค่ไหนแล้ว?
ควันตัมคอมพิวเตอร์ก้าวหน้าไปเร็วแค่ไหนกันแน่? มีหลายเหตุการณ์สำคัญที่ช่วยให้เราเห็นภาพไทม์ไลน์ได้ชัดเจนขึ้น
- แผนงานของ IBM: ตั้งเป้าสร้างควันตัมคอมพิวเตอร์แบบทนทานต่อความผิดพลาดให้ได้ภายในปี 2029
- ไทม์ไลน์ของ Microsoft: คาดว่าจะมีศักยภาพควันตัมคอมพิวติ้งที่ขยายระบบได้ในช่วงปี 2029
- ความเห็นของผู้เชี่ยวชาญ: ผลสำรวจผู้เชี่ยวชาญ 32 คนในปี 2025 ประเมินว่า มีโอกาส 28% ถึง 49% ที่เครื่องควันตัมจะสามารถถอดรหัส RSA-2048 ได้ภายใน 24 ชั่วโมงในอีกทศวรรษข้างหน้า
- ความก้าวหน้าล่าสุด: งานวิจัยของ Google ในเดือนมีนาคมและการแข่งขันท้าทายความปลอดภัยด้วย AI ในเดือนกันยายน ต่างชี้ว่าทรัพยากรการคำนวณที่ต้องใช้ในการโจมตีระบบการเข้ารหัส Elliptic Curve มีจำนวนลดลง
ภาคอุตสาหกรรมตอบรับอย่างไรบ้าง?
ผู้เล่นรายใหญ่ในวงการคริปโตและสถาบันการเงินเริ่มสร้างเกราะป้องกันภัยคุกคามทางควันตัมในอนาคตกันแล้ว
ในเดือนมิถุนายน Coinbase ได้จัดตั้งสภาที่ปรึกษาด้านควันตัมเพื่อสนับสนุนให้นักพัฒนาเริ่มเตรียมย้ายระบบยุคหลังควันตัมทันที ขณะที่บริษัทอย่าง RippleXRP-1.00% และ StellarXLM-3.16% Development Foundation ก็ได้เผยแพร่แผนการย้ายระบบของตนเองแล้วเช่นกัน
นอกจากนี้ ในเดือนกรกฎาคม บริษัทชั้นนำ 9 แห่ง รวมถึง BlackRock, Coinbase และ Strategy ได้ร่วมกันให้คำมั่นว่าจะสนับสนุนเงินรวม 15 ล้านดอลลาร์ในเวลา 3 ปี เพื่อการวิจัยความปลอดภัยของ Bitcoin โดยเน้นไปที่การป้องกันทางควันตัม
ดักเก็บข้อมูลวันนี้ ค่อยถอดรหัสวันหน้า: คำเตือนฉบับที่สอง
รายงานฉบับที่สองของ Europol ซึ่งจัดทำร่วมกับ University Carlos III of Madrid ประเทศสเปน มุ่งเน้นไปที่กลยุทธ์ที่เรียกว่า Harvest Now, Decrypt Later
ในสถานการณ์นี้ ผู้ไม่หวังดีจะดักจับและกักเก็บข้อมูลที่ถูกเข้ารหัสไว้ตั้งแต่วันนี้ แม้จะยังอ่านไม่ได้ในตอนนี้ แต่พวกเขาก็จะบันทึกข้อมูลไว้จนกว่าควันตัมคอมพิวเตอร์จะพร้อมถอดรหัสในอนาคต
โพรโทคอลที่ใช้กันแพร่หลายอย่าง TLS, SSH และ OpenPGP ต่างมีความเสี่ยงต่อรูปแบบนี้ ซึ่งขึ้นอยู่กับการจัดการกุญแจและการตั้งค่าระบบ
รายงานระบุว่าในปัจจุบันยังไม่มีหลักฐานชัดเจนว่าเทคนิคนี้กำลังถูกนำมาใช้โจมตีในวงกว้างอย่างเป็นระบบ
เนื่องจากการจัดเก็บข้อมูลมหาศาลมีต้นทุนที่สูงมาก ข้อมูลการสื่อสารของรัฐบาลและลับทางการค้าที่สำคัญจึงยังคงเป็นเป้าหมายที่มีความเป็นไปได้มากที่สุดสำหรับการดักเก็บข้อมูล
หน่วยงานกำกับดูแลการเงินของยุโรปได้เตือนถึงประเด็นเดียวกันนี้ในเดือนกันยายน โดยเตือนว่าควันตัมคอมพิวเตอร์ที่สามารถถอดรหัสได้อาจมาถึงก่อนที่แอปพลิเคชันควันตัมเชิงพาณิชย์จะแพร่หลายทั่วไป
เพื่อเตรียมพร้อมล่วงหน้า กลุ่มความร่วมมือ NIS ของสหภาพยุโรปจึงแนะนำให้ประเทศสมาชิกนำแผนการย้ายระบบยุคหลังควันตัมมาใช้อย่างเป็นทางการภายในสิ้นปี 2026
การโจมตีแบบ Just-In-Time: ความเสี่ยงในการชำระเงินแบบเรียลไทม์
สำหรับการชำระเงินในชีวิตประจำวัน Europol เตือนว่าการดักจับข้อมูลแบบเรียลไทม์สร้างความเสี่ยงทางควันตัมที่ใกล้ตัวและฉับพลันยิ่งกว่าการดักเก็บข้อมูลเพื่อรอถอดรหัสย้อนหลัง
รายงานอธิบายถึงภัยคุกคามที่เรียกว่า การโจมตีแบบ Just-In-Time
เมื่อคุณส่งรายการธุรกรรมออกไป Public Key ของคุณจะปรากฏขึ้นบนเครือข่ายในช่วงเวลาสั้นๆ ก่อนที่ธุรกรรมจะได้รับการยืนยันลงบล็อก
ควันตัมคอมพิวเตอร์ที่มีความเร็วสูงเป็นพิเศษอาจคำนวณหา Private Key ของคุณได้ในช่วงเวลาสั้นๆ นั้น และส่งธุรกรรมใหม่มาแย่งชิงเพื่อขโมยเงินของคุณไปก่อนที่รายการเดิมจะถูกยืนยัน
ก้าวต่อไปสำหรับผู้กำกับดูแลและภาคอุตสาหกรรม
Europol แนะนำให้จัดตั้งคณะทำงานที่นำโดยคณะกรรมาธิการยุโรป ซึ่งประกอบด้วย Europol, หน่วยงานความมั่นคงไซเบอร์แห่งสหภาพยุโรป (ENISA) และหน่วยงานต่อต้านการฟอกเงินของสหภาพยุโรป (AMLA) เพื่อรายงานข้อมูลอัปเดตแก่ผู้กำหนดนโยบายอย่างสม่ำเสมอ
ในสหรัฐอเมริกา NIST ได้เสนอให้ทยอยยกเลิกการตั้งค่า Public Key ที่ใช้กันแพร่หลายในปัจจุบันภายในปี 2030 และยกเลิกการใช้ระบบเข้ารหัส Public Key แบบดั้งเดิมทั้งหมดภายในปี 2035
บทความล่าสุด

ผู้ร่วมก่อตั้ง Empire Market ถูกตัดสินจำคุก 40 ปี
ศาลสหรัฐฯ สั่งจำคุก Raheim Hamilton ผู้ร่วมก่อตั้ง Empire Market เป็นเวลา 40 ปี ข้อหาเปิดเว็บมืดค้ายาเสพติดและสิ่งผิดกฎหมายมูลค่ากว่า 430 ล้านดอลลาร์
|
อังกฤษเดินหน้าคว่ำบาตร 3 เว็บเทรดคริปโต เอี่ยวช่วยรัสเซียเลี่ยงมาตรการลงโทษ
สหราชอาณาจักรประกาศคว่ำบาตรเว็บเทรดคริปโต 3 แห่ง พร้อมผู้ให้บริการชำระเงินอีกหลายราย หลังสงสัยว่าช่วยรัสเซียหลบเลี่ยงมาตรการคว่ำบาตรจากชาติตะวันตก


ฝรั่งเศสจ่อเก็บภาษีคริปโตใหม่ ในงบประมาณปี 2027
คณะกรรมาธิการการเงินของฝรั่งเศสหนุนข้อเสนอใหม่ เตรียมเก็บภาษีการสวอป Stablecoin และจัดหนักภาษีคนรวยที่ย้ายประเทศ โดยคิดจากกำไรคริปโตที่ยังไม่ได้ขาย
|