

UNCX Network ถูกแฮกเกอร์เจาะระบบ โดนสูบเงินไป $86,000 จากบั๊กสมาร์ทคอนแทร็กต์
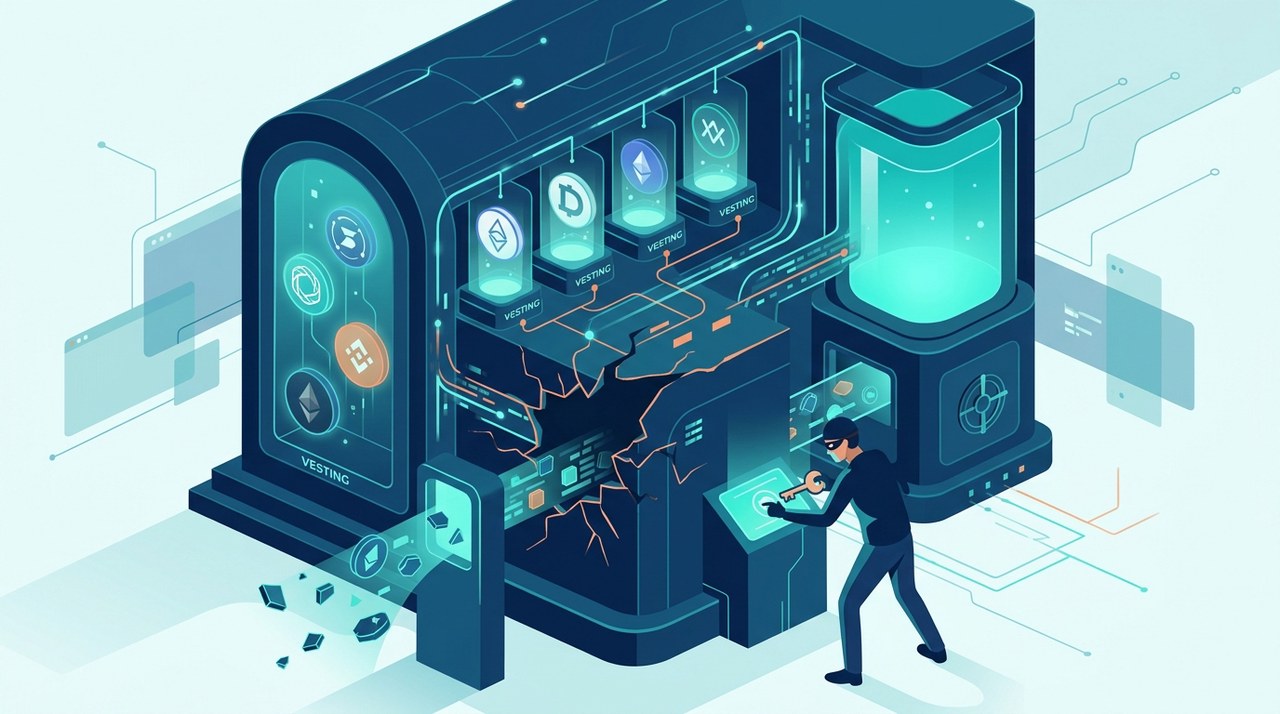
เมื่อวันที่ 14 ตุลาคม 2026 บริษัทรักษาความปลอดภัยบล็อกเชน Blockaid ตรวจพบการโจมตีมูลค่า 86,000 ดอลลาร์ที่เจาะจงไปยังสัญญา Vesting แบบแชร์บน EthereumETH-5.95% ของ UNCX Network โดย UNCX Network หรือที่เคยรู้จักกันในชื่อ Unicrypt เป็นแพลตฟอร์มยอดนิยมที่ช่วยโครงการคริปโตล็อกและแจกจ่ายโทเค็นตามกำหนดเวลา
แฮกเกอร์ไม่ได้ขโมยคีย์ส่วนตัวหรือเจาะกระเป๋าเงินรายบุคคลเลยครับ แต่พวกเขาใช้ประโยชน์จากช่องโหว่ในซอฟต์แวร์บัญชีภายในของสมาร์ทคอนแทร็กต์ การหลอกสมุดบัญชีนี้ทำให้แฮกเกอร์สามารถดึงโทเค็นที่เป็นของโครงการอื่นออกมาได้
ทำไมสินทรัพย์อีก 3.25 ล้านดอลลาร์ถึงยังตกอยู่ในความเสี่ยง
สิ่งที่เป็นห่วงกันที่สุดในเหตุการณ์นี้คือสินทรัพย์ที่ยังค้างอยู่ในสัญญา ตอนที่ Blockaid ตรวจพบการโจมตี มีสินทรัพย์คริปโตมูลค่าราว 3.25 ล้านดอลลาร์ยังคงค้างอยู่ในสมาร์ทคอนแทร็กต์ที่ได้รับผลกระทบ
เนื่องจากช่องโหว่นี้เกิดขึ้นในระบบบัญชีส่วนกลางที่ใช้ร่วมกัน ทีมรักษาความปลอดภัยจึงแสดงความกังวลทันทีเกี่ยวกับเงินฝากส่วนที่เหลือ
Token Vesting คืออะไร และพูลแบบแชร์ทำงานอย่างไร?
เพื่อให้เข้าใจว่าการโจมตีนี้เกิดขึ้นได้อย่างไร เราต้องเข้าใจการทำงานของ Token Vesting ในโลกคริปตอก่อน เมื่อโครงการใหม่เปิดตัว ผู้ก่อตั้งและผู้ลงทุนช่วงแรกมักจะไม่ได้รับโทเค็นทั้งหมดในทันที
โทเค็นจะถูกล็อกไว้ในสมาร์ทคอนแทร็กต์และทยอยปลดล็อกออกมาตามเวลา รูปแบบนี้เรียกว่าตาราง Vesting ซึ่งทำงานคล้ายกับหุ้นสะสมของพนักงานในโลกการเงินทั่วไป เพื่อให้มั่นใจว่าทีมพัฒนาจะอยู่ทำงานในระยะยาว
UNCX Network ให้บริการล็อกโทเค็นมาตั้งแต่ปี 2020 เพื่อความสะดวกและประหยัดค่าธรรมเนียมธุรกรรม UNCX จึงสร้างพูล Vesting แบบแชร์ขึ้นมา แทนที่จะสร้างสมาร์ทคอนแทร็กต์แยกให้ทุกโครงการ ทีม DeFi หลายๆ ทีมจะเก็บโทเค็นไว้ในสัญญาแชร์ฉบับเดียวกัน
แม้สัญญาแบบแชร์จะคุ้มค่าและมีประสิทธิภาพ แต่มันก็มาพร้อมกับความเสี่ยงร่วมด้วย หากสมุดบัญชีหลักคำนวณผิดพลาด เงินของโครงการอื่นที่ไม่เกี่ยวข้องกันเลยก็อาจตกอยู่ในความเสี่ยงได้ทันที
แฮกเกอร์หลอกสมาร์ทคอนแทร็กต์ได้อย่างไร
นักวิจัยด้านความปลอดภัยจาก Exvul ได้วิเคราะห์การโจมตีและอธิบายบั๊กบัญชีในสัญญา Vesting Manager ของ UNCX ช่องโหว่นี้เกี่ยวกับวิธีที่สัญญาบันทึกยอดส่วนแบ่งเมื่อมีการปลดล็อกหรือยกเลิกโทเค็น
แฮกเกอร์ทำตามลำดับขั้นตอนที่วางไว้อย่างแม่นยำ ดังนี้:
- สร้างตำแหน่ง Vesting ใหม่ในพูลแชร์
- ปลดล็อกโทเค็นจากตำแหน่งขนาดใหญ่ที่มีเงินสมบูรณ์
- บริจาคโทเค็นเพิ่มเติมเข้าไปในพูลสมาร์ทคอนแทร็กต์โดยตรง
- ยกเลิกตำแหน่ง Vesting ที่เคยเติมเงินเพิ่มไว้ก่อนหน้านี้
ลำดับนี้ทำให้เกิดข้อผิดพลาดในการนับซ้ำในโค้ด เมื่อสัญญาเรียกใช้ฟังก์ชัน release() มันจะลดจำนวนหุ้นโทเค็นรวม (_totalTokenShares) แต่กลับไม่ได้หักหุ้นที่ปลดล็อกแล้วออกจากบันทึกของตำแหน่งนั้นๆ (_depositedShares)
พอตำแหน่งถูกยกเลิกในภายหลัง สัญญาจึงหักหุ้นซ้ำเป็นครั้งที่สองอ้างอิงจากบันทึกการฝากเดิม เมื่อรวมกับการบริจาคโทเค็นโดยตรง บั๊กการคำนวณนี้จึงเหลือตำแหน่งเล็กๆ ที่มีสิทธิถอนเงินมหาศาลไว้
ในทางปฏิบัติ สัญญามองตำแหน่งที่เกือบว่างเปล่าว่ามีสิทธิ์เคลมโทเค็นที่ผู้ใช้อื่นฝากไว้ ไม่มีคีย์ส่วนตัวถูกขโมย แต่การคำนวณของสัญญานั่นเองที่เปิดทางให้เกิดการขโมย
โทเค็น 10 รายการบนหลายบล็อกเชนได้รับผลกระทบ
รายงานความปลอดภัยเบื้องต้นระบุว่ามีคริปโทเคอร์เรนซี 5 ตัวถูกดูดเงินไป ได้แก่ EDGEN, ZC, PEPECOIN, LO0P และ PAAL
ในเวลาต่อมา UNCX Network ได้อัปเดตตัวเลขเป็น 10 โทเค็น และยืนยันว่าการโจมตีนี้กระทบเครือข่ายบล็อกเชน 4 แห่ง ได้แก่ Ethereum, Base, BNBBNB-3.54% Chain และ Robinhood Chain
ด้วยการออกแบบสัญญาแบบแชร์ ตำแหน่งเดียวที่ถูกดัดแปลงของแฮกเกอร์จึงสามารถดูดโทเค็นที่เป็นของโครงการอื่นที่แยกจากกันโดยสิ้นเชิงได้
UNCX ดำเนินการด้านความปลอดภัยทันที
UNCX Network ยอมรับการถูกเจาะระบบต่อสาธารณะบน X (ทวิตเตอร์เดิม) และดำเนินการอย่างเร่งด่วนเพื่อจำกัดความเสียหาย โดยทีมงานได้ใช้มาตรการฉุกเฉินหลายประการ:
- จำกัดไม่ให้ตำแหน่ง Vesting ใหม่เข้าร่วมในสมาร์ทคอนแทร็กต์ที่มีช่องโหว่
- ปรับเพิ่มค่าธรรมเนียมการล็อกแบบคงที่เป็นมากกว่า 1,000 ETH และเพิ่มค่าธรรมเนียมโทเค็น 5% เพื่อสกัดกั้นกิจกรรมที่มุ่งร้าย
- ปิดช่องทางที่เปิดโอกาสให้ผู้ใช้ข้ามข้อจำกัดค่าธรรมเนียม
- ร่วมมือกับกลุ่มความปลอดภัย Web3 อย่าง SEAL 911 และหน่วยงานบังคับใช้กฎหมายเพื่อติดตามตัวแฮกเกอร์
UNCX ยืนยันว่าสัญญาล็อกสภาพคล่องหลักและสัญญา Vesting ดั้งเดิมยังคงปลอดภัยและไม่ได้รับผลกระทบจากข้อผิดพลาดนี้
ขั้นตอนถัดไปและความพยายามในการฟื้นฟูที่กำลังดำเนินอยู่
จนถึงตอนนี้ ทั้งแฮกเกอร์ต้นคิดและผู้ลอกเลียนแบบยังไม่ได้คืนเงินที่ขโมยไป สินทรัพย์ยังคงอยู่ในกระเป๋าเงินของแฮกเกอร์
UNCX Network กำลังติดต่อไปยังทีมโทเค็นที่ได้รับผลกระทบโดยตรง โดยแพลตฟอร์มแนะนำให้ผู้ใช้ละเว้นการเทรดโทเค็นที่ได้รับผลกระทบในพูลดังกล่าวจนกว่าการสืบสวนจะเสร็จสิ้น
บริษัทกำลังจัดทำรายงานเหตุการณ์ฉบับเต็ม ซึ่งจะรวมถึงการคำนวณทางการเงินอย่างเป็นทางการและแผนการฟื้นฟูที่เสนอ
ช่องโหว่ของสมาร์ทคอนแทร็กต์ถือเป็นคำเตือนสำคัญว่าแอปพลิเคชันการเงินแบบกระจายศูนย์มีความเสี่ยงด้านซอฟต์แวร์และทางเทคนิคในตัวเอง นักลงทุนควรศึกษาข้อมูลอย่างละเอียดและติดตามข่าวสารอัปเดตของแพลตฟอร์มอยู่เสมอ
บทความล่าสุด

เกาหลีใต้ยกระดับความปลอดภัย คุมเข้มทั้งธนาคารและคริปโต
เกาหลีใต้เสนอเพิ่มการตรวจสอบความปลอดภัยไซเบอร์ให้เข้มงวดขึ้น หลังพบช่องโหว่ด้านความปลอดภัยในสถาบันการเงินกว่า 130 แห่ง
|

Tether ทุ่มเงิน 6 ล้านดอลลาร์ ให้บริษัทที่เชื่อมโยงกับอดีตที่ปรึกษา
รายงานจาก Wall Street Journal เผยว่า Tether จ่ายเงิน 6 ล้านดอลลาร์ให้กับ Nxum บริษัทที่ร่วมก่อตั้งโดย Bo Hines อดีตที่ปรึกษาด้านคริปโต ในช่วงที่มีการผลักดันร่างกฎหมาย GENIUS Act
|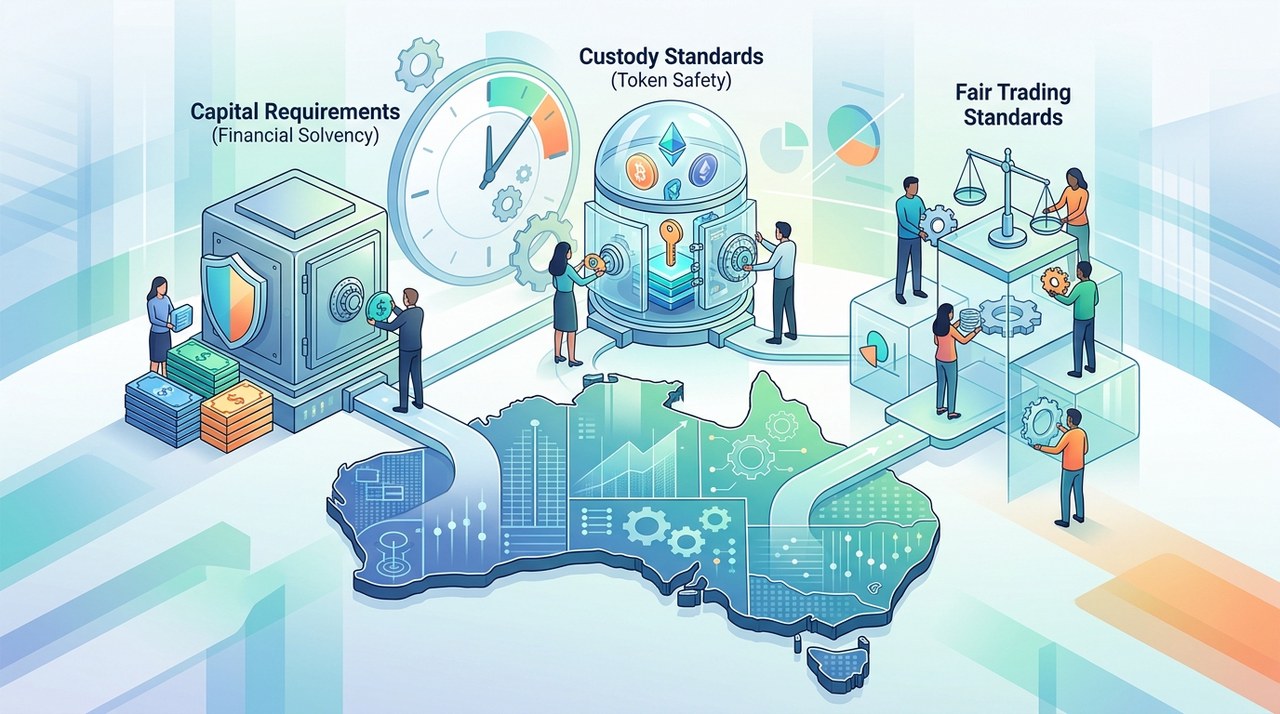
ออสเตรเลียเปิดฟังความเห็น กฎคริปโตใหม่ ตั้งเป้าใช้จริงปี 2027
หน่วยงานกำกับดูแลการเงินของออสเตรเลียกำลังเปิดรับฟังความคิดเห็นเกี่ยวกับร่างกฎระเบียบคริปโตใหม่ ซึ่งต่อยอดมาจากกฎหมายที่ผ่านสภาเมื่อเดือนเมษายน โดยวางแผนจะบังคับใช้เต็มรูปแบบในปี 2027