

ข้อมูลพนักงาน TSMC รั่วไหลจากผู้ให้บริการภายนอก ถูกประกาศขาย 3 Bitcoin
เกิดอะไรขึ้นกับกรณีข้อมูลพนักงาน TSMC รั่วไหล?
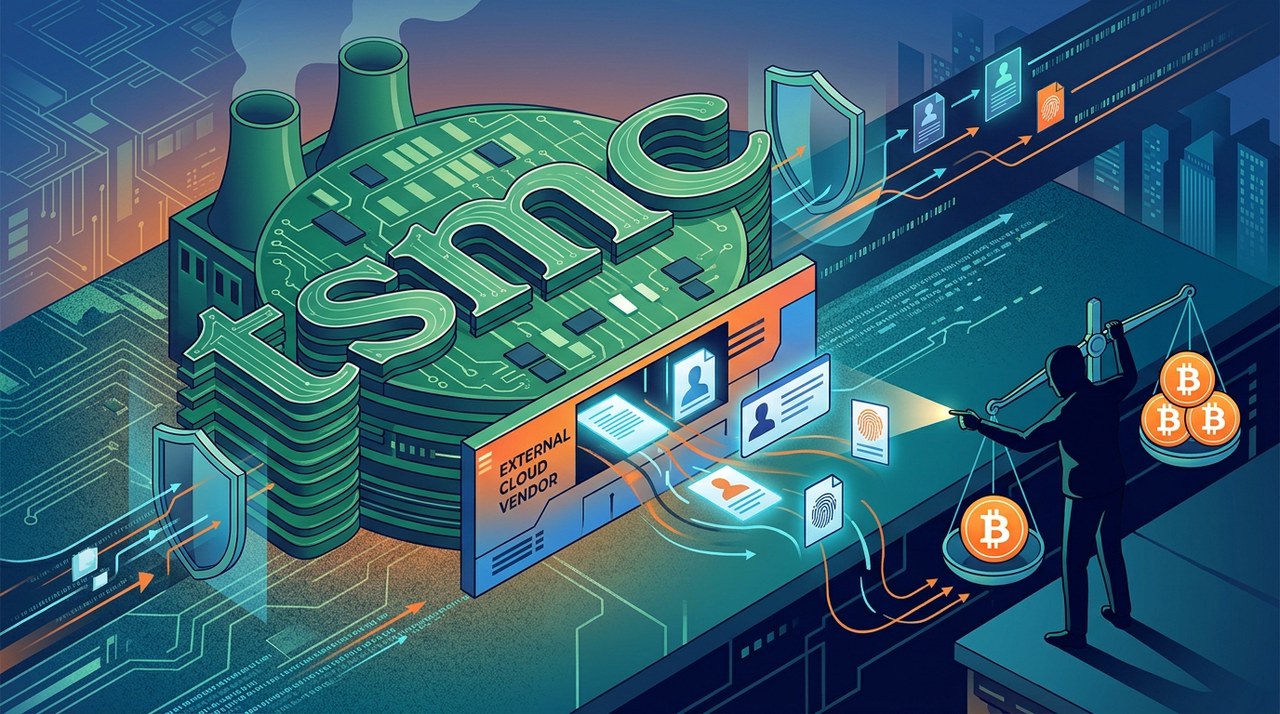
Taiwan Semiconductor Manufacturing Company หรือที่รู้จักกันดีในชื่อ TSMC ออกมายืนยันแล้วครับว่าเกิดเหตุการณ์ข้อมูลรั่วไหล ซึ่งกระทบกับข้อมูลส่วนตัวของพนักงานทั้งในปัจจุบันและอดีตบางส่วน
รายงานจากสื่อไต้หวันระบุว่า มีผู้ขายไม่ประสงค์ออกนามโพสต์บนเว็บบอร์ดแฮกเกอร์ใต้ดิน เช่น DarkForums และ BreachForums โดยอ้างว่ามีข้อมูลพนักงานราวๆ 46,000 รายการ และได้เรียกร้องเงินสูงถึง 3 BitcoinBTC-4.35% เพื่อแลกกับฐานข้อมูลที่ถูกขโมยไป
เพื่อเพิ่มความกดดัน ผู้ขายได้ขู่ว่าจะปล่อยข้อมูลทั้งหมดสู่สาธารณะ หากไม่มีใครยอมจ่ายเงินซื้อภายในหนึ่งสัปดาห์
ข้อมูลเหล่านี้รั่วไหลออกไปได้อย่างไร?
TSMC ยอมรับครับว่าข้อมูลพนักงานไปปรากฏบนเว็บไซต์ภายนอกจริง แต่ยักษ์ใหญ่แห่งวงการชิปรายนี้ก็ยืนยันให้ทุกคนสบายใจได้ว่าเครือข่ายภายในหลักของบริษัทยังคงปลอดภัยดี
แถลงการณ์อย่างเป็นทางการของ TSMC ระบุว่า ยังไม่พบหลักฐานว่าระบบ IT หลักถูกแฮกโดยตรง ที่สำคัญคือข้อมูลของลูกค้าและกระบวนการผลิตชิปไม่ได้รับผลกระทบใดๆ จากเหตุการณ์นี้เลยครับ
จุดที่ข้อมูลรั่วไหลจริงๆ มาจากผู้ให้บริการคลาวด์ภายนอกที่บริษัทใช้งาน แม้ TSMC จะไม่ได้ระบุชื่อผู้ให้บริการคลาวด์หรือรายละเอียดบริการนั้นอย่างเป็นทางการ แต่ก็ยืนยันว่าจุดรั่วไหลเกิดขึ้นภายนอกขอบเขตเครือข่ายหลักของบริษัท
ข้อมูลอะไรบ้างที่หลุดออกไป?
สำนักข่าวท้องถิ่น Business Next รายงานว่า ตัวอย่างไฟล์ที่ถูกนำมาแชร์บนเว็บบอร์ดมืดแสดงให้เห็นข้อมูลส่วนตัวที่ค่อนข้างละเอียด ซึ่งข้อมูลที่รั่วไหลประกอบด้วย:
- ชื่อ-นามสกุลของพนักงานทั้งในปัจจุบันและอดีต
- หมายเลขบัตรประจำตัวประชาชน
- รายละเอียดบัญชีธนาคารส่วนตัว
TSMC ยืนยันว่าได้เริ่มติดต่อไปยังผู้ที่ได้รับผลกระทบทุกคนโดยตรงแล้ว นอกจากนี้ บริษัทยังกำลังร่วมมือกับผู้ให้บริการคลาวด์ภายนอก ทีมเชี่ยวชาญด้านความปลอดภัยไซเบอร์ และหน่วยงานบังคับใช้กฎหมาย เพื่อหาสาเหตุของช่องโหว่และปกป้องข้อมูลอย่างเร่งด่วน
ทำความเข้าใจความเสี่ยงด้านความปลอดภัยในห่วงโซ่อุปทาน (Supply Chain)
เหตุการณ์นี้สะท้อนให้เห็นถึงความท้าทายที่พบบ่อยในโลกธุรกิจยุคใหม่ นั่นคือเรื่องความปลอดภัยของห่วงโซ่อุปทานครับ ลองจินตนาการว่าระบบ IT ภายในของบริษัทเปรียบเสมือนตู้เซฟไฮเทคที่มีระบบรักษาความปลอดภัยขั้นสูงสุด
แม้ตู้เซฟหลักจะปลอดภัยดี แต่บริษัทก็ยังจำเป็นต้องส่งมอบไฟล์งานบางอย่างให้คู่ค้าภายนอก ผู้ให้บริการคลาวด์ หรือซอฟต์แวร์ต่างๆ และหากพาร์ทเนอร์ภายนอกเหล่านั้นถูกแฮก ข้อมูลที่ฝากไว้บนเซิร์ฟเวอร์ของพวกเขาก็อาจรั่วไหลได้เช่นกัน
คลื่นการโจมตีทางไซเบอร์ที่ระบาดในไต้หวัน
เหตุการณ์ที่เกิดกับ TSMC ไม่ใช่กรณีเดียวครับ เพราะในช่วงไม่กี่เดือนที่ผ่านมา ไต้หวันต้องเจอกับเหตุการณ์ข้อมูลรั่วไหลในธุรกิจขนาดใหญ่หลายแห่งพร้อมๆ กัน
ตัวอย่างเช่น EzTravel แพลตฟอร์มจองการเดินทางยอดนิยม ได้เปิดเผยเหตุการณ์ทางไซเบอร์ที่ทำให้ข้อมูลลูกค้ารั่วไหลมากกว่า 690,000 ราย
ขณะเดียวกัน ภาคการเงินก็เจองานยากเช่นกัน เมื่อ Bank SinoPac รายงานว่าถูกโจมตีระบบธุรกรรมธนาคารออนไลน์ จนเกิดการโอนเงินโดยไม่ได้รับอนุญาตรวมมูลค่าสูงถึง 41.76 ล้านดอลลาร์ไต้หวัน ก่อนที่จะสามารถควบคุมช่องโหว่เอาไว้ได้
การโจมตีทางไซเบอร์มุ่งเป้าไปที่กระดานเทรดคริปโตและสถาบันการเงินทั่วโลก
ความท้าทายด้านความปลอดภัยในลักษณะนี้ไม่ได้เกิดขึ้นแค่ในไต้หวันครับ แต่ยังแพร่ระบาดไปยังบริษัทการเงินและคริปโตระดับโลก ทั้งในเกาหลีใต้และสหรัฐอเมริกาด้วย
เหตุการณ์ที่เกิดขึ้นในเกาหลีใต้
เมื่อเดือนตุลาคมที่ผ่านมา Bithumb กระดานเทรดคริปโตรายใหญ่ของเกาหลีใต้ เปิดเผยว่ามีบุคคลภายนอกแอบเข้าถึงเครื่องมือทำงานภายในองค์กร ซึ่งอาจทำให้ข้อมูลลูกค้าบางส่วนเสี่ยงรั่วไหล
ในช่วงเวลาไล่เลี่ยกัน Daishin Securities บริษัทโบรกเกอร์รายใหญ่ก็ยืนยันเหตุข้อมูลรั่วไหลที่กระทบลูกค้ากว่า 38,000 ราย โดยข้อมูลที่หลุดออกไปมีทั้งชื่อ อีเมล และเบอร์โทรศัพท์
นอกจากนี้ บริษัทบริหารจัดการสินทรัพย์ Mirae Asset Global Investment ก็ได้รับผลกระทบจากปัญหานี้ด้วย เหตุการณ์ดังกล่าวทำให้หน่วยงานกำกับดูแลบริการทางการเงินของเกาหลีใต้ (FSS) ต้องลุยสอบสวนทั้งสามบริษัท พร้อมส่งทีมตรวจสอบลงพื้นที่ Daishin Securities ทันที
ประเด็นความปลอดภัยซัพพลายเออร์ของ Coinbase ในสหรัฐฯ
ข้ามมาที่สหรัฐอเมริกา Coinbase กระดานเทรดคริปโตยักษ์ใหญ่ ก็พบเหตุการณ์ความปลอดภัยภายนอกที่เกี่ยวข้องกับ Amplitude ซึ่งเป็นผู้ให้บริการวิเคราะห์ข้อมูลภายนอกที่แพลตฟอร์มใช้งาน
เนื่องจากช่องโหว่เกิดขึ้นที่ระบบของ Amplitude ไม่ใช่ระบบหลักของ Coinbase จึงมีเพียงข้อมูลติดต่อลูกค้าบางส่วนเท่านั้นที่หลุดไป โดยเงินในบัญชีและรหัสผ่านของผู้ใช้ยังคงปลอดภัยทั้งหมดครับ
ทำไมอาชญากรไซเบอร์ถึงชอบเรียกเงินไถ่เป็น Bitcoin?
เรามักจะเห็นแฮกเกอร์ในเว็บบอร์ดมืดเรียกร้องค่าไถ่เป็นคริปโทเคอร์เรนซีอย่าง Bitcoin เวลาต้องการเปลี่ยนข้อมูลที่ขโมยมาให้กลายเป็นเงิน
สาเหตุเพราะคริปโทเคอร์เรนซีทำงานบนเครือข่ายแบบ Peer-to-Peer ทั่วโลก ทำให้โอนเงินข้ามประเทศได้โดยไม่ต้องผ่านธนาคาร แม้การทำธุรกรรมบนบล็อกเชนจะสามารถตรวจสอบย้อนหลังได้อย่างเปิดเผย แต่การระบุว่ากระเป๋าเงินนั้นเป็นของใครในชีวิตจริง ถือเป็นงานยากสำหรับนักสืบเนื่องจากข้อจำกัดด้านกฎหมายระหว่างประเทศ
อย่างไรก็ตาม เมื่อมาตรฐานความปลอดภัยไซเบอร์พัฒนาขึ้น บริษัทต่างๆ ก็เริ่มนำเครื่องมือวิเคราะห์บล็อกเชนขั้นสูงมาใช้เพื่อแกะรอยเส้นทางการเงิน และช่วยเจ้าหน้าที่ตำรวจติดตามจับกุมผู้กระทำผิดได้ดีขึ้นเรื่อยๆ
สรุปประเด็นสำคัญและขั้นตอนถัดไป
สรุปภาพรวมสั้นๆ สำหรับกรณีข้อมูลรั่วไหลจากผู้ให้บริการของ TSMC:
- ระบบหลักยังปลอดภัย: เซิร์ฟเวอร์หลัก ฐานข้อมูลลูกค้า และระบบการผลิตชิปของ TSMC ยังคงปลอดภัยดีทั้งหมด
- ช่องโหว่จากผู้ให้บริการภายนอก: ข้อมูลพนักงาน 46,000 รายการที่รั่วไหล เกิดขึ้นจากผู้ให้บริการคลาวด์ภายนอก
- การดูแลผู้ได้รับผลกระทบ: TSMC กำลังเร่งแจ้งเตือนผู้ได้รับผลกระทบทุกคน และร่วมมือกับตำรวจอย่างใกล้ชิด
- บทเรียนของภาคธุรกิจ: บริษัททั่วโลกยังคงเดินหน้ายกระดับมาตรการดูแลซัพพลายเออร์ เพื่อป้องกันเหตุรั่วไหลซ้ำรอยในลักษณะนี้
บทความล่าสุด
สหรัฐฯ สั่งระงับเที่ยวบินทั่วประเทศ: เจาะลึกความเสี่ยงต่อตลาดหุ้น
FAA สั่งระงับการบินทั่วสหรัฐฯ กะทันหันหลังระบบสื่อสารล่ม สร้างความกังวลต่อหุ้นกลุ่มสายการบินและตลาดหุ้น
Nakamoto ลดการถือครอง Bitcoin ลง 184 BTC ในไตรมาส 3
บริษัท Nakamoto Inc. ของ David Bailey ได้ลดการถือครอง Bitcoin ลงเหลือ 4,283 BTC ในไตรมาส 3 ปี 2026 เพื่อจัดการค่าใช้จ่ายดำเนินงานและภาระหนี้สิน
|

Twenty One Capital โกยกำไรไตรมาส 3 สูงถึง 1.09 พันล้านดอลลาร์ อานิสงส์จาก Bitcoin
Twenty One Capital รายงานกำไรสุทธิไตรมาส 3 ปี 2026 สูงถึง 1.087 พันล้านดอลลาร์ จากราคา Bitcoin ที่เพิ่มขึ้น แม้กระแสเงินสดจากการดำเนินงานยังคงติดลบ
|