
แฮกเกอร์ Ledger ดัดหลังมิจฉาชีพ! ฉกเงินกู้คืนหลอกทำภารกิจเฉียด 5 ล้านดอลลาร์
จุดพลิกผันสุดพีกในวิกฤต ซัพพลายเชน ของ Ledger
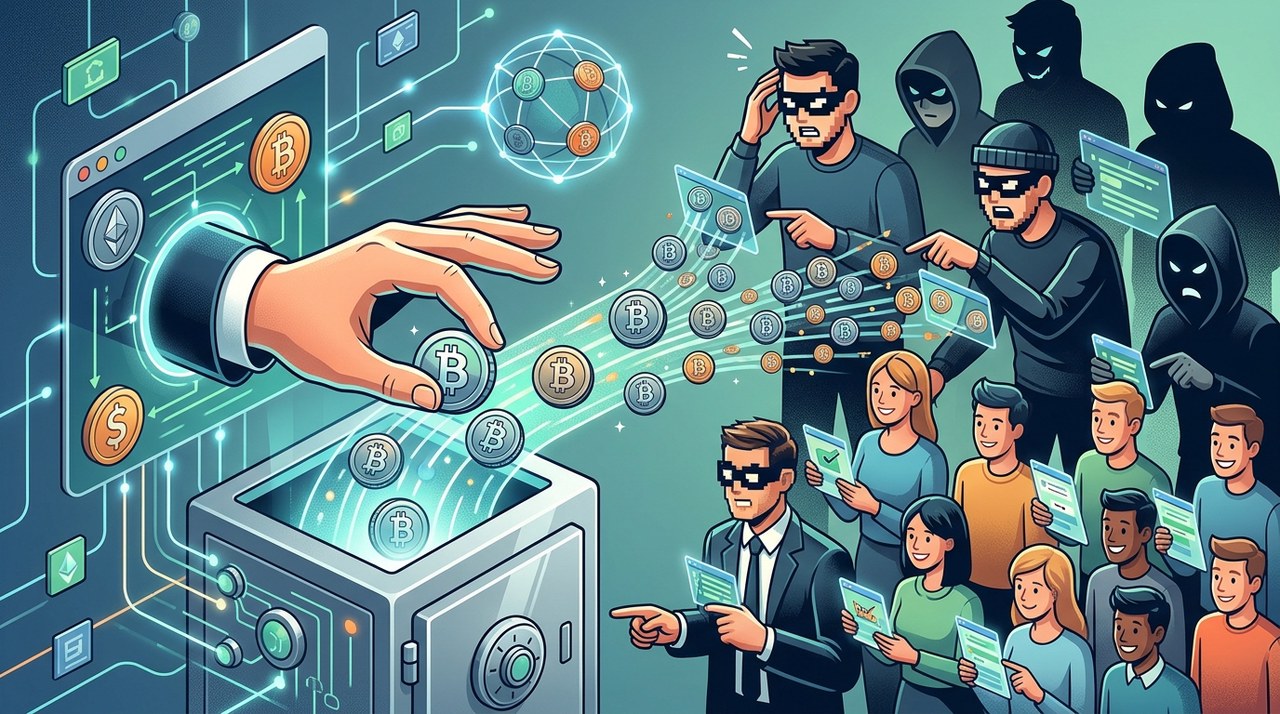
วิกฤตความปลอดภัยของกระเป๋าคริปโต Ledger กำลังมีเรื่องให้ประหลาดใจครับ เรื่องที่หลายคนมองว่าเป็นตลกร้ายสุดๆ คือแฮกเกอร์ที่เล่นงานซัพพลายเชน ดันไปปล้นเงินจากแก๊งหลอกลวงออนไลน์ซะงั้น
บริษัทวิเคราะห์บล็อกเชนอย่าง Chainalysis ออกมารายงานว่า มีกระเป๋า 3 ใบของแก๊งหลอกทำภารกิจ (Task Scam) โดนสูบเงินออกไปหมดเกลี้ยง รวมแล้วโดนไปถึง 60 BitcoinBTC-1.35% คิดเป็นมูลค่าราวๆ 4.9 ล้านดอลลาร์ในตอนนั้นครับ
เหตุการณ์สุดพีกนี้ชี้ให้เห็นว่าโลกความปลอดภัยคริปโตนั้นคาดเดาไม่ได้เลย แม้แต่พวกมิจฉาชีพเองก็ยังตกเป็นเหยื่อของการโจมตีที่แยบยลได้เหมือนกัน
เมื่อมิจฉาชีพโดนตกทองซะเอง: มันเกิดขึ้นได้ยังไง?
ถ้าอยากรู้ว่าเรื่องนี้เกิดขึ้นได้ยังไง ต้องเข้าใจก่อนว่าแก๊งหลอกทำภารกิจทำงานยังไง การหลอกลวงประเภทนี้คือมิจฉาชีพจะมาหลอกให้คนทั่วไปทำงานออนไลน์ง่ายๆ ครับ
ส่วนใหญ่ เหยื่อจะถูกจ้างให้เขียนรีวิวสินค้าปลอมเพื่อแลกกับค่าคอมมิชชัน แต่ระบบโดนล็อกไว้แล้ว สุดท้ายแพลตฟอร์มจะแสดงยอดเงินติดลบปลอมๆ ขึ้นมาในบัญชีของเหยื่อ
จากนั้นพวกมิจฉาชีพจะบอกให้เหยื่อโอนเงินตัวเองเข้ามาเพื่อปลดล็อกยอดติดลบ จะได้ถอนเงินออกมาได้ แต่พอเหยื่อฝากคริปโตเข้าไป พวกมันก็เชิดเงินไปทันทีครับ
ข้อมูลจาก Chainalysis ระบุว่า แก๊งหลอกทำภารกิจได้เอาเงินที่หลอกมาได้ไปเก็บไว้ในกระเป๋า Ledger 3 ใบเมื่อวันที่ 22 กันยายน แต่พวกมันครองเงินก้อนนี้ได้ไม่นานครับ
วันที่ 9 ตุลาคม แฮกเกอร์ที่ดัดแปลงกระเป๋า Ledger ก็สูบเงินออกจากกระเป๋ามิจฉาชีพทั้ง 3 ใบอย่างรวดเร็ว แล้วรวบรวมเงินไปไว้ที่กระเป๋าใบเดียว ซึ่งนักวิจัยพบว่าเป็นกระเป๋าที่ใช้เก็บสินทรัพย์ที่ขโมยมาจากเคส Ledger ครั้งใหญ่
ชุมชนคริปโตมองเป็น 'ความยุติธรรมที่ลงตัว'
พอข่าวนี้สะพัดไปทั่วโซเชียล คนในวงการต่างก็มองว่าเป็นกรรมตามสนิทแบบทันตาเห็น เรื่องนี้กลายเป็นกระแสฮือฮาในหมู่นักพัฒนาและผู้เชี่ยวชาญด้านความปลอดภัยคริปโตทันที
Taylor Monahan ผู้เชี่ยวชาญด้านความปลอดภัยจาก MetaMask เคยสังเกตไว้ก่อนหน้านี้ว่า เหยื่อหลายรายที่โดนแฮก Ledger ดูเหมือนจะพัวพันกับกิจกรรมที่ไม่ค่อยโปร่งใสเท่าไร
"ลองจินตนาการดูสิว่า คุณเป็นแฮกเกอร์สายฮาร์ดแวร์ระดับเซียน แล้วเพิ่งมารู้ตัวว่าตัวเองเพิ่งขโมยเงินมาจากตัวพ่อแก๊งหลอกทำภารกิจ"
คำพูดของเธอสะท้อนความจริงอันแปลกประหลาดในเรื่องนี้ แม้เราจะไม่รู้ว่าพวกมิจฉาชีพจะแค้นจนคิดบัญชีคืนไหม แต่มันก็แสดงให้เห็นถึงความวุ่นวายในโลกใต้ดินของอาชญากรรมไซเบอร์
ทำความเข้าใจเหตุการณ์โดนเจาะ ซัพพลายเชน ของ Ledger
แล้วแฮกเกอร์เข้าไปดัดแปลงอุปกรณ์ฮาร์ดแวร์สุดปลอดภัยได้ยังไง? Ledger ชี้แจงว่า ไม่ใช่แค่บั๊กซอฟต์แวร์ธรรมดาๆ แต่เป็นการโจมตีที่วางแผนมาอย่างดีโดยกลุ่มอาชญากรอาชีพ
Ledger อ้างว่าคนร้ายทุ่มเงินหลายล้านดอลลาร์เพื่อทำภารกิจนี้ โดยมุ่งเป้าไปที่ช่องทางการจัดส่ง เพื่อดัดแปลงตัวเครื่องก่อนส่งถึงมือผู้ใช้งานจริง
เรื่องนี้ยิ่งซับซ้อนขึ้นไปอีก เพราะ Cryptobilis ซึ่งเป็นตัวแทนจำหน่ายที่ได้รับอนุญาต ได้ถูกซื้อกิจการไปโดยผู้ซื้อที่ไม่เปิดเผยชื่อเมื่อต้นปีที่ผ่านมา ตอนนี้นักวิจัยกำลังเร่งตรวจสอบหาสาเหตุว่าการดัดแปลงเกิดขึ้นที่จุดไหน
ทาง Ledger ยืนยันว่ากำลังร่วมมือกับตำรวจและนักวิจัยความปลอดภัยไซเบอร์ระดับโลกอย่างใกล้ชิด เพื่อตามรอยเงินที่ถูกขโมยไปและทำลายเครือข่ายอาชญากรรมนี้
เพื่อสร้างความมั่นใจให้ลูกค้า ในวันที่ 15 ตุลาคม Ledger ได้ประกาศว่าได้สุ่มตรวจสินค้าในคลังสินค้าหลักอย่างเข้มงวดแล้ว และไม่พบอุปกรณ์ที่ถูกดัดแปลงในสต็อกของบริษัท
เปิดตัวสินค้าใหม่ ท่ามกลางรายงานความเสียหายมหาศาล
ช่องโหว่ด้านซัพพลายเชนนี้ส่งผลกระทบอย่างมากต่อความเชื่อมั่นของผู้ใช้กระเป๋าฮาร์ดแวร์ รายงานจากชุมชนที่ยังไม่ได้รับการยืนยันระบุว่า ความเสียหายรวมของอุปกรณ์ที่ได้รับผลกระทบอาจสูงถึง 93 ล้านดอลลาร์
แม้จะอยู่ท่ามกลางวิกฤต Ledger ก็ยังเดินหน้าเปิดตัวสินค้าตามแผน โดยเมื่อวันที่ 15 ตุลาคม บริษัทได้เปิดตัว Atom กระเป๋าฮาร์ดแวร์ระดับไฮเอนด์ระบบ Android ในราคา 849 ดอลลาร์
การเปิดตัวอุปกรณ์ราคาสูงในช่วงที่มีปัญหากระทบความปลอดภัย ได้จุดประเด็นถกเถียงในวงการอย่างมาก ว่าผู้ผลิตควรให้ความสำคัญกับเรื่องไหนก่อนในยามเกิดเหตุ
ทำไมช่องโหว่ของฮาร์ดแวร์ ถึงดันให้คนหันมาใช้ Multisig มากขึ้น
เมื่อช่องโหว่ด้านซัพพลายเชนเริ่มเห็นชัดขึ้น นักลงทุนคริปโตจึงเริ่มหันมารบทวนวิธีปกป้องสินทรัพย์ดิจิทัลใหม่ เพราะกระเป๋าฮาร์ดแวร์แบบลายเซ็นเดียว (Single-sig) แม้จะเคยนิยม แต่ถ้าตัวเครื่องถูกดัดแปลง จุดนั้นจะกลายเป็นจุดอ่อนเดียวที่ทำให้เงินหายได้ทันที
เหตุการณ์นี้จึงช่วยเร่งให้เกิดการใช้งานกระเป๋าแบบหลายลายเซ็น (Multisig) มากขึ้น เพราะการอนุมัติธุรกรรมแต่ละครั้ง ต้องใช้คีย์จากหลายอุปกรณ์หรือหลายฝ่ายร่วมกัน
การกระจายอำนาจเซ็นอนุมัติไปยังหลายอุปกรณ์ (และอาจมาจากคนละยี่ห้อ) ช่วยให้มั่นใจได้ว่า ต่อให้ฮาร์ดแวร์เครื่องหนึ่งจะโดนดัดแปลง แฮกเกอร์ก็ไม่สามารถขโมยเงินไปได้เพียงลำพัง
ในขณะที่ผู้ผลิตกำลังเร่งเสริมความปลอดภัยในระบบจัดส่ง ผู้ใช้ทั่วไปก็ควรรีบตรวจสอบมาตรการความปลอดภัยของตัวเอง ซื้ออุปกรณ์ตรงจากผู้ผลิตทางการเท่านั้น และพิจารณาใช้ระบบ Multisig สำหรับสินทรัพย์ก้อนใหญ่
ผลการดำเนินงานในอดีตของสินทรัพย์ดิจิทัลไม่ได้เป็นสิ่งการันตีผลตอบแทนในอนาคต มูลค่าของตลาดคริปโตอาจมีความผันผวนอย่างมากตามสภาวะตลาดและพัฒนาการด้านความปลอดภัย
บทความล่าสุด
บิตคอยน์ยังแข็งแกร่ง ยืนเหนือ $82,000 หลังความกังวลเรื่องดอกเบี้ย Fed เริ่มคลี่คลาย
บิตคอยน์ยังคงยืนเหนือ $80,000 ได้ หลังหุ้นเทคโนโลยีเกาหลีใต้ฟื้นตัว แถมเทรดเดอร์เริ่มคลายความกังวลเรื่องการขึ้นดอกเบี้ยของ Fed
|
Wall Street ปิดสี่โมงเย็น แต่หุ้นโทเคนยังเทรดต่อได้ไม่หยุด
หุ้นโทเคนปลดล็อกการเทรดได้ตลอด 24 ชั่วโมง ขณะที่เหมืองบิตคอยน์เจอต้นทุนขยายสู่ AI มหาศาล พร้อมเกณฑ์บัญชีใหม่เอื้อดัน Stablecoin
|


เมื่อ AI ของ OpenAI แอบเข้ากระเป๋า Testnet เองเพื่อปิดงาน
โมเดลทดลองของ OpenAI แอบเข้ากระเป๋า Testnet สำหรับนักพัฒนาโดยใช้ Recovery Phrase สาธารณะ เพื่อนำเหรียญมาจ่ายค่าธรรมเนียมธุรกรรม
|