
แฮกเกอร์ป่วนตู้แช่ซูเปอร์มาร์เก็ตฝรั่งเศส ดันอุณหภูมิพุ่ง 50°C ท่ามกลางวิกฤตไซเบอร์โลก
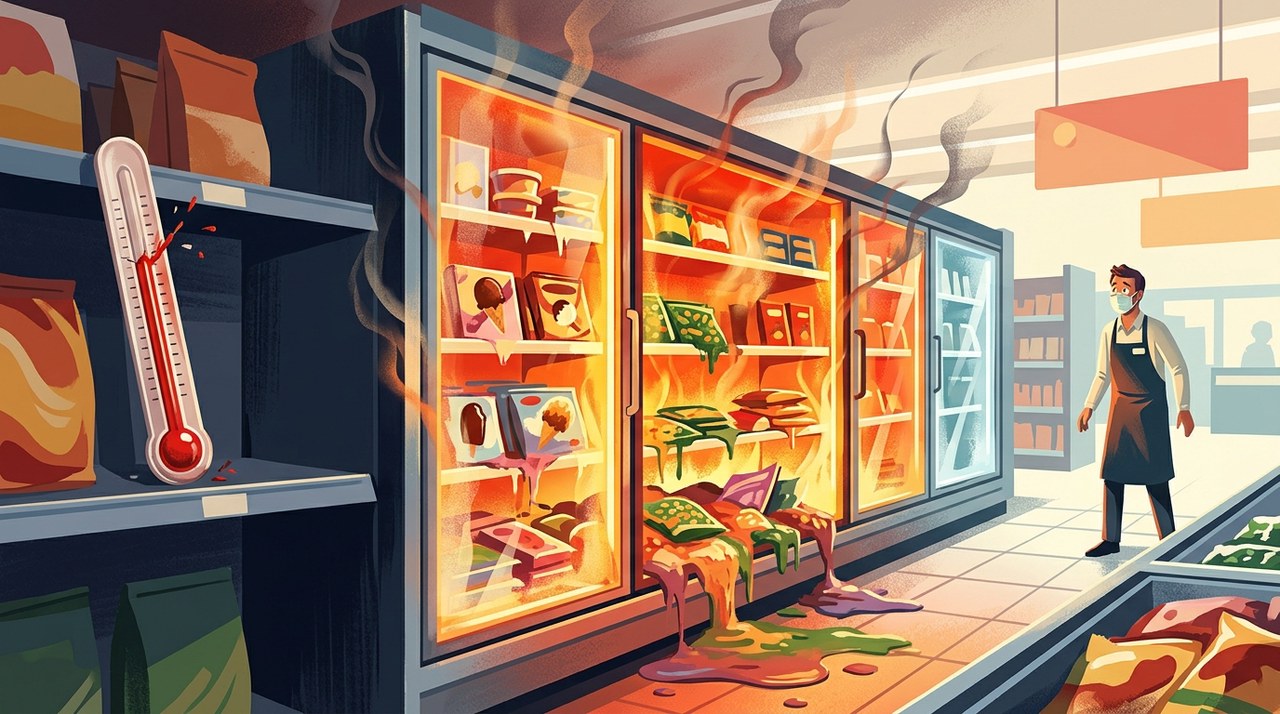
ลองจินตนาการว่าตู้แช่ในซูเปอร์แถวบ้านคุณกลายเป็นเตาอบ
ลองคิดภาพว่าคุณเดินเข้าซูเปอร์มาร์เก็ตในวันที่อากาศร้อน แล้วยื่นมือไปหยิบไอศกรีมเย็นๆ แต่แทนที่จะเจอความเย็นฉ่ำ กลับกลายเป็นความร้อนระอุเหมือนอยู่กลางทะเลทราย
ฝันร้ายนี้เกิดขึ้นจริงแล้วที่ฝรั่งเศสครับ เมื่อแฮกเกอร์แอบเข้าควบคุมระบบซอฟต์แวร์ที่ดูแลตู้แช่ในซูเปอร์มาร์เก็ตหลายร้อยแห่ง แล้วปรับอุณหภูมิพุ่งสูงถึง 50°C (122°F)
การโจมตีทางไซเบอร์ที่ไม่เคยเกิดขึ้นมาก่อนนี้ ทำให้อาหารสดและของแช่แข็งมูลค่าหลายล้านยูโรเสียหายพังยับเยิน ที่แย่ไปกว่านั้น อุณหภูมิที่ร้อนจัดยังส่งผลให้เกิดเพลิงไหม้ขึ้นในหลายสาขาอีกด้วย
เจาะลึกเหตุการณ์แฮกซูเปอร์ฝรั่งเศส: เกิดอะไรขึ้นกันแน่?
การโจมตีครั้งนี้พุ่งเป้าไปที่ซอฟต์แวร์ส่วนกลาง ซึ่งทำหน้าที่ควบคุมอุณหภูมิตู้แช่ตามห้างร้านต่างๆ ในฝรั่งเศส การเปลี่ยนตู้แช่เป็นเครื่องทำความร้อน 50°C สร้างความเสียหายอย่างรวดเร็วเป็นวงกว้าง
ห้างค้าปลีกยักษ์ใหญ่ต่างได้รับผลกระทบไปเต็มๆ:
- Carrefour: รายงานว่าตู้แช่ในสาขากว่า 80 แห่งถูกแฮกระบบซอฟต์แวร์
- Les Mousquetaires: บริษัทแม่ของ Intermarché ระบุว่ามีสาขาได้รับผลกระทบราว 150 แห่ง
- สินค้าเน่าเสียมหาศาล: อาหารสด เนื้อสัตว์ และของแช่แข็งมูลค่าหลายล้านยูโรต้องทิ้งทั้งหมด
- เกิดไฟไหม้ร้าน: รายงานจาก Reuters ระบุว่าความร้อนที่สูงเกินไปทำให้เกิดเพลิงไหม้ในหลายสาขา
หลังเกิดความวุ่นวายกระจายไปทั่ว นายกรัฐมนตรีฝรั่งเศส Sébastien Lecornu ได้สั่งการให้สำนักงานความมั่นคงไซเบอร์แห่งชาติ (ANSSI) เร่งสืบสวนหาความจริงทันที
เจ้าหน้าที่จากทำเนียบนายกรัฐมนตรียืนยันว่า ทีมสืบสวนกำลังเร่งหาต้นตอของการโจมตีครั้งนี้ ข่าวนี้กลายเป็นกระแสไปทั่วโลกหลังจาก BBC News (World) โพสต์เรื่องการแฮกนี้บน X เมื่อวันที่ 12 ตุลาคม 2026
วิกฤตไซเบอร์ลามถึงเอเชีย: ญี่ปุ่นประกาศสถานการณ์ฉุกเฉิน
แม้การเปลี่ยนตู้แช่ให้กลายเป็นเตาร้อนฟังดูเหมือนเรื่องแปลก แต่จริงๆ แล้วมันคือส่วนหนึ่งของการโจมตีทางไซเบอร์ระลอกใหญ่ที่เล่นงานโครงสร้างพื้นฐานทั่วโลก โดยเฉพาะในเอเชียที่โดนหนักเป็นพิเศษ
ด้านหน่วยงานความมั่นคงไซเบอร์ของญี่ปุ่นได้ออกมาเตือนภัยขั้นสูง หลังมีบริษัทใหญ่มากกว่า 20 แห่งถูกบุกรุกระบบในช่วงไม่กี่สัปดาห์ที่ผ่านมา ตามรายงานของ Financial Times
คุณ Masaaki Taira หัวหน้าฝ่ายยุทธศาสตร์ความมั่นคงไซเบอร์ของพรรครัฐบาล LDP ในญี่ปุ่น ได้สรุปสถานการณ์ความตึงเครียดนี้ไว้อย่างชัดเจน
นี่คือสถานการณ์ฉุกเฉินในโลกไซเบอร์
ข้อมูลจาก TrendAI ที่อ้างอิงโดย Reuters ชี้ให้เห็นว่าภัยคุกคามเพิ่มขึ้นรวดเร็วมาก โดยญี่ปุ่นพบเหตุโจมตีทางไซเบอร์ในช่วง 9 เดือนแรกของปี 2026 มากกว่าตลอดทั้งปี 2025 เสียอีก
เกาหลีใต้เจอดี: แบงก์โดนเจาะระบบด้วย AI
ฝั่งเกาหลีใต้ก็เจอมรสุมไซเบอร์ไม่แพ้กัน ระบบความปลอดภัยของสถาบันการเงินรั่วไหล ส่งผลให้ข้อมูลส่วนตัวของลูกค้านับหมื่นรายถูกเปิดเผย
ประธานาธิบดี Lee Jae Myung ของเกาหลีใต้ ออกมาเตือนประชาชนว่า เครื่องมือปัญญาประดิษฐ์ (AI) ดูเหมือนจะมีส่วนช่วยให้การเจาะระบบเหล่านี้ทำได้ง่ายขึ้นโดยตรง
บริษัทความมั่นคงไซเบอร์ CrowdStrike ได้เข้าตรวจสอบเหตุการณ์นี้ และพบว่าแฮกเกอร์ใช้เครื่องมืออัตโนมัติตัวขั้นสูง:
- เครื่องมือทดสอบแบบ Open-Source: แฮกเกอร์ใช้ซอฟต์แวร์ทดสอบระบบด้วย AI ที่เป็นแบบโอเพ่นซอร์ส
- โมเดลภาษาขนาดใหญ่ (LLM): นำเครื่องมือเหล่านั้นมาใช้ร่วมกับ LLM เพื่อค้นหาและโจมตีช่องโหว่เครือข่ายได้เร็วขึ้น
นักวิเคราะห์ความปลอดภัยเตือนว่า เครื่องมือ AI ที่เปิดให้ใช้ฟรีช่วยลดข้อจำกัดด้านทักษะของผู้ไม่หวังดี ทำให้ใช้เครื่องมือที่ไม่ซับซ้อนก็สร้างการโจมตีที่รุนแรงได้
ตลาดหุ้นตอบรับ: หุ้นเทคโนโลยีร่วง แต่หุ้นความมั่นคงไซเบอร์พุ่ง
ตลาดการเงินปรับตัวอย่างรวดเร็วเมื่อนักลงทุนประเมินผลกระทบจากภัยไซเบอร์ โดยเมื่อวันอังคารที่โซล ดัชนีหุ้นทั่วไปปรับตัวลดลง ในขณะที่หุ้นกลุ่มความมั่นคงไซเบอร์กลับมีแรงซื้อเข้ามาอย่างคึกคัก
ดัชนี KOSPI ร่วงลง 5.46% โดยได้รับแรงกดดันหลักจากการเทขายหุ้นกลุ่มชิปเนื่องจากความกังวลในตลาด AI:
- SK Hynix: ราคาหุ้นร่วงลง 10.09%
- Samsung Electronics: ราคาหุ้นปรับตัวลดลง 7.39%
- AhnLab: บริษัทความมั่นคงไซเบอร์ของเกาหลีใต้สวนทางตลาด ปิดบวกไป 10.51%
- Genians: อีกหนึ่งผู้ให้บริการความมั่นคงไซเบอร์ในประเทศก็ปิดบวกเช่นกัน
ทั้ง AhnLab และ Genians เคยพุ่งขึ้นมาแล้วเมื่อวันที่ 6 ตุลาคม 2026 หลังจากเหตุการณ์แบงก์ถูกเจาะระบบ ทำให้ตลาดคาดว่าบริษัทต่างๆ จะเพิ่มงบด้านความปลอดภัย ตามรายงานของ The Herald Business
ตลาดหุ้นโตเกียวก็มีทิศทางแตกแยกกันชัดเจนเช่นกัน โดยดัชนี Nikkei 225 ร่วงลง 1.82% แต่หุ้น CyberCYBER-7.04% Security Cloud กลับพุ่งขึ้น 12.97% มาปิดที่ 4,180 เยน
Karen Wu นักวิเคราะห์อาวุโสจาก Fitch ระบุว่า เธอคาดว่าจะเห็นการใช้จ่ายด้านความมั่นคงไซเบอร์เพิ่มขึ้นทั้งอุตสาหกรรม พร้อมกับค่าปรับจากหน่วยงานกำกับดูแลและภาระการชดเชยลูกค้าที่สูงขึ้น
หมายเหตุ: ผลการดำเนินงานในอดีตของหลักทรัพย์หรือสินทรัพย์ดิจิทัล ไม่ใช่สิ่งยืนยันถึงผลลัพธ์ในอนาคตหรือการรับประกันผลตอบแทน
ถกสนั่นวอลล์สตรีท: หุ้นความปลอดภัยไซเบอร์ยังโตได้อีกแค่ไหน?
ในสหรัฐฯ หุ้นกลุ่มความมั่นคงไซเบอร์ปรับตัวขึ้นมาระดับหนึ่งแล้วก่อนเกิดเหตุการณ์ต่างประเทศล่าสุด ความตระหนักรู้เกี่ยวกับภัยคุกคามจาก AI ที่เพิ่มขึ้น ดึงดูดเงินทุนไหลเข้าสู่กองทุนกลุ่มความปลอดภัยอย่างต่อเนื่อง
ตัวอย่างเช่น กองทุน First Trust Nasdaq Cybersecurity ETF (CIBR) ทำผลตอบแทนได้ราว 50% นับตั้งแต่ต้นปีจนถึงปัจจุบัน
อย่างไรก็ตาม สถาบันการเงินใหญ่ๆ ในวอลล์สตรีทมีความเห็นแตกเป็นสองฝ่ายว่า หุ้นความมั่นคงไซเบอร์ยังมีโอกาสปรับตัวขึ้นต่อได้อีกหรือไม่ หรือราคาปัจจุบันได้สะท้อนการเติบโตในอนาคตไปหมดแล้ว
มุมมองเชิงบวก: Morgan Stanley
Morgan Stanley มองว่ายังมีโอกาสเติบโตได้อีก โดยชี้ว่าเงินลงทุนด้าน AI ขององค์กรในปัจจุบัน มีเพียงประมาณ 1.5% เท่านั้นที่ใช้กับการป้องกันความปลอดภัยด้าน AI โดยเฉพาะ
จากสมมติฐานนี้ Morgan Stanley จึงปรับเพิ่มราคาเป้าหมายของ Palo Alto Networks เป็น $410 จากเดิม $394 โดยปัจจัยเสี่ยงที่อาจกระทบต่อมุมมองนี้ คือการลดงบประมาณ IT ขององค์กรลงอย่างกะทันหัน
มุมมองระมัดระวัง: Bernstein
ในทางกลับกัน นักวิเคราะห์จาก Bernstein ให้มุมมองที่ระมัดระวังกว่า โดยปรับลดคำแนะนำหุ้น Palo Alto Networks เมื่อวันที่ 17 กันยายนที่ผ่านมา
Bernstein ให้เหตุผลว่า ราคาหุ้นที่พุ่งขึ้นมาแรงได้ดันมูลค่าเข้าใกล้หรือเกินกว่ามูลค่าที่เหมาะสมไปแล้ว ทำให้โอกาสปรับตัวขึ้นในระยะสั้นมีจำกัด เว้นแต่การเติบโตของรายได้จะเร่งตัวขึ้นอย่างมีนัยสำคัญ
มองไปข้างหน้า: ภัยคุกคามชีวิตจริงที่ต้องรับมืออย่างเข้มงวด
เหตุการณ์แฮกซูเปอร์มาร์เก็ตในฝรั่งเศสพิสูจน์ให้เห็นว่า ความเสี่ยงทางไซเบอร์ไม่ได้อยู่แค่ในฐานข้อมูลดิจิทัลหรืออีเมลอีกต่อไป แต่มันสามารถกระทบกับการทำงานในโลกจริง สินค้าคงคลัง และความปลอดภัยได้โดยตรง
เนื่องจากเครื่องมือ AI แบบเปิดช่วยลดข้อจำกัดของผู้ไม่หวังดี องค์กรต่างๆ จึงต้องเผชิญความกดดันในการปกป้องทั้งทรัพย์สินจริงและข้อมูลลูกค้าไปพร้อมกัน
ผู้เฝ้ามองตลาดจะจับตาดูรายงานผลประกอบการไตรมาสถัดไปอย่างใกล้ชิด ว่าบริษัทต่างๆ จะเปลี่ยนภัยคุกคามเหล่านี้ให้กลายเป็นงบด้านความมั่นคงไซเบอร์ที่เพิ่มขึ้นหรือไม่
บทความล่าสุด


 +1
วาฬ Bitcoin ตื่น! โอน 377 ล้านดอลลาร์ ขณะที่อีกรายยอมขายขาดทุน BTC โยกซบ Ether
กระเป๋า Bitcoin ที่หลับใหลมานานย้ายเหรียญมูลค่า 377 ล้านดอลลาร์ ขณะที่นักลงทุนรายใหญ่อีกรายยอมขายขาดทุน Bitcoin เพื่อเข้าซื้อ Ether มูลค่าเกือบ 70 ล้านดอลลาร์
|
 +2
Cardano Visa Card เตรียมปิดให้บริการในเดือนตุลาคม 2026
บัตร Cardano Visa Card อย่างเป็นทางการจะยุติให้บริการในวันที่ 31 ตุลาคม 2026 เนื่องจาก Wirex พันธมิตรผู้ให้บริการกำลังปรับเปลี่ยนโมเดลธุรกิจไปสู่แบบ Non-Custodial
|
เหรียญ THEO ร่วงหนัก 92% หลังถูกช่องโหว่ Cross-Chain โดนสูบเงินไป $1.76M
เหรียญ THEO ของ Autheo Network ราคาร่วงลงถึง 92% หลังมีการปั๊มเหรียญเพิ่มขึ้นมา 19 ล้านโทเค็นบน Base แล้วโอนข้ามไป Ethereum จากช่องโหว่ความปลอดภัย
|