
Coldcard เร่งตรวจสอบลิงก์ฟิชชิ่งบน X เตือนผู้ใช้ห้ามกดเด็ดขาด
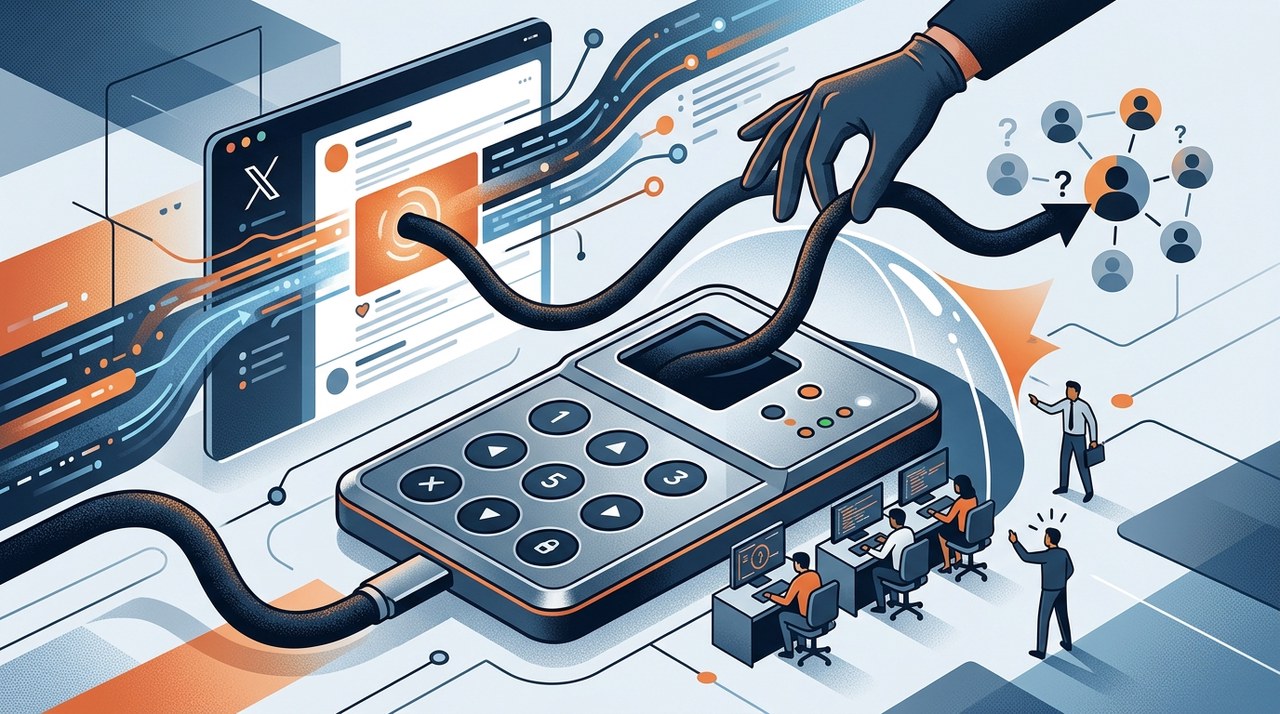
Coldcard เตือนผู้ใช้ หลังเจอลิงก์ฟิชชิ่งบนบัญชี X
Coldcard แบรนด์ฮาร์ดแวร์วอลเล็ต BitcoinBTC+0.42% ชื่อดังจาก Coinkite ออกมาประกาศว่า กำลังเร่งตรวจสอบกรณีพบลิงก์ฟิชชิ่งถูกโพสต์บนบัญชี X (Twitter เดิม) อย่างเป็นทางการของแบรนด์
ทางบริษัทได้ออกเตือนด่วน ขอให้ผู้ใช้และผู้ติดตามทุกคนหลีกเลี่ยงการกดหรือมีปฏิสัมพันธ์กับลิงก์น่าสงสัยดังกล่าว โดย Coldcard ยืนยันว่ากำลังตรวจสอบภายในอย่างเร่งด่วน และจะอัปเดตข้อมูลที่ผ่านการตรวจสอบแล้วทันทีที่มีรายละเอียดเพิ่มเติม
สรุปประเด็นสำคัญจากแถลงการณ์ของ Coldcard
เพื่อความปลอดภัยของทุกคน Coldcard ได้แจ้งข้อควรปฏิบัติชัดเจนเกี่ยวกับเหตุการณ์นี้บนโซเชียลมีเดีย ดังนี้:
- ทีมงานกำลังเร่งตรวจสอบว่าลิงก์ปลอมหรือลิงก์ฟิชชิ่งนี้หลุดมาโพสต์บนโปรไฟล์ X อย่างเป็นทางการได้อย่างไร
- เตือนผู้ใช้ทุกคนอย่างเข้มงวดว่า อย่า กด เข้าชม หรือเชื่อมต่อวอลเล็ตกับลิงก์เจ้าปัญหานี้เด็ดขาด
- Coldcard จะแจ้งข้อมูลอัปเดตเพิ่มเติมเมื่อตรวจสอบและควบคุมสถานการณ์ได้เรียบร้อยแล้ว
ทำไมฟิชชิ่งบนโซเชียลมีเดียถึงอันตรายมากในโลกคริปโต
ช่องทางโซเชียลอย่างเป็นทางการ มักเป็นพื้นที่หลักที่โปรเจกต์คริปโตใช้คุยกับผู้ใช้งาน และเพราะผู้ติดตามย่อมไว้ใจโพสต์ที่มาจากบัญชีทางการ มิจฉาชีพจึงมักจ้องแฮกบัญชีเหล่านี้เพื่อปล่อยลิงก์ฟิชชิ่ง
พอแฮกเกอร์เข้าถึงบัญชีทางการได้ ก็มักจะโพสต์ลิงก์หลอกว่าเป็นอัปเดตซอฟต์แวร์ด่วน ประกาศความปลอดภัย หรือแจกของรางวัลพิเศษ หากผู้ใช้หลงกดเข้าไป เชื่อมต่อวอลเล็ต หรือกดยืนยันธุรกรรมอันตราย เงินในกระเป๋าอาจโดนสูบเกลี้ยงได้ทันที
ฮาร์ดแวร์วอลเล็ตอย่าง Coldcard ช่วยเก็บ Private Key แบบออฟไลน์อย่างปลอดภัย ป้องกันมัลแวร์ออนไลน์ได้ดีเยี่ยม ทว่า ไม่มีฮาร์ดแวร์วอลเล็ตไหนป้องกันได้ หากผู้ใช้ยินยอมเปิดเผยข้อมูลสำคัญ หรือกดยืนยันธุรกรรมบนเว็บฟิชชิ่งปลอมด้วยตัวเอง
บัญชีทางการโดนแฮกได้อย่างไร?
แม้รายละเอียดการโดนเจาะบัญชี X ของ Coldcard จะยังอยู่ระหว่างตรวจสอบ แต่มักมีมุกที่แฮกเกอร์ใช้ในฝั่ง Web3 อยู่ไม่กี่รูปแบบ:
- SIM Swapping: แฮกเกอร์จะสวมรอยไปหลอกค่ายมือถือเพื่อย้ายเบอร์เหยื่อมา SIM ปลอม ทำให้แอบดักรับรหัสยืนยัน 2FA ผ่าน SMS ได้
- Third-Party App Exploits: เครื่องมือโซเชียลมีเดียหรือแพลตฟอร์มวิเคราะห์ที่เชื่อมต่อกับบัญชีไว้อาจมีช่องโหว่ จนถูกใช้เป็นช่องทางแอบโพสต์เนื้อหาปลอมได้
- Spear Phishing: ผู้ดูแลโซเชียลมีเดียหรือคนในทีมอาจเผลอตกเป็นเหยื่ออีเมลหลอกลวงหรือหน้าล็อกอินปลอม จนรหัสผ่านหลุดไปถึงมือแฮกเกอร์
- Session Hijacking: มัลแวร์ในเครื่องเหยื่ออาจแอบขโมย คุกกี้ (Cookies) ของเบราว์เซอร์ ทำให้แฮกเกอร์เข้าใช้งานได้ทันทีโดยไม่ต้องใส่รหัสผ่านใหม่
ข้อควรปฏิบัติเพื่อความปลอดภัยของสายคริปโต
เหตุการณ์แบบนี้ย้ำให้เห็นว่าเราต้องระมัดระวังเสมอเมื่อเจอลิงก์บนโซเชียลมีเดีย แม้จะโพสต์โดยบัญชีที่น่าเชื่อถือก็ตาม
1. ห้ามกรอก Seed Phrase บนโลกออนไลน์เด็ดขาด
ชุดคำสำรอง (Seed Phrase) 12 หรือ 24 คำของคุณ ต้อง ไม่ถูกกรอก บนเว็บไซต์ แบบฟอร์ม หรือแอปพลิเคชันออนไลน์ใดๆ เด็ดขาด ทางผู้ผลิตฮาร์ดแวร์วอลเล็ตไม่มีทางร้องขอ Seed Phrase เพื่ออัปเดตซอฟต์แวร์ ช่วยเหลือทางเทคนิค หรือตรวจสอบความปลอดภัยแน่นอน
2. บุ๊กมาร์กและตรวจสอบ URL ทางการเสมอ
หลีกเลี่ยงการกดลิงก์โดยตรงจากทวีต ข้อความส่วนตัว หรืออีเมล เวลาจะดาวน์โหลดเฟิร์มแวร์หรือใช้งานซอฟต์แวร์ ให้พิมพ์ URL ทางการลงในเบราว์เซอร์เอง หรือเข้าผ่านบุ๊กมาร์กที่ตรวจสอบแล้วเท่านั้น
3. เช็กข่าวสำคัญจากหลายๆ ช่องทาง
หากเห็นประกาศด่วนบนโซเชียลมีเดีย ควรเช็กซ้ำกับช่องทางอื่นของบริษัทด้วย เช่น เว็บไซต์หลัก, GitHub หรือเว็บบอร์ดทางการ ก่อนจะดำเนินการใดๆ
ขั้นตอนต่อไปสำหรับผู้ใช้ Coldcard
Coldcard ยังคงเดินหน้าหาสาเหตุของการโพสต์โดยไม่ได้รับอนุญาตบน X ผู้ใช้ควรใจเย็นๆ เพิ่มความระมัดระวังเป็นพิเศษ และรอติดตามแถลงการณ์ทางการจากทีมงานที่ได้รับการยืนยันแล้วต่อไป
บทความล่าสุด
ฝรั่งเศสเสนอเก็บ "ภาษีย้ายประเทศ" จากกำไรทิพย์ของสายคริปโต
สภาฝรั่งเศสกำลังถกข้อเสนอใหม่ เตรียมเก็บภาษีกำไรคริปโตที่ยังไม่ขาย สำหรับเศรษฐีที่คิดจะย้ายประเทศออกไป
|

โมเดลวันสิ้นโลกปี 1960: ทำไมวันที่ 13 พ.ย. 2026 ถึงไม่ใช่จุดจบของมนุษยชาติ
ในปี 1960 นักวิทยาศาสตร์เคยคำนวณว่าประชากรมนุษย์จะเพิ่มขึ้นจนถึงระดับอนันต์ในวันที่ 13 พฤศจิกายน 2026 มาดูกันว่าทำไมการคาดการณ์นี้ถึงผิดพลาด
|


กระแสเงิน Dogecoin ตลาด Spot ร่วง 599% ขณะที่วาฬเริ่มปรับกลยุทธ์
Dogecoin มีกระแสเงินสุทธิในตลาด Spot ลดลงถึง 599% ในช่วงสัปดาห์ที่ผ่านมา เนื่องจากมีการถอนเหรียญออกจากกระดานเทรดมากกว่าการฝากในช่วงที่ตลาดปรับตัวลง
|