
ยอดประเมินเคสต้องสงสัยโจรกรรมคริปโตในยุโรปพุ่งแตะ 133 ล้านดอลลาร์: ZachXBT
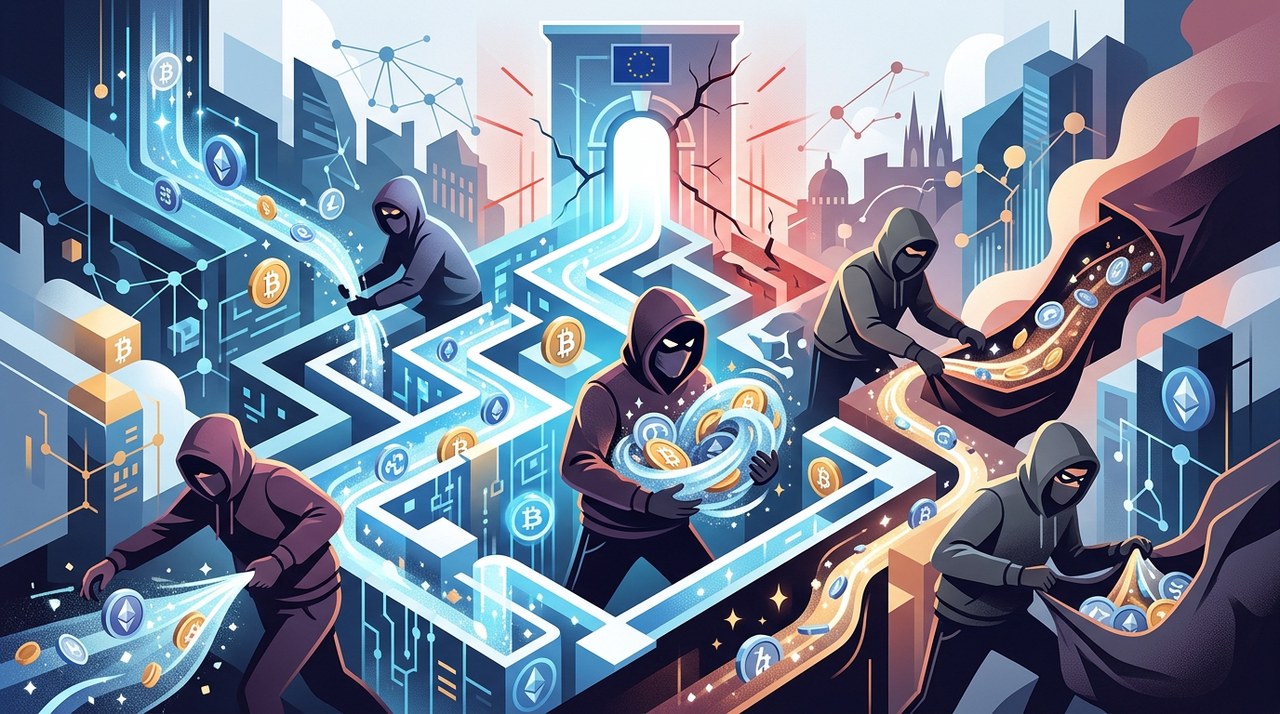
ขอบเขตเหตุต้องสงสัยการโจรกรรมคริปโตในสหภาพยุโรปขยายตัวเพิ่มขึ้น
วงการคริปโทเคอร์เรนซีมักมีข่าวเรื่องความปลอดภัยอยู่บ่อยๆ แต่กรณีล่าสุดในฝั่งยุโรปเรียกว่าได้รับความสนใจอย่างมากครับ โดย ZachXBT นักสืบบล็อกเชนอิสระได้ออกมาเปิดเผยว่า ยอดความเสียหายประเมินจากเหตุต้องสงสัยโจรกรรมคริปโตครั้งใหญ่ในสหภาพยุโรป พุ่งสูงขึ้นถึงประมาณ 133 ล้านดอลลาร์แล้ว
ในตอนแรก นักสืบตามรอยสินทรัพย์ที่ถูกขโมยไปได้จำนวนหนึ่งก่อน แต่พอเทคนิคการสะกดรอยบนบล็อกเชนพัฒนาขึ้น หลักฐานใหม่ๆ ก็เริ่มปรากฏออกมา โดย ZachXBT พบเงินที่ถูกถอนออกจากศูนย์ซื้อขายเพิ่มเติมอีก 27 ล้านดอลลาร์ ซึ่งเชื่อมโยงกับเงินที่ถูกขโมยไป ส่งผลให้มูลค่าความเสียหายโดยรวมพุ่งสูงขึ้นอย่างเห็นได้ชัด
สิ่งที่ทำให้เรื่องนี้น่าจับตามองเป็นพิเศษ คือรายการธุรกรรมต้องสงสัยหลายรายการเกิดขึ้นหลังจากที่มีการประกาศเตือนภัยความปลอดภัยไปแล้วด้วยซ้ำ จุดนี้สะท้อนให้เห็นเลยว่าพวกมิจฉาชีพโยกย้ายเงินได้รวดเร็วแค่ไหน และการระงับสินทรัพย์ที่ถูกขโมยข้ามแพลตฟอร์มการซื้อขายหลายแห่งนั้นทำได้ยากเพียงใด
เจาะลึกเงิน 27 ล้านดอลลาร์ที่เพิ่งถูกค้นพบ
การติดตามสินทรัพย์ดิจิทัลบนเครือข่ายแบบกระจายศูนย์ ต้องใช้ความแม่นยำในการวิเคราะห์สูงมาก เวลาที่เงินถูกแฮกไป ผู้ก่อเหตุมักจะรีบกระจายสินทรัพย์ไปยังกระเป๋าปลายทางหลายสิบแห่งทันทีเพื่อพรางร่องรอย
สำหรับกรณีนี้ ZachXBT ได้สะกดรอยการโอนเงินออกต้องสงสัยจากที่อยู่กระเป๋าที่เชื่อมโยงกับเหตุการณ์แฮกในตอนแรก ผลการสืบสวนพบว่ามีเงินอีก 27 ล้านดอลลาร์ถูกทยอยส่งผ่านแพลตฟอร์มทั้งแบบศูนย์กลางและแบบกระจายศูนย์
ทำไมถึงยังมีการถอนเงินได้ แม้จะมีการเตือนภัยไปแล้ว?
หลายคนอาจสงสัยว่า ทำไมถึงยังมีการทำธุรกรรมต่อไปได้ ทั้งๆ ที่สาธารณชนก็รู้เรื่องการแฮกแล้ว ในการสืบสวนคริปโต มีหลายปัจจัยที่ทำให้การอายัดสินทรัพย์เกิดความล่าช้า:
- ความเร็วของธุรกรรม: ธุรกรรมบนบล็อกเชนเสร็จสมบูรณ์ภายในไม่กี่นาทีหรือวินาที ซึ่งมักจะเร็วกว่าทีมกำกับดูแลความถูกต้องที่เป็นมนุษย์จะประสานงานกันข้ามเขตเวลา
- ความกระจัดกระจายของแพลตฟอร์ม: สินทรัพย์ที่ถูกขโมยมักจะถูกแบ่งกระจายและส่งไปยังศูนย์ซื้อขายหลายแห่งพร้อมๆ กัน ทำให้การกดอายัดพร้อมกันทุกที่ทำได้ยากลำบาก
- การใช้สคริปต์อัตโนมัติ: ผู้ก่อเหตุมักใช้สคริปต์อัตโนมัติในการสั่งถอนเงิน เพื่อข้ามขั้นตอนการตรวจสอบด้วยคน หากรายการนั้นไม่ไปสะกิดเกณฑ์ความเสี่ยงจนระบบระงับทันที
- Liquidity Pool และบริการผสมเหรียญ (Mixers): เงินมักถูกส่งผ่านโปรโตคอลการเงินแบบกระจายศูนย์ (DeFi) หรือบริการผสมเหรียญก่อนจะเข้าสู่ศูนย์ซื้อขายแบบศูนย์กลาง เพื่อปกปิดที่มาที่ไปของเงิน
บทบาทของนักสืบบล็อกเชนอย่าง ZachXBT
บล็อกเชนสาธารณะทำงานบนสมุดบัญชีเปิด ทุกธุรกรรม ตั้งแต่การสร้างกระเป๋าไปจนถึงการถอนเงินครั้งสุดท้าย จะถูกบันทึกไว้อย่างถาวรบนบล็อกเชน ความโปร่งใสนี้เองที่ช่วยให้นักสืบอิสระอย่าง ZachXBT สามารถสืบสวนเรื่องราวให้สาธารณชนเห็นได้แบบเรียลไทม์
ZachXBT สร้างชื่อเสียงอย่างมากในชุมชน Web3 จากการเปิดโปงกลโกงที่ซับซ้อน การเจาะระบบโปรโตคอล และเหตุโจรกรรมครั้งใหญ่ ด้วยการวิเคราะห์ความเชื่อมโยงของกระเป๋า เวลาที่ทำธุรกรรม และพฤติกรรมกลุ่มก้อน ทำให้นักวิเคราะห์ออนเชนสามารถเขียนแผนผังการเดินทางของเงินจากจุด A ไปยังจุด B ได้อย่างแม่นยำ
นิติวิทยาศาสตร์บล็อกเชน (Blockchain Forensics) ทำงานอย่างไรในชีวิตจริง
นิติวิทยาศาสตร์บล็อกเชนอาศัยการสะกดรอยเท้าดิจิทัลบนเครือข่ายสาธารณะ และนี่คือขั้นตอนที่นักสืบใช้ตามรอยเส้นทางการเงินผิดกฎหมาย:
- ระบุรอยต่อกระเป๋าต้นทาง: นักวิเคราะห์จะชี้จุดกระเป๋าเงินที่มีส่วนเกี่ยวข้องกับการถูกเจาะระบบหรือการโอนเงินโดยไม่ได้รับอนุญาตให้ชัดเจนก่อน
- สร้างแผนภูมิการทำธุรกรรม: ซอฟต์แวร์เฉพาะทางจะวาดเส้นทางการโอนเงินทั้งหมดที่ออกจากกระเป๋าต้นทางเหล่านั้น เพื่อแสดงให้เห็นว่าเงินแยกออกไปหรือรวมกันที่ไหนบ้าง
- ติดตามการฝากเข้าศูนย์ซื้อขาย: เมื่อเงินที่ถูกขโมยถูกส่งไปยังศูนย์ซื้อขายแบบศูนย์กลาง นักวิเคราะห์จะรีบแจ้งเตือนทีมความปลอดภัยของศูนย์ซื้อขายนั้นเพื่อระบุหรืออายัดบัญชีที่เกี่ยวข้องทันที
- เฝ้าระวังสะพานเชื่อมข้ามเชน (Cross-Chain Bridges): หากเงินเคลื่อนย้ายจากบล็อกเชนหนึ่งไปยังอีกบล็อกเชนหนึ่ง นักวิเคราะห์จะติดตาม Smart Contract ของสะพานเชื่อมเพื่อไม่ให้คลาดสายตา
ผลกระทบในวงกว้างต่อระบบนิเวศคริปโตในยุโรป
ขณะที่หน่วยงานกำกับดูแลในยุโรปกำลังบังคับใช้กรอบกฎหมายที่ครอบคลุม เช่น กฎระเบียบ Markets in Crypto-Assets (MiCA) ความปลอดภัยและการปฏิบัติตามกฎหมายก็ยังคงเป็นเรื่องที่สำคัญที่สุด เหตุการณ์ใหญ่ๆ ที่มีมูลค่าสูงอย่างกรณี 133 ล้านดอลลาร์นี้ ยิ่งย้ำเตือนให้เห็นถึงความต้องการระบบความปลอดภัยที่เข้มงวดทั่วทั้งอุตสาหกรรม
แม้กรอบกฎหมายจะมุ่งสร้างมาตรฐานการดำเนินงานให้กับศูนย์ซื้อขายและผู้ให้บริการ แต่เหตุการณ์ละเมิดความปลอดภัยก็เตือนใจผู้ร่วมตลาดเสมอว่าต้องตื่นตัวอยู่ตลอดเวลา
สำหรับสถาบันและผู้ให้บริการในยุโรป เหตุการณ์เหล่านี้เน้นย้ำถึงความสำคัญของการเฝ้าระวังธุรกรรมแบบเรียลไทม์ โปรโตคอลจัดการเหตุการณ์ที่รวดเร็ว และการแชร์ข้อมูลกรองความปลอดภัยร่วมกันระหว่างแพลตฟอร์ม
วิธียอดฮิตที่มิจฉาชีพใช้ฟอกเงินคริปโตที่ขโมยมา
การเข้าใจว่าอาชญากรไซเบอร์พยายามฟอกเงินดิจิทัลอย่างไร จะช่วยให้คนในชุมชนและแพลตฟอร์มต่างๆ ป้องกันช่องโหว่ที่อาจเกิดขึ้นได้ดีขึ้น
1. เทคนิค Peel Chains
มิจฉาชีพมักใช้เทคนิคที่เรียกว่า Peel Chain ซึ่งก็คือการโอนคริปโตจำนวนมากผ่านกระเป๋าที่สร้างขึ้นใหม่ซ้ำแล้วซ้ำเล่า ในแต่ละขั้นตอน เงินจำนวนเล็กน้อยจะถูกส่งเข้าศูนย์ซื้อขายหรือแลกเป็นเงินสด ในขณะที่ยอดที่เหลือจะโอนต่อไปยังกระเป๋าถัดไป กระบวนการนี้ทำให้เกิดสายธุรกรรมยาวเหยียดที่ออกแบบมาเพื่อให้คนสืบเหนื่อยและถอนตัวไปเอง
2. การสวอปผ่านศูนย์ซื้อขายแบบกระจายศูนย์ (DEX)
ศูนย์ซื้อขายแบบกระจายศูนย์ต่างจากศูนย์ซื้อขายแบบศูนย์กลางตรงที่ทำงานผ่าน Smart Contract อัตโนมัติโดยไม่มีคนกลาง แฮกเกอร์มักเอาโทเคนเลวร้ายที่ขโมยมาไปสวอปเป็นสินทรัพย์หลักอย่าง ETHETH-0.93% หรือ Stablecoin บน DEX เพื่อหลีกเลี่ยงความเสี่ยงที่จะโดนอายัดบัญชีบนศูนย์ซื้อขายแบบศูนย์กลาง
3. การฟอกเงินข้ามเชน (Cross-Chain Laundering)
การย้ายสินทรัพย์ข้ามบล็อกเชนต่างๆ ทำให้การติดตามซับซ้อนขึ้น มิจฉาชีพใช้สะพานเชื่อมข้ามเชนหรือโปรโตคอลข้ามเชนแบบกระจายศูนย์เพื่อสวอปสินทรัพย์ระหว่างเครือข่าย โดยหวังจะตัดขาดการเชื่อมโยงบน Block Explorer เพียงแห่งเดียว
ผู้ใช้ทั่วไปจะปกป้องสินทรัพย์ดิจิทัลของตัวเองได้อย่างไร
แม้เหตุการณ์แฮกระดับใหญ่มักเล็งเป้าไปที่ศูนย์ซื้อขาย โปรโตคอล หรือผู้มีสินทรัพย์สูง แต่ผู้ใช้ทั่วไปก็ควรให้ความสำคัญกับความปลอดภัยส่วนบุคคลอย่างเข้มงวดเช่นกัน การปกป้องสินทรัพย์ดิจิทัลต้องอาศัยการป้องกันเชิงรุกมากกว่าการรอแก้ไขเมื่อเกิดเหตุ
แนวปฏิบัติความปลอดภัยที่จำเป็นสำหรับผู้ถือคริปโต
- ใช้ Cold Storage Wallet: กระเป๋า Hardware Wallet จะเก็บ Private Key ของคุณไว้แบบออฟไลน์ ห่างจากอุปกรณ์ที่เชื่อมอินเทอร์เน็ตซึ่งอาจเสี่ยงต่อมัลแวร์หรือการโจมตีแบบฟิชชิ่ง
- เปิดใช้งานการยืนยันตัวตนแบบหลายปัจจัย (MFA): ควรใช้แอปยืนยันตัวตนหรือ Physical Security Key แทน SMS 2FA เสมอ เพราะ SMS อาจเสี่ยงต่อการโดนสวอป SIM ได้
- ยกเลิก Token Allowance ที่ไม่จำเป็น: ตรวจสอบและยกเลิกสิทธิ์การเข้าถึงของ Smart Contract ที่เคยให้ไว้กับแอปพลิเคชันแบบกระจายศูนย์เป็นประจำ
- ตรวจสอบที่อยู่เว็บและลิงก์เสมอ: ตรวจเช็ก URL ให้ดีทุกครั้งก่อนเชื่อมต่อกระเป๋าเงินของคุณกับแพลตฟอร์มใดๆ เพื่อป้องกันการตกเป็นเหยื่อของเว็บไซต์ฟิชชิ่ง
- อัปเดตซอฟต์แวร์ให้เป็นปัจจุบัน: อัปเดตแอปกระเป๋าเงิน ส่วนขยายเบราว์เซอร์ และระบบปฏิบัติการของคุณอย่างสม่ำเสมอเพื่ออุดช่องโหว่ความปลอดภัยที่อาจเกิดขึ้น
การปฏิบัติตามกฎระเบียบ SEC และข้อพิจารณาด้านความเสี่ยง
เป็นสิ่งสำคัญที่ผู้ร่วมตลาดทุกคนต้องตระหนักว่า สินทรัพย์ดิจิทัลมีความผันผวนของราคาและความเสี่ยงทางเทคนิค
ผลการดำเนินงานในอดีตของสินทรัพย์ดิจิทัล หรือผลการดำเนินงานในอดีตของผู้ให้บริการ มิได้เป็นสิ่งยืนยันถึงผลการดำเนินงานหรือผลลัพธ์ในอนาคต
สำหรับข้อมูลย้อนหลังและราคาตลาดแบบเรียลไทม์ ผู้ใช้งานสามารถตรวจสอบข้อมูลอย่างเป็นทางการจากศูนย์ซื้อขายได้ที่ ตลาด Bitkub
สรุป: ศึกการต่อสู้เพื่อความปลอดภัยในโลกคริปโตที่ยังคงดำเนินต่อไป
การปรับยอดประเมินเหตุต้องสงสัยโจรกรรมคริปโตในยุโรปเพิ่มเป็น 133 ล้านดอลลาร์ เป็นสิ่งย้ำเตือนที่ชัดเจนถึงความท้าทายด้านความปลอดภัยในพื้นที่ Web3 ที่ยังคงมีอยู่ ขณะที่เทคโนโลยีติดตามบล็อกเชนก้าวหน้าขึ้น นักสืบออนเชนอย่าง ZachXBT ก็ยังคงมีบทบาทสำคัญในการสร้างความโปร่งใสให้กับเหตุการณ์ทางการเงินที่ซับซ้อน
สำหรับนักลงทุนรายย่อยและผู้ประกอบการในอุตสาหกรรม การรักษามาตรฐานความปลอดภัยที่เข้มงวด การระมัดระวัง และการติดตามข่าวสารอย่างสม่ำเสมอ ยังคงเป็นแนวปฏิบัติที่จำเป็นในการโลดแล่นในโลกสินทรัพย์ดิจิทัล
บทความล่าสุด

สภา NEAR อนุมัติลดเพดานการผลิตเหรียญรายปีลงเหลือ 1.6%
สภา House of Stake ของ NEAR Protocol อนุมัติข้อเสนอ HSP-029 ปรับลดเพดานการผลิตเหรียญรายปีจาก 2.5% เหลือ 1.6% โดยจะค่อยๆ ปรับลดลงในระยะเวลา 24 เดือน
|

Bitcoin ETF ของ BlackRock เจอเงินไหลออกครั้งใหญ่ที่สุดนับตั้งแต่เดือนมิถุนายน
กองทุน spot Bitcoin ETF ของ BlackRock มีเงินไหลออกสูงถึง 405.3 ล้านดอลลาร์ในวันจันทร์ ฉุดให้กระแสเงินทุนรวมของกองทุน Bitcoin ในสหรัฐฯ ร่วงลงสู่แดนลบในการเริ่มซื้อขายของเดือนพฤศจิกายน
|
Cipher Mining โชว์กำไร Q3 พุ่ง 31 ล้านดอลลาร์ ท่ามกลางการปรับทัพลุยธุรกิจ AI
Cipher Mining รายงานกำไรไตรมาส 3 สูงถึง 31 ล้านดอลลาร์ จากอานิสงส์กำไรทางบัญชี 127 ล้านดอลลาร์ แม้ว่ารายได้หลักจะลดลง 63% ก็ตาม
|