
ช่องโหว่ครั้งใหญ่ทำ 178 เว็บไซต์เสี่ยงโดนแฮกเกอร์ขโมยคริปโต
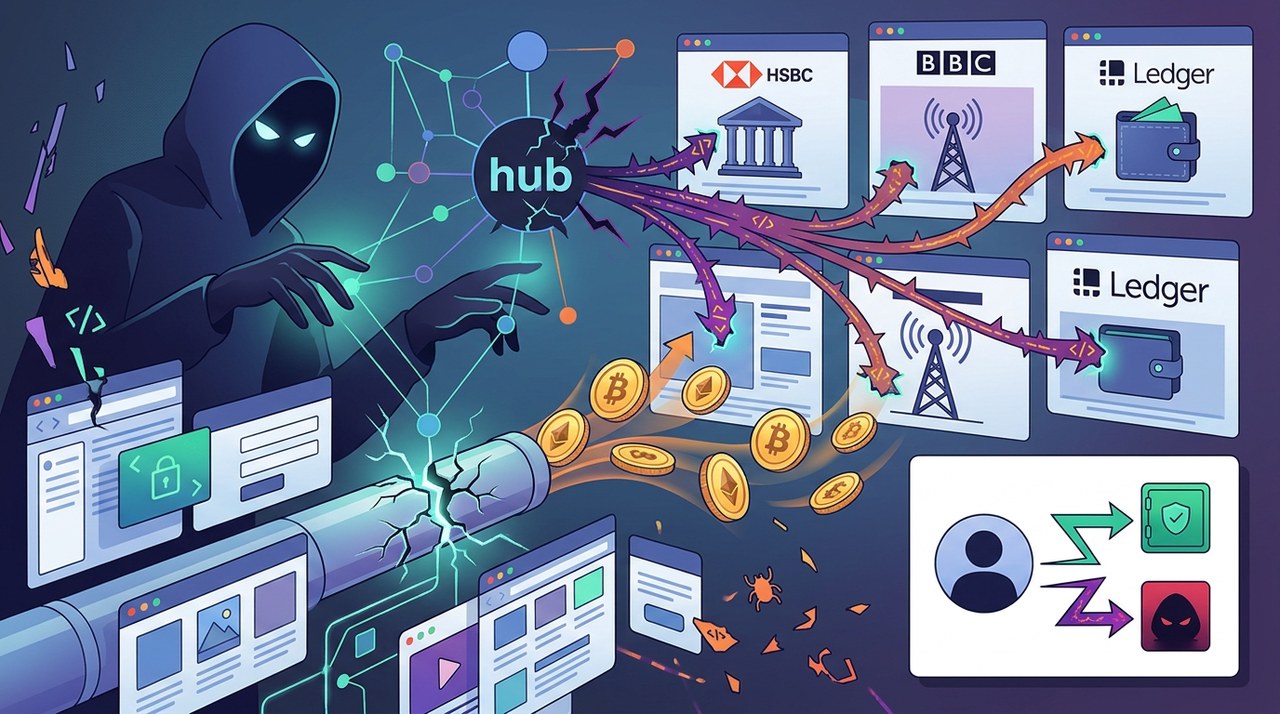
การโจมตีทางไซเบอร์ครั้งใหญ่สะเทือน 178 เว็บไซต์ชั้นนำ
ลองจินตนาการว่าคุณกำลังจะโอนเงินให้เพื่อน แต่กลับมีใครบางคนแอบเปลี่ยนที่อยู่ผู้รับในเสี้ยววินาทีก่อนที่คุณจะกดยืนยัน เหตุการณ์สุดหลอนนี้เพิ่งเกิดขึ้นจริงกับแพลตฟอร์มยอดนิยมเกือบ 200 แห่ง
แฮกเกอร์สามารถฝังโค้ดอันตรายเพื่อขโมยคริปโตลงบนเว็บไซต์ชื่อดังได้ถึง 178 แห่ง โดยมีรายชื่อของแบรนด์ใหญ่ๆ อย่างธนาคาร HSBC, สำนักข่าว BBC รวมถึงผู้ผลิตฮาร์ดแวร์วอลเล็ตชื่อดังอย่าง Ledger ด้วย
ช่องโหว่ของ Optimizely ทำงานอย่างไร?
การรั่วไหลครั้งนี้ไม่ได้เกิดจากการที่แต่ละบริษัทถูกแฮกโดยตรง แต่ผู้โจมตีเลือกเล่นงานบริการภายนอก (Third-party) อย่าง Optimizely แทน
Optimizely เป็นแพลตฟอร์มยอดนิยมที่ช่วยให้ธุรกิจทดสอบและปรับปรุงประสบการณ์ผู้ใช้งานบนเว็บ แต่ช่องโหว่ในระบบลงทะเบียนกลับเปิดโอกาสให้แฮกเกอร์แอบเข้าถึงระบบ และปล่อยโค้ดอันตรายไปยังเว็บไซต์ของลูกค้าได้
โค้ดสลับที่อยู่กระเป๋า (Address-Swapping) คืออะไร?
โค้ดที่ถูกฝังลงไปถูกสร้างขึ้นมาเพื่อทำการโจมตีแบบสลับที่อยู่กระเป๋าโดยเฉพาะ เทคนิคนี้จะคอยเฝ้ามองการใช้งานหน้าเว็บ หรือตรวจจับข้อมูลที่ถูกคัดลอก (Clipboard) เพื่อหาที่อยู่กระเป๋าคริปโต
เมื่อผู้ใช้พยายามโอนคริปโต หรือคัดลอกที่อยู่กระเป๋าจากเว็บที่ติดมัลแวร์ ตัวสคริปต์จะแอบเปลี่ยนที่อยู่นั้นเป็นกระเป๋าของแฮกเกอร์ทันที หากผู้ใช้ไม่ได้ตรวจสอบให้ดี เงินก็อาจถูกโอนตรงไปหาแฮกเกอร์ทันที
ขอบเขตความเสียหายและการเกี่ยวข้องกับ AI
ในขณะนี้ ทีมสืบสวนด้านความปลอดภัยยังไม่ได้ยืนยันยอดรวมของคริปโตที่ถูกขโมยไป โดยทีมงานยังคงติดตามความเคลื่อนไหวบนบล็อกเชนอย่างใกล้ชิดเพื่อประเมินผลกระทบทั้งหมด
นอกจากนี้ ทีมสืบสวนยังระบุว่าการโจมตีครั้งนี้ไม่ได้เกี่ยวข้องกับระบบปัญญาประดิษฐ์ (AI) โดยเป็นการฉวยโอกาสจากช่องโหว่ในระบบลงทะเบียนซอฟต์แวร์ ไม่ใช่การโจมตีด้วย AI
วิธีป้องกันตัวเองจากการโจมตีแบบสลับที่อยู่กระเป๋า
เหตุการณ์นี้ถือเป็นคำเตือนสำคัญให้เราต้องระมัดระวังอยู่เสมอเมื่อใช้งานเว็บแอปและจัดการสินทรัพย์ดิจิทัล นี่คือแนวทางปฏิบัติตัวเพื่อความปลอดภัยในการทำธุรกรรม:
- ตรวจสอบตัวอักษรทุกตัวของที่อยู่กระเป๋าอย่างถี่ถ้วน ก่อนกดอนุมัติทำธุรกรรมเสมอ
- หากต้องโอนคริปโตจำนวนมาก ให้ลองโอนเงินจำนวนน้อยๆ เพื่อทดสอบดูก่อน
- หลีกเลี่ยงการพึ่งพาการคัดลอกและวาง (Copy-and-Paste) เพียงอย่างเดียวเมื่อจัดการข้อมูลธุรกรรม
- อัปเดตเว็บบราวเซอร์และซอฟต์แวร์ความปลอดภัยให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
มองไปข้างหน้า
ช่องโหว่ในห่วงโซ่อุปทาน (Supply chain) ของเครื่องมือบนเว็บยังคงเป็นช่องทางหลักที่แฮกเกอร์ใช้เล่นงานคนจำนวนมาก การตรวจสอบข้อมูลด้วยตัวเองจึงยังเป็นเกราะป้องกันที่แข็งแกร่งที่สุดในการดูแลสินทรัพย์ดิจิทัลของคุณ
บทความล่าสุด


 +2
Ledger ชี้แจงเหตุการณ์ความปลอดภัยบนเว็บ ยืนยันสาเหตุเกิดจากบริการภายนอก
Ledger ผู้ผลิตฮาร์ดแวร์วอลเล็ต ออกมาชี้แจงเหตุการณ์ความปลอดภัยบนเว็บที่เชื่อมโยงกับ Optimizely พร้อมยืนยันว่าคีย์ส่วนตัวและตัวเครื่องของพัฒนายังคงปลอดภัย 100%
|
แฮกเกอร์โจมตี Ledger และอีก 177 แบรนด์ดังผ่านการเจาะเว็บ
เหตุความปลอดภัยรั่วไหลที่แพลตฟอร์ม Optimizely เปิดโอกาสให้แฮกเกอร์ฝังโค้ดแอบสลับที่อยู่กระเป๋าคริปโตใน 178 เว็บไซต์ รวมถึงผู้ผลิตฮาร์ดแวร์วอลเล็ตชื่อดังอย่าง Ledger

ศาลสหรัฐฯ ยกฟ้องสองพี่น้อง คดีดอดดึงเงิน MEV บน Ethereum 25 ล้านดอลลาร์
ผู้พิพากษาศาลสหรัฐฯ ยกฟ้องสองพี่น้องในคดีช่องโหว่ MEV มูลค่า 25 ล้านดอลลาร์บน Ethereum หลังเกิดภาวะการพิจารณาคดีเป็นโมฆะ โดยชี้ว่าธุรกรรมไม่ได้มีการให้คำสัญญาเท็จ
|