แฮกเกอร์โจมตี Ledger และอีก 177 แบรนด์ดังผ่านการเจาะเว็บ
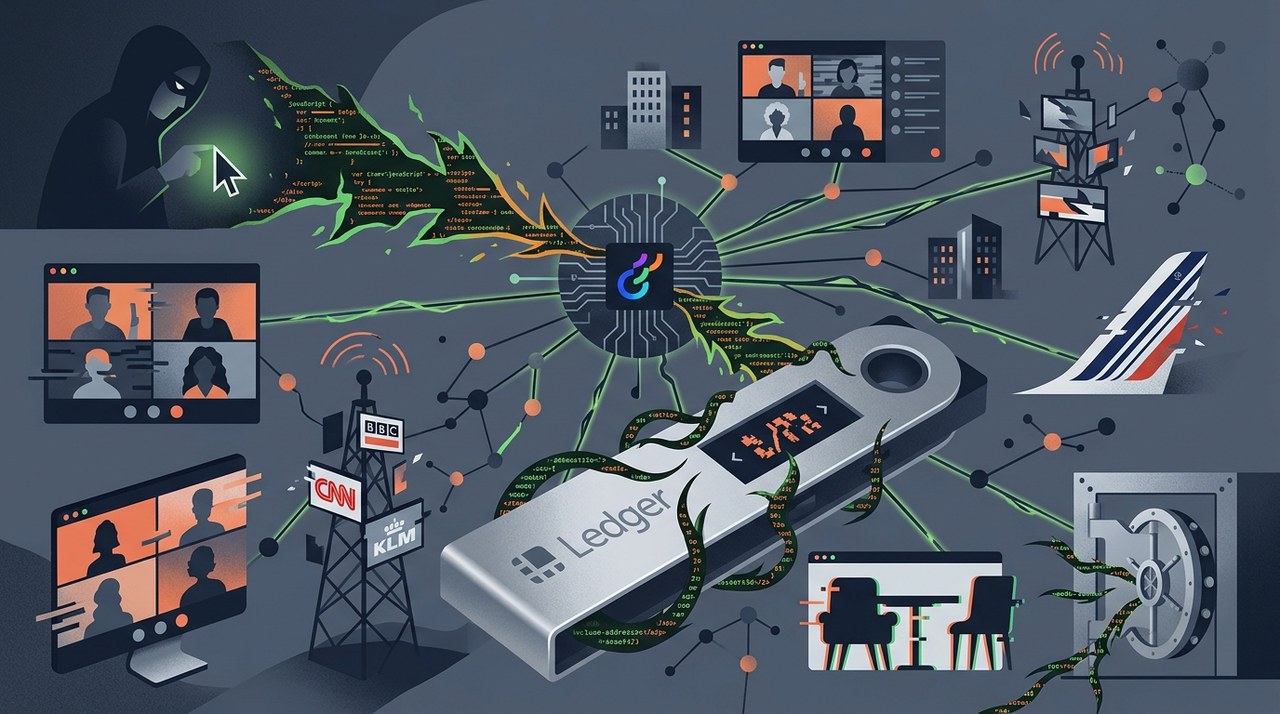
เกิดอะไรขึ้นในเหตุการณ์ความปลอดภัยของ Optimizely?
ลองจินตนาการว่าคุณก๊อปปี้ที่อยู่วอลเล็ตของเพื่อน แต่พอ กดวาง กลับกลายเป็นอีกที่อยู่หนึ่งไปเลย นั่นคือสิ่งเกิดขึ้นกับผู้เข้าชมเว็บไซต์ใหญ่ๆ ถึง 178 แห่ง เมื่อวันที่ 16 พฤศจิกายน 2026
อาชญากรไซเบอร์แอบฝังโค้ดอันตรายไว้ในแพลตฟอร์มชื่อดังหลายสิบแห่ง โดยฉวยโอกาสจาก Optimizely ซึ่งเป็นเครื่องมือซอฟต์แวร์ยอดนิยมที่บริษัทใช้ทดสอบระบบและทำ A/B testing บนหน้าเว็บ
เหตุการณ์รั่วไหลครั้งนี้ส่งผลกระทบต่อแบรนด์ดังระดับโลกมากมาย ไม่ว่าจะเป็นผู้ผลิตฮาร์ดแวร์วอลเล็ตอย่าง Ledger, Zoom, BBC, CNN, Salesforce, Gitlab, IKEA, HSBC, Equifax, Air France-KLM และ Peacock
แฮกเกอร์ลงมือโจมตีอย่างไร?
Scott Helme จากบริษัทความปลอดภัยไซเบอร์ Report URI ได้วิเคราะห์เหตุการณ์นี้อย่างละเอียดในวันที่เกิดเหตุ
ในวันที่ 16 พฤศจิกายน 2026 มัลแวร์ JavaScript ถูกส่งไปยังผู้เข้าชมของ 178 องค์กรผ่านแพลตฟอร์มทดสอบเว็บของ Optimizely
แฮกเกอร์ไม่ได้เจาะเข้าเว็บไซต์ของแต่ละบริษัทโดยตรง แต่ฉวยโอกาสจากรูปแบบการทำงานของ Optimizely เอง
Optimizely ช่วยให้บริษัทต่างๆ ทดสอบระบบได้โดยการโหลดโค้ด JavaScript สั้นๆ จากเซิร์ฟเวอร์ของ Optimizely ในทุกหน้าเว็บ แฮกเกอร์จึงแอบใส่โค้ดที่เขียนขึ้นเองลงในช่องตัวเลือก (optional field) ในโปรเจกต์ของลูกค้าบน Optimizely
เนื่องจากเว็บไซต์ที่ได้รับผลกระทบไว้ใจโดเมนของ Optimizely อยู่แล้ว หน้าเว็บเหล่านั้นจึงโหลดสคริปต์อันตรายมาให้ผู้ใช้งานโดยอัตโนมัติ
ทาง Report URI ได้ตรวจสอบสคริปต์ของ Optimizely จำนวน 1,611 ชุดในระหว่างการสืบสวน และพบว่ามี 188 ชุดถูกฝังโค้ดอันตรายเอาไว้
Crypto Clipper แอบขโมยที่อยู่วอลเล็ตอย่างไร?
โค้ดอันตรายที่ถูกฝังลงไปมีความสามารถหลากหลายมาก สามารถขโมยคุกกี้ แอบแคปหน้าจอ ขโมยข้อมูลบัตรชำระเงิน และส่งโค้ดโจมตี iOS ไปยัง iPhone และ iPad รุ่นเก่าๆ ได้ด้วย
สำหรับสายคริปโต ภัยคุกคามที่ใหญ่ที่สุดมาจากเครื่องมือที่เรียกว่า crypto clipper
ผู้ใช้คริปโตส่วนใหญ่มักจะคัดลอกและวางที่อยู่วอลเล็ตยาวๆ แทนการพิมพ์ด้วยมือ เจ้า clipper นี้จะตรวจจับเมื่อมีการคัดลอกที่อยู่คริปโตไปยังคลิปบอร์ด แล้วแอบสลับเป็นที่อยู่ของแฮกเกอร์อย่างเงียบๆ
หากใครเปิดแท็บเว็บไซต์ที่ติดเชื้อค้างไว้ในขณะที่คัดลอกที่อยู่ผู้รับ เงินก็อาจถูกส่งไปให้แฮกเกอร์แทนโดยไม่รู้ตัว
ไทม์ไลน์การโจมตีและมูลค่าเงินที่ถูกขโมย
Report URI ได้สรุปไทม์ไลน์ว่าเหตุการณ์ในวันที่ 16 พฤศจิกายน 2026 บานปลายรวดเร็วแค่ไหน:
- 08:10 UTC: แฮกเกอร์เริ่มปล่อย crypto clipper เวอร์ชันแรกออกมา
- 13:03 UTC: สินทรัพย์ดิจิทัลที่ถูกขโมยไปถูกโอนเข้ากระดานเทรดคริปโตโดยตรง
- 20:40 ถึง 21:10 UTC: ทีมงานเร่งกำจัดสคริปต์ติดเชื้อครั้งใหญ่
- 20:41 UTC: สคริปต์บนเว็บไซต์ของ Ledger ได้รับการแก้ไขและทำความสะอาดเป็นกลุ่มแรกๆ
- 21:52 UTC: Report URI พบสคริปต์ติดเชื้อเหลือทำงานอยู่อีกเพียงแค่จุดเดียวเท่านั้น
ภายในวันจันทร์ นักวิจัยยืนยันว่าธุรกรรมที่เชื่อมโยงกับแฮกเกอร์มีมูลค่ารวมประมาณ 7,000 ถึง 7,040 ดอลลาร์
การที่ Ledger มีชื่ออยู่ในรายชื่อนี้สร้างความกังวลเป็นพิเศษ เพราะ Ledger เป็นผู้ผลิตฮาร์ดแวร์วอลเล็ต ซึ่งชาวคริปโตมักจะเข้าเว็บเพื่อดาวน์โหลดซอฟต์แวร์ทางการและอ่านคู่มือตั้งค่าอยู่เสมอ
คำชี้แจงอย่างเป็นทางการจาก Optimizely
Optimizely ออกมายอมรับเหตุการณ์นี้อย่างเป็นทางการ โดยยืนยันว่ามีผู้ไม่หวังดีใช้ช่องโหว่ในขั้นตอนการสมัครบัญชี Experimentation
โฆษกได้อธิบายถึงมาตรการความปลอดภัยที่ดำเนินการทันทีหลังตรวจพบ:
- บล็อกการเข้าถึงช่องทางสมัครสมาชิกที่มีช่องโหว่และปล่อยแพตช์ความปลอดภัยทันที
- ลบโค้ดอันตรายออกจากโปรเจกต์ที่ได้รับผลกระทบทั้งหมด
- ยุติเซสชันผู้ใช้ที่เปิดอยู่ ยกเลิกการเข้าถึงโทเคน และรีเซ็ตรหัสผ่านของผู้ใช้
- แจ้งเตือนลูกค้าที่ได้รับผลกระทบ พร้อมทั้งดำเนินการสืบสวนเหตุการณ์อย่างเต็มที่ต่อไป
เหตุการณ์ความปลอดภัยคริปโตในช่วงที่ผ่านมา
การโจมตีครั้งนี้เกิดขึ้นตามหลังเหตุการณ์ด้านความปลอดภัยหลายครั้งในวงการคริปโต
เมื่อวันที่ 16 พฤศจิกายน 2026 Trezor คู่แข่งฮาร์ดแวร์วอลเล็ต ได้ประกาศว่าเหตุการณ์ข้อมูลรั่วไหลที่ Skladon ซึ่งเป็นพาร์ทเนอร์จัดส่ง ทำให้ข้อมูลส่วนตัวของผู้ซื้อวอลเล็ตหลุดออกไป
นอกจากนี้ แพลตฟอร์มคริปโต Lighter ยืนยันเหตุระบบถูกเจาะจนสูญเสียเงินไปประมาณ 15 ล้านดอลลาร์ และนักวิจัยไซเบอร์ยังพบผู้ไม่หวังดีแอบซ่อนโปรแกรมขโมยคริปโตไว้ในไฟล์ดาวน์โหลดเกม Grand Theft Auto 6 (GTA 6) ปลอมอีกด้วย
ผลการดำเนินงานในอดีตของสินทรัพย์ดิจิทัลหรือระบบความปลอดภัยไม่ได้เป็นสิ่งการันตีผลลัพธ์ในอนาคต ผู้ใช้งานควรระมัดระวังและมีสุขนิสัยด้านความปลอดภัยอยู่เสมอเมื่อจัดการสินทรัพย์ดิจิทัล
ผู้ใช้งานควรทำอย่างไรต่อจากนี้?
Report URI แนะนำให้ทุกคนที่เคยเข้าชม 178 เว็บไซต์ที่ได้รับผลกระทบในวันที่ 16 พฤศจิกายน 2026 ปฏิบัติตามขั้นตอนป้องกันดังนี้:
- ตรวจสอบทุกธุรกรรมคริปโตที่ทำในวันที่ 16 พฤศจิกายน เพื่อยืนยันว่าที่อยู่ปลายทางตรงกับผู้รับที่ต้องการจริงๆ
- อัปเดตอุปกรณ์พกพาของ Apple เป็น iOS 18.7.3 หรือใหม่กว่า เพื่ออุดช่องโหว่ที่ทราบแล้ว
- ตรวจสอบที่อยู่คริปโตที่คัดลอกมาทีละตัวอักษรเสมอ ก่อนที่จะยืนยันธุรกรรมใดๆ
บทความล่าสุด

ศาลสหรัฐฯ ยกฟ้องสองพี่น้อง คดีดอดดึงเงิน MEV บน Ethereum 25 ล้านดอลลาร์
ผู้พิพากษาศาลสหรัฐฯ ยกฟ้องสองพี่น้องในคดีช่องโหว่ MEV มูลค่า 25 ล้านดอลลาร์บน Ethereum หลังเกิดภาวะการพิจารณาคดีเป็นโมฆะ โดยชี้ว่าธุรกรรมไม่ได้มีการให้คำสัญญาเท็จ
|
ศาลตัดสินยกฟ้องสองพี่น้อง MIT คดีช่องโหว่ MEV บน Ethereum มูลค่า 25 ล้านดอลลาร์
ศาลรัฐบาลกลางสั่งยกฟ้องสองพี่น้องดีกรี MIT ในคดีประวัติศาสตร์ดึงเงินผ่านช่องโหว่ Ethereum MEV มูลค่า 25 ล้านดอลลาร์ เป็นอันสิ้นสุดการดำเนินคดี
|

NEAR Protocol ผ่านมติลดเงินเฟ้อสำเร็จ ดันราคาเหรียญฟื้นตัว
NEAR Protocol อนุมัติข้อเสนอปรับลดอัตราเงินเฟ้อสูงสุดของเหรียญลงเหลือ 1.6% ช่วยชะลอการขยายตัวของอุปทาน พร้อมส่งผลให้ราคาเหรียญเริ่มฟื้นตัว
|