
ข้อเสนอใหม่ของ Bitcoin: วาง 'กับดักระเบิด' ดักจับแฮกเกอร์ควอนตัม
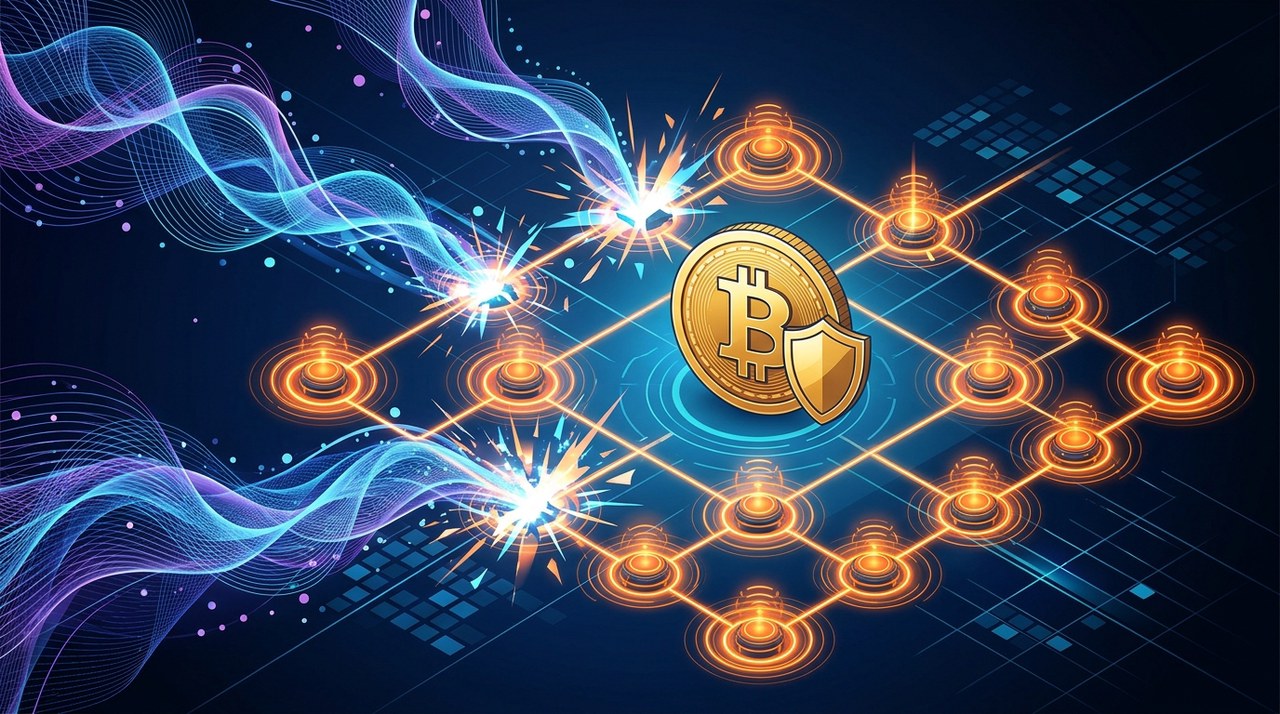
ภัยคุกคามจากควอนตัม: ทำไมผู้พัฒนา Bitcoin ถึงต้องวางแผนล่วงหน้า
เทคโนโลยีควอนตัมคอมพิวติ้งเป็นหนึ่งในเรื่องที่ถูกพูดถึงมากที่สุดในวงการคอมพิวเตอร์ แม้ว่าจะช่วยสร้างความก้าวหน้าครั้งใหญ่ในการวิจัยทางวิทยาศาสตร์ แต่มันก็อาจเข้ามาท้าทายระบบการเข้ารหัสลับในปัจจุบันได้เช่นกัน รวมถึงระบบคณิตศาสตร์ที่ใช้ปกป้องคริปโทเคอร์เรนซีอย่าง Bitcoin ด้วย
Bitcoin ใช้มาตรฐานการเข้ารหัสแบบ Public-key Cryptography ถ้าอธิบายง่ายๆ กระเป๋าเงินของคุณจะมี 2 ส่วนคือ Public Key ที่เปรียบเหมือนที่อยู่สำหรับรับเงิน ซึ่งใครๆ ก็ส่งเงินมาให้ได้ และ Private Key ที่เป็นเหมือนกุญแจลับสำหรับปลดล็อกเพื่อใช้เงิน
สำหรับคอมพิวเตอร์ทั่วไปในปัจจุบัน การจะแกะรหัสหา Private Key จาก Public Key ที่เปิดเผยอยู่ ต้องใช้เวลานานหลายพันล้านปี แต่ถ้าเป็นควอนตัมคอมพิวเตอร์ที่ทรงพลังและรันอัลกอริทึมเฉพาะทาง ในทางทฤษฎีอาจแก้โจทย์คณิตศาสตร์นี้ได้เร็วกว่ามาก หากเกิดขึ้นจริง เงินในที่อยู่ที่มี Public Key ปรากฏอยู่ก็อาจกลายเป็นเป้าหมายของการโจรกรรมได้
ทำความรู้จักข้อเสนอ 'กับดักระเบิด' (Landmine)
เพื่อปกป้องเหรียญที่มีความเสี่ยงจากการโจมตีด้วยควอนตัมในอนาคต นักพัฒนา Bitcoin ได้เสนอแนวคิดการป้องกันรูปแบบใหม่ที่เรียกว่า 'กับดักระเบิด' (Landmines) แทนที่จะพึ่งพาการอัปเกรดการเข้ารหัสที่ซับซ้อนเพียงอย่างเดียว กลยุทธ์นี้ใช้แรงจูงใจทางเศรษฐศาสตร์เข้ามาช่วยปราบแฮกเกอร์แทน
ภายใต้ข้อเสนอนี้ ใครก็ตามที่พยายามจะย้ายเงินออกจากที่อยู่ Bitcoin ที่มีความเสี่ยง จะต้องวางหลักประกันเป็น Bitcoin ในจำนวนที่เท่ากัน เช่น หากผู้โจมตีพยายามจะย้ายเงิน 1 BTCBTC-5.53% จากที่อยู่ที่เสี่ยง พวกเขาต้องล็อกเงินของตัวเองไว้ 1 BTC ไปพร้อมกันด้วย
กติกาการวางหลักประกันเท่ากันนี้จะสร้างช่วงเวลาให้เจ้าของที่แท้จริงสามารถเข้ามาขัดขวางได้ หากเจ้าของเดิมเตรียมตัวมาดี ก็จะสามารถยื่นหลักฐานคัดค้านเพื่อดึง Bitcoin ดั้งเดิมคืน พร้อมกับยึดหลักประกันที่แฮกเกอร์ล็อกไว้มาเป็นของตัวเองได้ด้วย
กลไกทำงานของกับดักระเบิดเป็นอย่างไร?
แนวคิดกับดักระเบิดที่เสนอมานี้ อาศัยขั้นตอนเป็นลำดับเพื่อเปลี่ยนการโจมตีให้กลายเป็นกับดักทางการเงินที่มีความเสี่ยงสูง:
- การระบุเป้าหมาย: แฮกเกอร์ควอนตัมจะค้นหาที่อยู่ Bitcoin รุ่นเก่าที่เปิดเผย Public Key โดยตรงบนบล็อกเชน
- การส่งธุรกรรม: แฮกเกอร์คำนวณหา Private Key โดยวิธีทางควอนตัม แล้วพยายามกระจายธุรกรรมเข้าสู่ระบบ
- บังคับวางหลักประกัน: กฎฉันทามติของ Bitcoin จะปฏิเสธธุรกรรมนั้น เว้นแต่แฮกเกอร์จะแนบ Bitcoin ของตัวเองในจำนวนเท่ากันไว้เป็นหลักประกัน
- ระยะเวลารอยืนยัน: ธุรกรรมจะเข้าสู่ช่วงเวลาล็อกชั่วคราว แทนที่จะได้รับการยืนยันทันที
- กับดักทำงาน: เจ้าของที่แท้จริงจะส่งหลักฐานต้านควอนตัมที่เตรียมไว้ล่วงหน้าในช่วงเวลาที่ล็อกอยู่ เครือข่ายจะตรวจสอบหลักฐานของเจ้าของ คืนเหรียญที่ถูกขโมยไป และมอบหลักประกันของแฮกเกอร์ให้แก่เจ้าของ
เปลี่ยนความปลอดภัยให้เป็นการป้องกันทางเศรษฐศาสตร์
สิ่งที่ทำให้แนวคิดนี้น่าสนใจ คือการเปลี่ยนมุมมองจากการแฮกทางเทคนิคล้วนๆ ให้กลายเป็นความเสี่ยงทางการเงินแทน
ในการโจมตีซอฟต์แวร์แบบทั่วไป แฮกเกอร์มักจะไม่ค่อยเสียอะไรเลยหากทำไม่สำเร็จ พวกเขาสามารถลองใหม่ได้เรื่อยๆ โดยมีต้นทุนการดำเนินงานที่ต่ำมาก
แต่ระบบกับดักระเบิดที่บังคับวางหลักประกันเท่ากัน จะกดดันให้แฮกเกอร์ต้องเสี่ยงเงินตัวเองทุกครั้งที่พยายามเจาะ หากเจ้าของที่แท้จริงตรวจพบธุรกรรมได้ทันเวลา แฮกเกอร์ก็จะสูญเสียหลักประกันนั้นไปทั้งหมด
ภายใต้ข้อเสนอกับดักระเบิด ใครก็ตามที่พยายามย้าย Bitcoin ที่มีความเสี่ยงจะต้องวางหลักประกันเท่ากัน ทำให้เจ้าของที่เตรียมพร้อมมีโอกาสได้เหรียญคืนทั้งสองส่วน
ที่อยู่ Bitcoin แบบไหนบ้างที่เสี่ยงต่อภัยควอนตัม?
ไม่ใช่ว่าที่อยู่ Bitcoin ทุกแบบจะมีระดับความเสี่ยงเท่ากัน ข้อเสนอนี้เจาะจงไปที่กระเป๋าเงินรุ่นเก่า (Legacy) ซึ่ง Public Key ถูกแสดงไว้อย่างถาวรบนสมุดบัญชีสาธารณะ
- Pay-to-Public-Key (P2PK): ธุรกรรม Bitcoin ยุคแรกๆ รวมถึงเหรียญที่ขุดได้ในช่วงปีแรกๆ ของเครือข่าย จะแสดง Public Key ไว้ในชุด UTXO โดยตรง
- ที่อยู่ที่มีการใช้ซ้ำ: เมื่อผู้ใช้โอน Bitcoin จากที่อยู่รุ่นเก่าหลายๆ ครั้ง Public Key จะถูกเผยแพร่อย่างถาวรลงบนบล็อกเชน
มาตรฐานที่อยู่อย่าง SegWit และ Taproot ในปัจจุบัน จะซ่อน Public Key ไว้หลังการแฮชแบบเข้ารหัสจนกว่าจะถึงเวลาที่ใช้เงิน ชั้นของการแฮชนี้ช่วยปกป้องยอดเงินที่ยังไม่ได้ใช้จากการแกะรหัสด้วยควอนตัม จนกว่าจะมีการเริ่มทำธุรกรรมโอนออก
ความท้าทายทางเทคนิคและข้อแลกเปลี่ยนในการใช้งาน
แม้กลไกกับดักระเบิดจะเป็นทางออกทางเศรษฐศาสตร์ที่ชาญฉลาด แต่การนำมาใช้กับ Bitcoin ก็มีประเด็นทางเทคนิคที่นักพัฒนากำลังถกเถียงกันอยู่:
- การเปลี่ยนแปลงกติกาฉันทามติ: การบังคับใช้วางหลักประกันจะต้องอัปเกรดกฎ consensus ของ Bitcoin ผ่าน Soft Fork หรือ Hard Fork
- รหัสที่ไม่ได้ใช้งานหรือสูญหาย: หากเจ้าของที่อยู่สูญเสียการเข้าถึงกระเป๋าเงิน หรือไม่ได้เคลื่อนไหวแล้ว ก็จะไม่สามารถยื่นคัดค้านได้ ทำให้เงินเหล่านั้นยังคงเสี่ยงโดนโจมตีแม้จะมีกฎหลักประกันก็ตาม
- การแข่งค่าธรรมเนียมใน Mempool: ข้อแย้งระหว่างเจ้าของและแฮกเกอร์อาจนำไปสู่การแข่งขันค่าธรรมเนียมธุรกรรมใน Mempool เพื่อให้ได้รับการยืนยันก่อน
เรื่องนี้มีความหมายอย่างไรต่อผู้ใช้ Bitcoin ในปัจจุบัน?
ในปัจจุบัน ควอนตัมคอมพิวเตอร์ที่ทรงพลังพอจะถอดรหัสคณิตศาสตร์ของ Bitcoin ได้นั้นยังไม่มีอยู่จริง ผู้เชี่ยวชาญด้านความปลอดภัยส่วนใหญ่ประเมินว่า ภัยคุกคามจากควอนตัมคอมพิวติ้งยังต้องใช้เวลาอีกหลายปีหรือหลายทศวรรษ
ข้อเสนออย่างการป้องกันด้วยกับดักระเบิด แสดงให้เห็นว่านักพัฒนาโอเพ่นซอร์สกำลังประเมินโมเดลความปลอดภัยระยะยาวไว้ล่วงหน้า สำหรับผู้ใช้ Bitcoin ในปัจจุบัน การปฏิบัติตามมาตรฐานทั่วไป เช่น หลีกเลี่ยงการใช้ที่อยู่ซ้ำ และใช้ซอฟต์แวร์กระเป๋าเงินที่อัปเดตเสมอ ยังคงให้การปกป้องความเป็นส่วนตัวและการใช้งานที่แข็งแกร่ง
เมื่อการหารือเกี่ยวกับโปรโตคอลดำเนินต่อไป กฎของเครือข่ายก็อาจมีการเปลี่ยนแปลงได้ตามเวลา สินทรัพย์ดิจิทัลมีความเสี่ยงทางเทคนิคและตลาด และผลงานในอดีตของเครือข่ายหรือสินทรัพย์ใดๆ ไม่ได้เป็นสิ่งการันตีถึงผลลัพธ์ในอนาคต
บทความล่าสุด


Hyperliquid ทุ่มสุดตัวขอใบอนุญาตสหรัฐฯ หลังฟันกำไรมหาศาล
Hyperliquid Strategies โชว์กำไร 620.6 ล้านดอลลาร์จากกำไรตัวเลขบนกระดาษของโทเคน พร้อมยื่นขอใบอนุญาต Futures Commission Merchant ในสหรัฐฯ
|


Blockchain Life 2026 ดูไบ เผยไลน์อัปวิทยากรชั้นนำระดับโลก
งาน Blockchain Life 2026 เตรียมขนทัพผู้ร่วมงานกว่า 15,000 คน และวิทยากรกว่า 200 คน บุกดูไบวันที่ 1-2 ธันวาคมนี้ เพื่อเจาะลึกจุดตัดระหว่างคริปโตและ AI
|
Core Scientific เลิกขุด Bitcoin หันไปเอาดีด้านศูนย์ข้อมูล AI เต็มตัว
Core Scientific มีแผนจะยุติการขุด Bitcoin ทั้งหมดภายในสิ้นปีนี้ โดยจะเปลี่ยนเป้าหมายไปให้บริการศูนย์ข้อมูลสำหรับ AI แทน
|