
นักพัฒนา Bitcoin เสนอกลยุทธ์ใหม่ สยบภัยคุกคามจากควอนตัมคอมพิวเตอร์
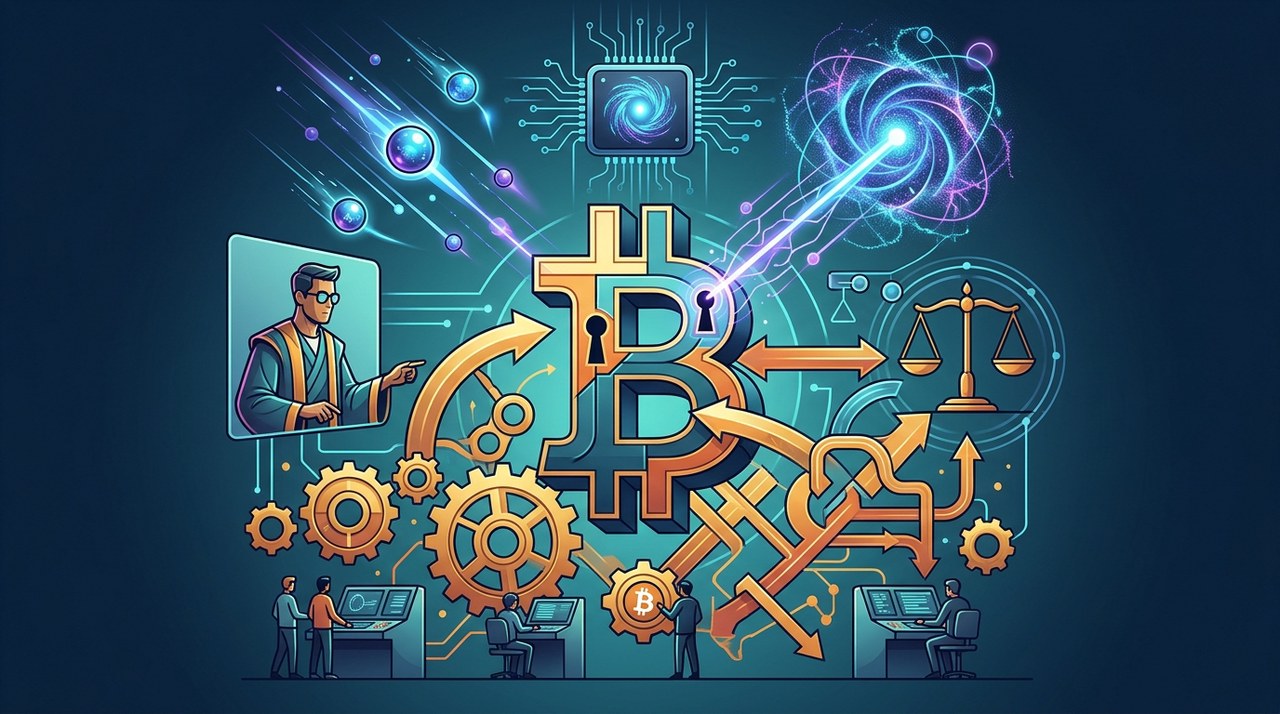
บทนำ: ควอนตัมคอมพิวเตอร์กับอนาคตความปลอดภัยของ BitcoinBTC+0.36%
ลองจินตนาการถึงคอมพิวเตอร์ที่มีพลังประมวลผลสูงมาก จนแก้โจทย์คณิตศาสตร์สุดซับซ้อนได้ในเวลาไม่กี่วินาที โจทย์ที่ต้องใช้ซูเปอร์คอมพิวเตอร์ที่เร็วที่สุดในปัจจุบันเวลานานนับพันปีถึงจะถอดรหัสได้ นั่นคือความหวัง และในขณะเดียวกันก็เป็นภัยคุกคามที่อาจเกิดขึ้นจากควอนตัมคอมพิวเตอร์
หลายปีที่ผ่านมา เหล่าสาวกคริปโตและนักวิทยาศาสตร์คอมพิวเตอร์ต่างถกเถียงกันว่า จะเกิดอะไรขึ้นถ้าควอนตัมคอมพิวเตอร์ประสิทธิภาพสูงถูกสร้างขึ้นจริง มันจะสามารถเจาะระบบเข้ารหัสของ Bitcoin ได้ไหม? แล้วแฮกเกอร์จะขโมยเงินจากกระเป๋า Bitcoin เก่าๆ ได้หรือเปล่า?
แนวคิดใหม่ที่ถูกเสนอโดยนักพัฒนา Bitcoin มุ่งเป้าไปที่การแก้ปัญหานี้โดยเฉพาะ แทนที่จะพึ่งพาแค่วิทยาการรหัสลับแบบใหม่ที่ซับซ้อน แนวคิดนี้ได้นำทฤษฎีเกม (Game Theory) สุดแยบยลมาใช้ เพื่อทำให้การใช้ควอนตัมคอมพิวเตอร์โจมตี Bitcoin กลายเป็นการลงทุนที่แพงยับและไม่คุ้มค่าเลยแม้แต่น้อย
ทำความเข้าใจว่าระบบรหัสวิทยาของ Bitcoin ทำงานอย่างไรในปัจจุบัน
ก่อนจะไปดูทางออก เราต้องมาดูกันก่อนว่าปัจจุบัน Bitcoin ปกป้องเงินของผู้ใช้ยังไง Bitcoin พึ่งพาวิทยาการรหัสลับแบบเส้นโค้งวงรี (Elliptic Curve Cryptography) โดยใช้อัลกอริทึมที่ชื่อว่า secp256k1
เมื่อคุณสร้างกระเป๋า Bitcoin ขึ้นมา คุณจะได้ข้อมูลสำคัญ 2 ส่วน ได้แก่ กุญแจส่วนตัว (Private Key) และกุญแจสาธารณะ (Public Key) โดย Private Key ของคุณจะทำหน้าที่เหมือนตราปั๊มลายเซ็นดิจิทัลที่มีแค่คุณคนเดียวที่ควบคุมได้
ส่วน Public Key จะถูกเปิดเผยให้คนอื่นเห็น เพื่อให้ทุกคนตรวจสอบลายเซ็นของคุณได้ ด้วยขีดความสามารถของคอมพิวเตอร์ในปัจจุบัน การคำนวณหา Private Key จาก Public Key ที่เปิดเผยอยู่นั้น ถือว่าเป็นไปไม่ได้เลยในทางปฏิบัติ เพราะต้องใช้เวลาคำนวณนานหลายพันล้านปี
การเข้ารหัสแบบไม่สมมาตรนี้เองที่เป็นรากฐานความปลอดภัยของบล็อกเชนยุคใหม่ ตราบใดที่ Private Key ของคุณยังเป็นความลับ เงินของคุณก็ยังปลอดภัยอยู่บนบล็อกเชน
ภัยคุกคามจากควอนตัม: อัลกอริทึมของ Shor กับกุญแจที่ถูกเปิดเผย
และแล้วควอนตัมคอมพิวเตอร์ก็ก้าวเข้ามา อัลกอริทึมทางควอนตัมที่รู้จักกันในชื่อ Shor's Algorithm สามารถแก้ปัญหา Discrete Logarithm ได้อย่างรวดเร็วเมื่อเทียบกับคอมพิวเตอร์ยุคปัจจุบัน
หากควอนตัมคอมพิวเตอร์ที่มีจำนวนคิวบิต (Qubit) เสถียรมากพอถูกสร้างขึ้นสำเร็จ ในทางทฤษฎี มันจะสามารถคำนวณหา Private Key ได้โดยตรงจาก Public Key ที่ถูกเปิดเผยไว้
สิ่งนี้สร้างช่องโหว่เฉพาะสำหรับที่อยู่ Bitcoin (Bitcoin Address) ที่เคยเผยแพร่ Public Key ลงบนสมุดบัญชีบล็อกเชนไปแล้ว
ยกตัวอย่างเช่น ที่อยู่แบบ "Pay-to-Public-Key" (P2PK) รุ่นเก่าที่ใช้ในยุคแรกๆ ของ Bitcoin รวมถึงเหรียญที่เชื่อว่าเป็นของ Satoshi Nakamoto ผู้สร้าง Bitcoin ที่อยู่เหล่านี้แสดง Public Key ออกมาตรงๆ บนสมุดบัญชีสาธารณะ
หากผู้โจมตีด้วยควอนตัมมุ่งเป้ามาที่เหรียญเหล่านี้ พวกเขาอาจพยายามคำนวณหา Private Key ที่ตรงกัน เพื่อนำเอาเหรียญที่ยังไม่ได้ใช้ (UTXO) ออกไปใช้จ่าย
ข้อเสนอใหม่เปลี่ยนการโจมตีควอนตัมให้กลายเป็นการลงทุนที่ขาดทุนได้อย่างไร
ข้อเสนอของนักพัฒนาได้เปลี่ยนจุดโฟกัสจากการป้องกันทางคณิตศาสตร์เพียงอย่างเดียว ไปสู่เรื่องของสิ่งจูงใจทางเศรษฐศาสตร์และกฎฉันทามติ (Consensus Rules)
แนวคิดหลักขึ้นอยู่กับการเปลี่ยนวิธีที่เครือข่าย Bitcoin ตอบสนอง เมื่อที่อยู่สาธารณะที่มีช่องโหว่ตกเป็นเป้าหมายในการทำรายการ
หากแฮกเกอร์ควอนตัมพยายามคำนวณ Private Key แล้วส่งรายการธุรกรรมปลอมแปลงลงสู่เครือข่าย กฎของเครือข่ายจะสามารถกำหนดให้มีระยะเวลาหน่วง (Delay Period) หรือการตรวจสอบด้วยฉันทามติแบบพิเศษได้
ในช่วงเวลานี้ เครือข่ายหรือเจ้าของที่แท้จริงจะสามารถเข้ามาแทรกแซงผ่านกลไกทางรหัสวิทยาที่กำหนดไว้ล่วงหน้า เช่น การแสดงหลักฐานยืนยันหลังยุคควอนตัม (Post-Quantum Proof) หรือทำการเผา (Burn) ผลลัพธ์ธุรกรรมที่พิพาทนั้นทิ้งไป
การรันควอนตัมคอมพิวเตอร์ที่ทนต่อความผิดพลาด ต้องใช้พลังงาน ทุนมหาศาล และโครงสร้างพื้นฐานเฉพาะทางอย่างยิ่ง หากเครือข่ายรับประกันได้ว่าเงินที่ขโมยมาจะไม่สามารถโอนสำเร็จหรือแปลงเป็นเงินสดได้ แฮกเกอร์ก็ต้องเสียเงินหลายล้านดอลลาร์ไปเปล่าๆ โดยได้กำไรกลับมาเป็นศูนย์
ด้วยการเปลี่ยนช่องโหว่ให้กลายเป็นการขาดทุนทางการเงินที่แน่นอน ข้อเสนอนี้จึงตัดสิ่งจูงใจของผู้โจมตีไม่ให้พยายามเจาะระบบด้วยควอนตัมตั้งแต่แรก
สำรวจการอัปเกรด: ทางออกด้วยวิทยาการรหัสลับยุคหลังควอนตัม
การปรับเปลี่ยน Bitcoin ให้ทนทานต่อควอนตัมไม่จำเป็นต้องสร้างบล็อกเชนขึ้นมาใหม่ทั้งหมด นักพัฒนาสามารถปรับใช้วิธีอัปเกรดผ่าน Soft Fork ที่รองรับการทำงานย้อนหลังได้
ขณะนี้ชุมชนนักพัฒนาทั่วโลกกำลังศึกษารูปแบบลายเซ็นยุคหลังควอนตัม (Post-Quantum Signature Schemes) หลายแบบ เพื่อนำมาเสริมการป้องกันตามหลักทฤษฎีเกม:
- Lamport Signatures: รูปแบบลายเซ็นตามเกณฑ์แฮชที่เรียบง่าย ซึ่งต่อต้านการโจมตีทางควอนตัมได้ แม้ว่าจะต้องใช้ขนาดลายเซ็นที่ใหญ่ขึ้นก็ตาม
- Winternitz One-Time Signatures (WOTS): เวอร์ชันที่ปรับปรุงแล้วของลายเซ็นตามเกณฑ์แฮช ออกแบบมาเพื่อลดพื้นที่ข้อมูลบนบล็อก
- Falcon และ Dilithium: อัลกอริทึมทางรหัสวิทยาบนพื้นฐานแลตทิซ (Lattice-based) ยุคใหม่ ซึ่งปัจจุบันได้รับการจัดเป็นมาตรฐานความปลอดภัยยุคหลังควอนตัม
การรวมอัลกอริทึมเหล่านี้ช่วยให้ผู้ใช้สามารถย้ายเงินของตนได้อย่างปลอดภัย ก่อนที่ควอนตัมคอมพิวเตอร์ขนาดใหญ่จะเริ่มเปิดใช้งานจริง
มุมมองตลาดและแนวโน้มการคาดการณ์
นอกเหนือจากการพูดคุยทางเทคนิคเกี่ยวกับการเตรียมพร้อม Bitcoin สำหรับอนาคตแล้ว ผู้ร่วมตลาดต่างติดตามการกระจายความน่าจะเป็นบนแพลตฟอร์มคาดการณ์ เกี่ยวกับหมุดหมายราคาของ Bitcoin ในระยะสั้นอย่างสม่ำเสมอ
ตัวอย่างเช่น ข้อมูลตลาดคาดการณ์ล่าสุดสำหรับเป้าหมายราคาต่างๆ สะท้อนถึงระดับความน่าจะเป็นที่แตกต่างกันในหมู่เทรดเดอร์:
- ระดับราคา $80,000: ประเมินความน่าจะเป็นไว้ที่ประมาณ 50% ในสัญญาคาดการณ์
- ระดับราคา $82,500: ประเมินความน่าจะเป็นไว้ที่ประมาณ 37%
- ระดับราคา $85,000: ประเมินความน่าจะเป็นไว้ที่ประมาณ 23%
- ระดับราคา $87,500: ประเมินความน่าจะเป็นไว้ที่ประมาณ 13%
- ระดับราคา $90,000: ประเมินความน่าจะเป็นไว้ที่ประมาณ 8%
แม้ว่าตัวเลขเปอร์เซ็นต์เหล่านี้จะให้มุมมองเกี่ยวกับสภาวะอารมณ์ของตลาด แต่การคาดการณ์ราคานั้นขึ้นอยู่กับปัจจัยมหภาค สภาพคล่อง และการเปลี่ยนแปลงด้านกฎระเบียบ ผลการดำเนินงานในอดีตของสินทรัพย์ดิจิทัลไม่ได้เป็นสิ่งบ่งชี้ถึงผลการดำเนินงานในอนาคต ราคาอาจผันผวนลดลงหรือทรงตัวขึ้นอยู่กับสภาวะเศรษฐกิจในภาพรวม
ทำไมการเตรียมตัวแต่เนิ่นๆ ถึงสำคัญสำหรับผู้ถือคริปโต
นักฟิสิกส์ควอนตัมและวิศวกรซอฟต์แวร์ส่วนใหญ่เห็นตรงกันว่า ควอนตัมคอมพิวเตอร์ที่สามารถเจาะระบบเข้ารหัสแบบ 256 บิตได้นั้น ยังอยู่อีกไกลเป็นปีๆ หรืออาจจะหลายทศวรรษ
อย่างไรก็ตาม การบรรลุฉันทามติร่วมกันทั้งเครือข่ายบนระบบกระจายศูนย์อย่าง Bitcoin ต้องอาศัยการทดสอบ การตรวจสอบอย่างรอบคอบ และการปรับใช้แบบเป็นขั้นตอน
โซลูชันเชิงรุกจะช่วยให้มั่นใจได้ว่า เมื่อเทคโนโลยีควอนตัมพร้อมใช้งานจริง Bitcoin ก็จะได้รับการปกป้องอย่างแข็งแกร่งจากการถูกเจาะระบบไว้เรียบร้อยแล้ว
สำหรับผู้ใช้ทั่วไป การเก็บเงินไว้ในรูปแบบที่อยู่อย่าง Pay-to-Witness-Public-Key-Hash (P2WPKH) หรือ Taproot (P2TR) จะช่วยให้มีความเป็นส่วนตัวสูง เพราะ Public Key จะซ่อนอยู่จนกว่าจะมีการใช้จ่ายเงิน
บทสรุป: อนาคตที่แข็งแกร่งและยืดหยุ่นของ Bitcoin
Bitcoin ผ่านความท้าทายทางเทคนิคมาแล้วมากมายตลอดประวัติศาสตร์ ตั้งแต่การถกเถียงเรื่องการขยายขนาดเครือข่าย ไปจนถึงการอัปเกรดระบบ
ด้วยการผสมผสานวิทยาการรหัสลับขั้นสูงเข้ากับสิ่งจูงใจทางเศรษฐศาสตร์ที่ชาญฉลาด นักพัฒนายังคงเดินหน้าออกแบบทางออกเพื่อปกป้องเครือข่ายจากการเปลี่ยนแปลงทางเทคโนโลยีในอนาคต
ในขณะที่การวิจัยด้านการต่อต้านควอนตัมดำเนินต่อไป สถาปัตยกรรมแบบกระจายศูนย์ของ Bitcoin ได้แสดงให้เห็นถึงความสามารถในการปรับตัวอย่างต่อเนื่อง เพื่อรักษาความปลอดภัยที่แข็งแกร่งเอาไว้
บทความล่าสุด

 +2
คลื่นน้ำเงิน สัปดาห์สีแดง: สรุปภาพรวมตลาดโลกและทิศทางคริปโต
สรุปเข้าใจง่ายว่า ผลเลือกตั้งกลางเทอมสหรัฐฯ ความผันผวนของตลาดหุ้น และข่าวความปลอดภัยคริปโต มีทิศทางอย่างไรในสัปดาห์นี้
|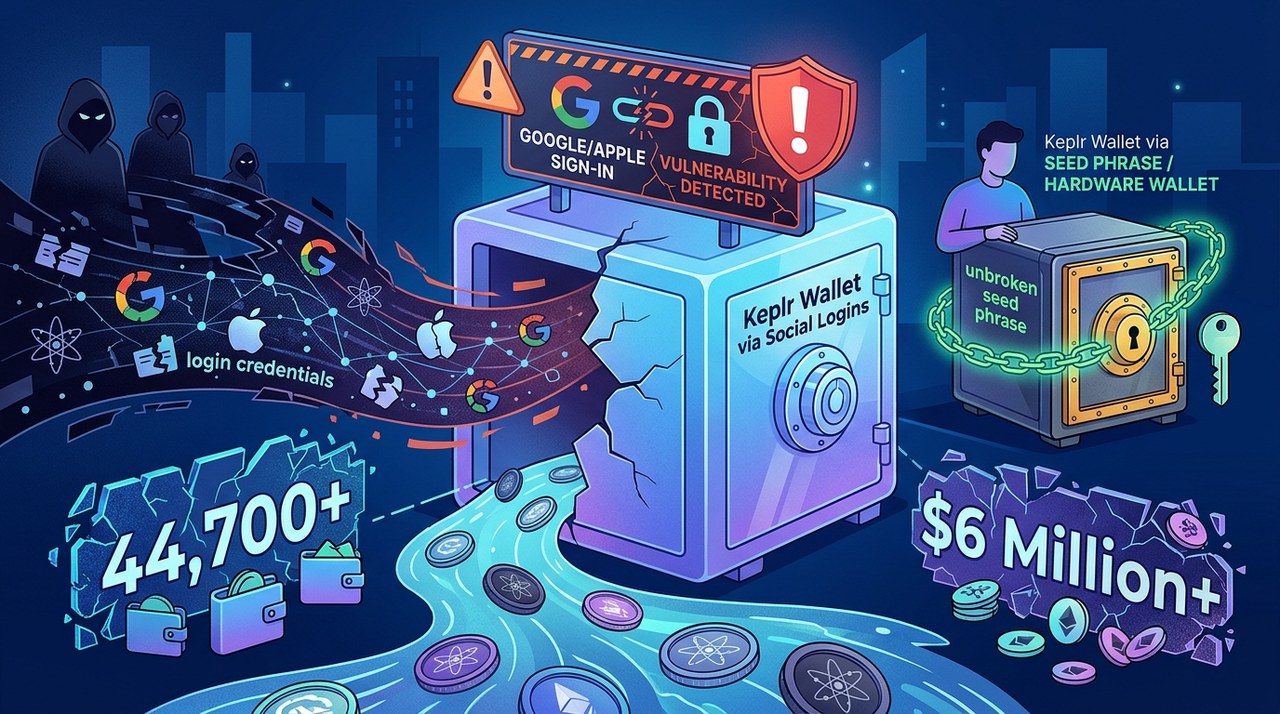


กระเป๋า Keplr โดนแฮก กระทบคนใช้ Login ผ่าน Google และ Apple
ช่องโหว่ความปลอดภัยในระบบ Web3Auth ส่งผลกระทบต่อผู้ใช้ Keplr ที่สร้างกระเป๋าผ่าน Social Login จนต้องมีการเร่งปฏิบัติการกู้คืนสินทรัพย์เพื่อความปลอดภัย
|
สองนักขุด Bitcoin สายฉายเดี่ยว ชนะโอกาสอันริบหรี่ คว้าเงินรางวัล 2.3 แสนดอลลาร์
สองนักขุด Bitcoin อิสระสายฉายเดี่ยวขุดพบบล็อกสำเร็จห่างกันเพียงไม่กี่ชั่วโมง เมื่อวันที่ 7 พฤศจิกายนที่ผ่านมา คว้าเงินรางวัลไปคนละกว่า 230,000 ดอลลาร์สหรัฐ
|