เตือนภัย! ผู้ใช้ฮาร์ดแวร์วอลเล็ต SafePal ตกเป็นเป้าจดหมายปลอมส่งถึงบ้าน
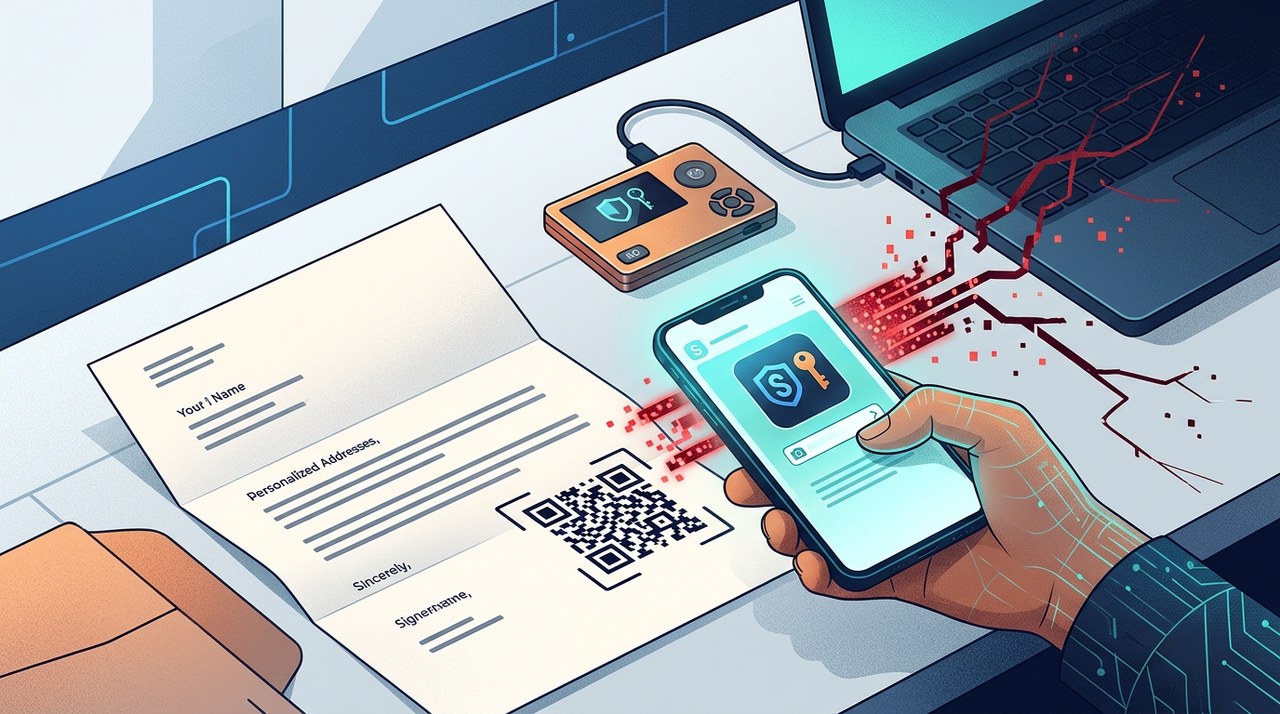
เตือนภัยจดหมายปลอม! มิจฉาชีพส่งหนังสือแจ้งความปลอดภัยปลอมถึงบ้านผู้ใช้ SafePal
ลองจินตนาการดูว่า ถ้าคุณเปิดตู้จดหมายหน้าบ้านแล้วเจอหนังสือแจ้งเตือนทางการเกี่ยวกับกระเป๋าคริปโตของคุณ นั่นคือสิ่งที่กำลังเกิดขึ้นกับผู้ใช้ฮาร์ดแวร์วอลเล็ต SafePal ในประเทศอิตาลี
มิจฉาชีพกำลังส่งจดหมายกระดาษตรงถึงบ้านของลูกค้า โดยเอกสารเหล่านี้อ้างข้อมูลเท็จว่า อุปกรณ์ของคุณมีช่องโหว่ด้านความปลอดภัยร้ายแรงในระดับเฟิร์มแวร์
การหลอกลวงผ่านจดหมายทางไปรษณีย์ถือเป็นเรื่องที่ไม่ค่อยพบเห็นในวงการสินทรัพย์ดิจิทัล เหล่าแฮกเกอร์ใช้ข้อมูลส่วนตัวจริงๆ ของลูกค้า เพื่อทำให้จดหมายคำเตือนปลอมนี้ดูน่าเชื่อถืออย่างมาก
เจาะลึกแผนหลอกลวง: QR Code เฉพาะบุคคลและเว็บไซต์ปลอม
จดหมายปลอมเหล่านี้ถูกส่งแบบระบุตัวตนเพื่อหลอกลวงผู้รับ โดยในจดหมายแต่ละฉบับจะระบุชื่อ-นามสกุลจริง ที่อยู่บ้าน และรายละเอียดคำสั่งซื้ออย่างแม่นยำ
นอกจากนี้ ในจดหมายยังแนบ QR Code เฉพาะบุคคลมาด้วย เมื่อสแกนแล้ว ระบบจะพาไปยังเว็บไซต์ SafePal ปลอมที่ฝากไว้บน Arweave ซึ่งเป็นเครือข่ายจัดเก็บข้อมูลแบบกระจายศูนย์
เว็บไซต์ปลอมนี้จะแสดงข้อมูลการสั่งซื้อที่ถูกต้องของคุณบนหน้าจอ ทำให้การพยายามหลอกลวงครั้งนี้ดูเหมือนเป็นเรื่องจริงอย่างมาก
ข้อมูลของลูกค้าหลุดไปได้อย่างไร?
การหลอกลวงทางไปรษณีย์ในครั้งนี้ มีต้นตอมาจากเหตุการณ์ข้อมูลลูกค้าหลุดไหลที่ SafePal เคยเปิดเผยไว้เมื่อเดือนสิงหาคม
ช่องโหว่ในปลั๊กอินติดตามสถานะคำสั่งซื้อ ทำให้ข้อมูลของคนที่สั่งซื้อสินค้าช่วงเดือนมีนาคม 2025 ถึงเมษายน 2026 รั่วไหลออกไป
เหตุการณ์นี้ส่งผลกระทบต่อลูกค้า SafePal ทั้งหมด 39,798 ราย ข้อมูลที่หลุดไปมีทั้งชื่อ-นามสกุล อีเมล ที่อยู่จัดส่ง และประวัติการสั่งซื้อ
SafePal ย้ำชัดเจนว่า Private Key และ Seed Recovery Phrase ไม่เคยหลุดออกไป สินทรัพย์คริปโตที่จัดเก็บไว้จะยังคงปลอดภัย เว้นแต่รหัสลับจะถูกแชร์ด้วยตัวเอง
การตรวจสอบความปลอดภัยของ SafePal และมาตรการป้องกันมิจฉาชีพ
SafePal ได้ดำเนินการแก้ไขช่องโหว่ของปลั๊กอินติดตามคำสั่งซื้อทันทีหลังจากพบข้อผิดพลาดด้านความปลอดภัย
เมื่อวันที่ 30 ตุลาคม บริษัทด้านความปลอดภัย Cure53 ได้ทำการตรวจสอบระบบของ SafePal อย่างเป็นอิสระ และยืนยันแล้วว่าไม่พบช่องโหว่หลงเหลืออยู่ในระบบ
นอกจากนี้ SafePal ยังจับมือกับ Phishfort กลุ่มความปลอดภัยไซเบอร์ เพื่อตรวจจับเว็บไซต์ปลอมและเร่งปิดโดเมนที่เป็นอันตราย
ผู้ให้บริการฮาร์ดแวร์วอลเล็ตแบรนด์อื่นก็เคยโดนลักษณะนี้เช่นกัน โดยแบรนด์ดังอย่าง Ledger, Trezor และ Coldcard ต่างเคยเจอมิจฉาชีพส่งการหลอกลวงมายังผู้ใช้ของตนเช่นกัน
ต้องทำอย่างไร หากคุณได้รับจดหมายแจ้งเตือนปลอม?
SafePal แนะนำให้ลูกค้าใช้ความระมัดระวังและปฏิบัติตามขั้นตอนต่อไปนี้ หากตกเป็นเป้าหมายของมิจฉาชีพ:
- ห้ามสแกน QR Code ที่พิมพ์อยู่บนจดหมายทางไปรษณีย์ที่ไม่คาดคิดเด็ดขาด
- หลีกเลี่ยงการเปิดลิงก์หรือที่อยู่เว็บที่ระบุในคำเตือนความปลอดภัยที่ไม่ได้รับการยืนยัน
- ห้ามกรอก Seed Recovery Phrase ของคุณลงในแอปหรือเว็บไซต์ใดๆ โดยเด็ดขาด
- แจ้งเบาะแสการพยายามหลอกลวงทางไปรษณีย์ต่อเจ้าหน้าที่ตำรวจในท้องที่
- ส่งรายงานมิจฉาชีพไปยังทีมงานความปลอดภัยอย่างเป็นทางการของ SafePal เพื่อช่วยกันปิดเว็บปลอม
ปกป้องสินทรัพย์จากการหลอกลวงแบบออฟไลน์ (Social Engineering)
ฮาร์ดแวร์วอลเล็ตช่วยปกป้อง Private Key จากแฮกเกอร์ออนไลน์ได้ เพราะมิจฉาชีพไม่สามารถเจาะระบบเข้ารหัสของอุปกรณ์ได้ง่ายๆ พวกเขาจึงหันมาใช้วิธีหลอกลวงเจ้าของกระเป๋าแทน
ผู้ผลิตฮาร์ดแวร์วอลเล็ตจะไม่มีวันขอ Seed Recovery Phrase ของคุณ และจะไม่ส่งจดหมายกระดาษมาขอให้คุณอัปเดตเฟิร์มแวร์ผ่าน QR Code เด็ดขาด ควรตรวจสอบการอัปเดตความปลอดภัยผ่านช่องทางแอปพลิเคชันอย่างเป็นทางการเสมอ
บทความล่าสุด
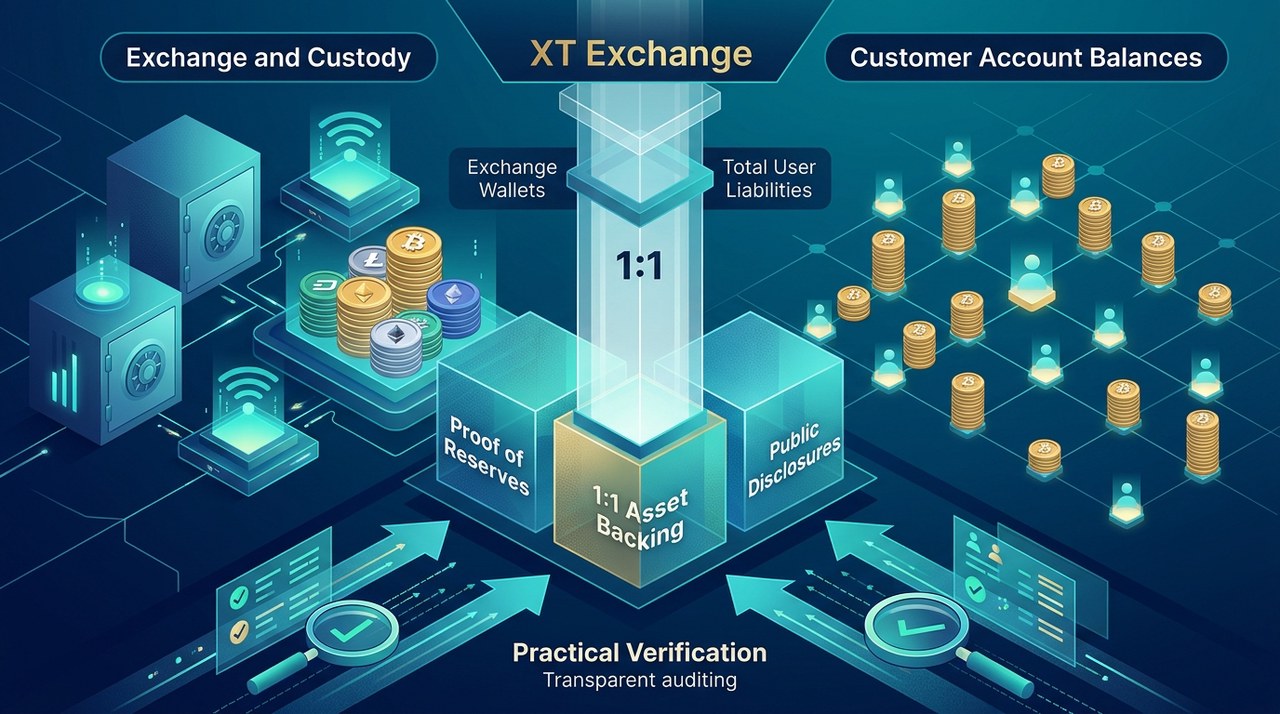
XT Exchange กับรากฐานความน่าเชื่อถือในโลกการเงินดิจิทัล
XT Exchange เผยแพร่ข้อมูล Proof of Reserves และใช้การตรวจสอบด้วย Merkle-tree เพื่อแสดงให้เห็นว่ายอดเงินของลูกค้าตรงกับสินทรัพย์ที่จัดเก็บไว้จริง


Twenty One Capital โชว์งบ Q3 กำไรสุทธิ 1.09 พันล้านดอลลาร์ อานิสงส์ Bitcoin พุ่ง
Twenty One Capital รายงานกำไรสุทธิไตรมาส 3 สูงถึง 1.09 พันล้านดอลลาร์ จากราคา Bitcoin ที่ปรับตัวขึ้น แม้จะมีผลขาดทุนจากการดำเนินงาน 4.8 ล้านดอลลาร์ก็ตาม
|

 +1
Ethereum และบล็อกเชน Layer 1 คืออะไร? อธิบายให้เข้าใจง่ายๆ
ทำความรู้จัก Ethereum ผู้บุกเบิก Smart Contract พร้อมเจาะลึกการทำงานของ EVM และเหตุผลที่บล็อกเชน Layer 1 ทางเลือกต้องยอมแลกบางคุณสมบัติเพื่อความเร็ว
|