บทเรียนจากเหตุการณ์ Lighter: ส่องความเสี่ยงซ่อนเร้นในสิทธิ์การใช้งาน API
บทนำ: ช่องโหว่ซ่อนเร้นในการเทรดแบบอัตโนมัติ
เวลาพูดถึงความปลอดภัยในโลกคริปโต คนส่วนใหญ่มักจะโฟกัสไปที่การเก็บรักษา Seed Phrase ของกระเป๋าเงิน หรือการตั้งรหัสผ่านให้รัดกุม
แต่สำหรับการเทรดแบบอัตโนมัติ เราต้องพึ่งพาสิ่งที่เรียกว่า Application Programming Interface หรือที่รู้จักกันในชื่อ API key
เจ้า API key นี้เปรียบเหมือนรีโมทคอนโทรลดิจิทัล ที่ช่วยให้โปรแกรมเทรดทำงานแทนเราในบัญชีศูนย์ซื้อขายได้อย่างอัตโนมัติ
ทว่า เหตุการณ์ความปลอดภัยล่าสุดในวงการอย่างกรณี Lighter ได้ให้บทเรียนราคาแพงเกี่ยวกับคีย์ดิจิทัลเหล่านี้
นั่นคือ แค่ปิดสิทธิ์การถอนเงินบน API key เพียงอย่างเดียว อาจไม่เพียงพอที่จะปกป้องเงินในบัญชีของคุณได้อีกต่อไป
ทำความเข้าใจการทำงานของสิทธิ์การใช้งาน API Key
หากต้องการเข้าใจกรณี Lighter เราควรเริ่มจากการทบทวนว่า เทรดเดอร์ตั้งค่าสิทธิ์ API กันอย่างไร
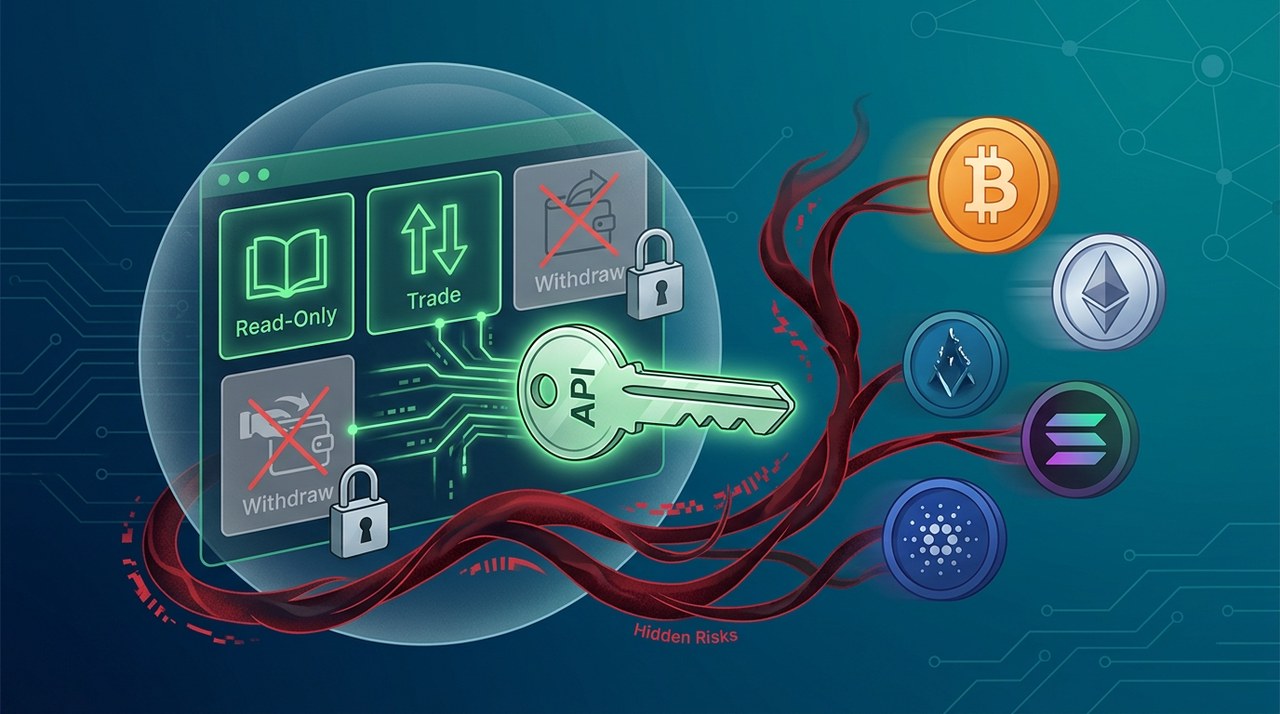
เวลาที่คุณสร้าง API key ศูนย์ซื้อขายมักจะให้คุณเลือกสิทธิ์การใช้งานตามระดับต่างๆ
- Read-Only (ดูได้อย่างเดียว): อนุญาตให้โปรแกรมดูยอดเงินคงเหลือและประวัติการเทรดได้ แต่ส่งคำสั่งใดๆ ไม่ได้
- Trade (ส่งคำสั่งซื้อขาย): อนุญาตให้ส่งคำสั่งซื้อและขายบนกระดานเทรดของแพลตฟอร์มได้
- Withdraw (ถอนเงิน): อนุญาตให้โอนคริปโตออกจากแพลตฟอร์มไปยังกระเป๋าเงินภายนอกได้
คู่มือความปลอดภัยส่วนใหญ่มักแนะนำให้เทรดเดอร์ปิดสิทธิ์ Withdraw เอาไว้เสมอเวลาใช้บอทเทรด
แนวคิดนั้นง่ายมาก: ถ้าบอทถอนเงินไม่ได้ แฮกเกอร์ก็ขโมยเงินเราไปไม่ได้
แต่เหตุการณ์ Lighter ได้พิสูจน์แล้วว่า ข้อสันนิษฐานนี้ละเลยความเสี่ยงด้านความปลอดภัยที่ร้ายแรงไป
เหตุการณ์ Lighter สะท้อนอะไรเกี่ยวกับความปลอดภัยในคริปโต?
กรณี Lighter ชี้ให้เห็นว่า แฮกเกอร์ไม่จำเป็นต้องมีสิทธิ์การถอนเงิน ก็สามารถดูดมูลค่าออกจากบัญชีได้
ในทางกลับกัน แฮกเกอร์สามารถใช้วิธีโจมตีผ่านเส้นทางฟังก์ชันอื่นที่ API key นั้นได้รับอนุญาตให้เข้าถึง
เส้นทางฟังก์ชันเหล่านี้ครอบคลุมตั้งแต่การส่งคำสั่งเทรด การโอนเงินภายใน ไปจนถึงการปฏิสัมพันธ์กับพูลสภาพคล่องส่วนรวม
เมื่อแพลตฟอร์มไม่ได้จำกัดการใช้งานในทุกเส้นทางอย่างรัดกุม เหตุการณ์ละเมิดความปลอดภัยจึงยังเกิดขึ้นได้
เส้นทางโจมตีที่ 1: การดูดเงินผ่านการส่งคำสั่งซื้อขาย
แฮกเกอร์จะดึงเงินออกไปได้อย่างไร หากไม่สามารถกดถอนเงินออกภายนอกได้?
คำตอบอยู่ที่การปั่นกลไกตลาดโดยอาศัยสิทธิ์ Trade นั่นเอง
ถ้าแฮกเกอร์คุม API key ที่มีสิทธิ์ส่งคำสั่งเทรดได้ พวกเขาจะเจตนาส่งคำสั่งเทรดในราคาที่ไม่เป็นธรรม
ตัวอย่างเช่น แฮกเกอร์อาจไปส่งคำสั่งในคู่สินทรัพย์ที่มีสภาพคล่องต่ำ โดยที่ตัวแฮกเกอร์เองเป็นผู้คุมคำสั่งฝั่งตรงข้าม
ด้วยการกว้านซื้อในราคาสูงเกินจริง แล้วขายคืนในราคาถูกสุดขีด มูลค่าเงินจะถูกถ่ายโอนจากเหยื่อไปยังแฮกเกอร์โดยตรง
ระบบศูนย์ซื้อขายมองว่านี่เป็นแค่การเทรดธรรมดา ทั้งที่ในความเป็นจริง เงินถูกถ่ายโอนออกไปเรียบร้อยแล้ว
เส้นทางโจมตีที่ 2: การโอนเงินภายในและการมิชอบใช้บัญชีย่อย
ศูนย์ซื้อขายคริปโตยุคใหม่มักมีระบบบัญชีย่อย (Sub-account) เพื่อช่วยแบ่งแยกกลยุทธ์การเทรดต่างๆ
การย้ายสินทรัพย์ระหว่างบัญชีย่อยมักเกิดขึ้นทันทีผ่านการโอนภายใน โดยไม่มีค่าธรรมเนียมเครือข่าย
เนื่องจากการโอนเหล่านี้อยู่ภายในแพลตฟอร์ม ระบบประเมินความเสี่ยงบางแห่งจึงตรวจเข้มงวดน้อยกว่า
หาก API key มีสิทธิ์สั่งโอนเงินภายใน แฮกเกอร์ก็สามารถย้ายเงินไปยังบัญชีย่อยที่ตนเองควบคุมอยู่ได้
เมื่อเงินไปอยู่ในบัญชีย่อยแล้ว แฮกเกอร์ก็สามารถนำไปเทรดต่อ หรือใช้เส้นทางอื่นที่ไร้การเฝ้าระวังได้
สิ่งนี้ชี้ชัดว่า การโอนเงินภายในต้องมีมาตรการความปลอดภัยที่เข้มงวดไม่แพ้การถอนเงินออกภายนอก
เส้นทางโจมตีที่ 3: พูลสภาพคล่องส่วนรวมและความเสี่ยงด้านหลักประกัน
แพลตฟอร์มเทรดสมัยใหม่จำนวนมากเชื่อมโยงระบบเข้ากับพูลสภาพคล่องส่วนรวมและกลไกหลักประกันแบบ Cross-margin
โครงสร้างเหล่านี้เปิดให้ผู้ใช้ฝากสินทรัพย์ลงในพูลส่วนรวมเพื่อรับผลตอบแทน หรือใช้สนับสนุนการเทรด Margin
เมื่อ API key เข้าไปปฏิสัมพันธ์กับพูลส่วนรวม การโจมตีเพียงครั้งเดียวอาจส่งผลกระทบมากกว่าแค่บัญชีเดียว
หาก API key ที่ได้รับอนุญาตเกิดส่งรายการที่ไม่พึงประสงค์ ก็อาจทำให้สมดุลของพูลบิดเบือน หรือส่งผลให้เกิดการล้างพอร์ต (Liquidation) โดยไม่คาดคิด
ผลที่ตามมาคือ ความล้มเหลวด้านความปลอดภัย API ของบัญชีเดียว อาจส่งผลกระทบให้สินทรัพย์ส่วนรวมทั้งแพลตฟอร์มขาดเสถียรภาพได้
สร้างระบบป้องกัน API ที่ดีกว่าเดิม: สิ่งที่แพลตฟอร์มต้องทำ
เหตุการณ์ Lighter แสดงให้เห็นว่า แพลตฟอร์มคริปโตต้องพัฒนาไปไกลกว่าแค่การมีช่องให้ติ๊กเลือกสิทธิ์พื้นฐาน
เพื่อให้เกิดความปลอดภัยรอบด้าน ศูนย์ซื้อขายต้องกำหนดข้อจำกัดที่บังคับใช้ได้จริงในทุกๆ เส้นทางของ API
1. การจำกัดขอบเขตการทำงานอย่างรายละเอียด (Granular Action Scoping)
แพลตฟอร์มควรเปิดให้ผู้ใช้จำกัด API key ให้ใช้ได้เฉพาะคู่เทรด ประเภทคำสั่ง และวงเงินเทรดสูงสุดที่กำหนดเท่านั้น
2. การตรวจจับสิ่งผิดปกติแบบเรียลไทม์ (Real-Time Anomaly Detection)
ศูนย์ซื้อขายต้องมีระบบเฝ้าระวังความเสี่ยงที่สามารถตรวจจับรูปแบบการเทรดที่ผิดปกติ หรือการเกิด Price Slippage แบบฉับพลัน
หาก API key เริ่มส่งคำสั่งเทรดที่หลุดจากพฤติกรรมเดิมในอดีต ระบบควรสั่งหยุดการทำงานโดยอัตโนมัติ
3. การแยกสิทธิ์การโอนเงินภายในอย่างเด็ดขาด
การโอนเงินระหว่างบัญชีย่อยควรต้องขอการอนุมัติแยกต่างหากอย่างชัดเจน ไม่ควรรวมไว้กับสิทธิ์การส่งคำสั่งเทรดทั่วไป
4. ระบบเบรกเกอร์สำหรับพูลส่วนรวม (Circuit Breakers for Shared Pools)
การส่งคำสั่งเข้าพูลสภาพคล่องควรมีกลไกจำกัดความเร็วในตัว เพื่อป้องกันการถูกดึงสภาพคล่องออกไปอย่างรวดเร็วและเป็นระบบ
แนวทางความปลอดภัยที่เทรดเดอร์ทำได้ทันที
แม้แพลตฟอร์มจะต้องสร้างระบบควบคุมความเสี่ยงให้แข็งแกร่งขึ้น แต่เทรดเดอร์เองก็สามารถลดความเสี่ยง API ได้ทันทีเช่นกัน
- จำกัด IP Address: ผูก API key ไว้กับ Static IP ที่แน่นอนเสมอ เพื่อป้องกันไม่ให้ตำแหน่งอื่นที่ไม่ได้รับอนุญาตนำไปใช้
- ใช้หลักสิทธิ์ขั้นต่ำ (Least Privilege): ให้สิทธิ์เฉพาะเท่าที่จำเป็นที่สุดต่อการทำงานของบอทเทรดเท่านั้น
- ตรวจสอบคีย์ที่ใช้งานอยู่อย่างสม่ำเสมอ: หมั่นเช็กการตั้งค่าในศูนย์ซื้อขาย และลบ API key ที่ไม่ได้ใช้งานออกทิ้ง
- เฝ้าระวังความเคลื่อนไหวในบัญชีย่อย: ตั้งค่าการแจ้งเตือนแบบเรียลไทม์สำหรับรายการโอนภายในและการทำงานในบัญชีย่อย
- ตั้งขีดจำกัดการเทรดรายวัน: ใช้ฟังก์ชันของแพลตฟอร์มเพื่อจำกัดผลขาดทุนสะสม (Drawdown) หรือปริมาณการเทรดสูงสุดต่อวันของแต่ละคีย์
สรุป: ก้าวต่อไปของระบบความปลอดภัยบนแพลตฟอร์ม
เหตุการณ์ Lighter ถือเป็นข้อเตือนใจครั้งสำคัญสำหรับระบบนิเวศคริปโตเคอร์เรนซีทั้งหมด
การพึ่งพาเฉพาะระบบควบคุมการถอนเงิน จะเปิดช่องให้เกิดการโจมตีผ่านเส้นทางรองอื่นๆ ได้
การกำหนดมาตรการเข้มงวดทั้งการเทรด การโอนภายใน และพูลส่วนรวม จะช่วยให้แพลตฟอร์มสร้างสภาพแวดล้อมการเทรดคริปโตแบบอัตโนมัติที่ปลอดภัยยิ่งขึ้นอย่างแท้จริง
บทความล่าสุด
อนุพันธ์ Nvidia บนบล็อกเชนวอลลุ่มพุ่งแตะ 8.7 พันล้านดอลลาร์
วอลลุ่มการเทรด Nvidia Perpetual บนบล็อกเชนพุ่งแตะ 8.7 พันล้านดอลลาร์เมื่อวันที่ 12 พฤศจิกายน หลังมีข่าวใหญ่เกี่ยวกับซีอีโอ Jensen Huang

งาน BTC in DC 2026 เตรียมจัดแบบออนไลน์แล้ว ธันวาคมนี้
งาน BTC in DC 2026 จะจัดขึ้นในรูปแบบออนไลน์วันที่ 18-19 ธันวาคมนี้ เพื่อรวมตัวผู้นำฝั่ง Bitcoin และผู้กำหนดนโยบายมาร่วมพูดคุยกันผ่านโลกเสมือนจริง
|


Wells Fargo เพิ่มการถือครอง Bitcoin ETF ของ BlackRock เป็นสองเท่า แตッチุ 2.35 พันล้านดอลลาร์
Wells Fargo รายงานการถือหุ้น Bitcoin ETF ของ BlackRock จำนวน 49.58 ล้านหุ้น คิดเป็นมูลค่า 2.35 พันล้านดอลลาร์ ณ สิ้นไตรมาส 3
|