


กระเป๋า Keplr เกิดเหตุความปลอดภัย: เงิน 6 ล้านดอลลาร์เคลื่อนไหวจากช่องโหว่ Web3Auth
เมื่อวันที่ 7 พฤศจิกายน 2026 Keplr ผู้ให้บริการกระเป๋าคริปโตรายใหญ่บนเครือข่าย Cosmos ได้ใช้มาตรการฉุกเฉินด้วยการระงับการล็อกอินผ่าน Google และ Apple ทั้งหมด หลังเกิดเหตุการณ์ความปลอดภัยร้ายแรง โดยสาเหตุมาจาก Private Key ที่เชื่อมกับระบบ Web3Auth ซึ่งเป็นผู้ให้บริการยืนยันตัวตนภายนอกหลุดออกไป ส่งผลให้เกิดการทำธุรกรรมที่ไม่ได้รับอนุญาตกระจายไปหลายบล็อกเชน
จากการสืบสวนเบื้องต้นโดย Bitquery บริษัทวิเคราะห์ข้อมูลบล็อกเชน พบว่ามีการโอนสินทรัพย์ออกไปประมาณ 6.01 ล้านดอลลาร์ อย่างไรก็ตาม สถานการณ์นี้มีความซับซ้อน เพราะทีมความปลอดภัยสายขาว (White-hat) ได้เข้าช่วยย้ายสินทรัพย์ที่มีความเสี่ยงไปเก็บไว้ในที่ปลอดภัยด้วยเช่นกัน
เกิดอะไรขึ้นกับกระเป๋าเงิน Keplr?
เพื่อให้เข้าใจง่ายขึ้น เราต้องมาดูก่อนว่ากระเป๋าคริปโตทั่วไปทำงานอย่างไร โดยปกติแล้ว เวลาเราสร้างกระเป๋า Web3 เราจะต้องจดจำหรือเก็บชุดรหัสผ่าน 12 หรือ 24 คำ (Seed Phrase) ไว้แบบออฟไลน์อย่างปลอดภัย
แต่เพื่อความสะดวกของคนใช้งานทั่วไป Keplr จึงเพิ่มฟีเจอร์ Social Login ที่รันบนระบบของ Web3Auth เข้ามา ทำให้ผู้ใช้ล็อกอินผ่านบัญชี Google หรือ Apple ได้เลย โดยไม่ต้องคอยจด Seed Phrase แบบเดิมๆ
ลองจินตนาการถึงการใช้คีย์การ์ดโรงแรมแทนลูกกุญแจจริง แม้จะสะดวกสบายมาก แต่ถ้าระบบเซิร์ฟเวอร์ของโรงแรมเกิดมีช่องโหว่ ประตูห้องพักทั้งตึกก็อาจถูกปลดล็อกได้พร้อมๆ กัน
ในวันศุกร์ที่ 6 พฤศจิกายน 2026 ทาง Web3Auth ได้รายงานพบช่องโหว่ความปลอดภัยในระบบโครงสร้างพื้นฐาน และพอถึงเช้าวันเสาร์ ก็เริ่มมีการทำธุรกรรมแปลกๆ เกิดขึ้นกับกระเป๋า Keplr ที่สร้างผ่านบัญชี Google และ Apple
Josh Lee ผู้ร่วมก่อตั้ง Chainapsis (ทีมพัฒนา Keplr) ชี้แจงว่า ช่องโหว่ความปลอดภัยครั้งนี้เกิดขึ้นที่ระบบของ Web3Auth เอง ไม่ได้เกิดจากตัวซอฟต์แวร์กระเป๋า Keplr แต่อย่างใด
จากการประเมินพบว่า บัญชีที่ใช้ Social Login ราว 20% มีความเสี่ยงที่จะได้รับผลกระทบ แต่มีเพียงส่วนน้อยเท่านั้นที่เกิดรายการโอนเงินออกจริง ที่สำคัญคือ ผู้ใช้ที่ปกป้องกระเป๋าด้วย Hardware Wallet หรือใช้ Seed Phrase แบบดั้งเดิม ไม่ได้รับผลกระทบใดๆ ทั้งสิ้น
เจาะลึกข้อมูล: เงิน 6 ล้านดอลลาร์ถูกโอนข้ามเครือข่าย Cosmos อย่างไร
Bitquery ได้วิเคราะห์การเคลื่อนไหวบนบล็อกเชนอย่างละเอียดในช่วงวันที่ 6-7 พฤศจิกายน 2026 และพบกิจกรรมการดูดเงินจากกระเป๋าข้ามหลายเครือข่ายในระบบ Cosmos เช่น Cosmos Hub, Osmosis, CelestiaTIA-5.08%, Akash, Noble, dYdX, BabylonBABY-10.06% และ InjectiveINJ-1.41%
เมื่อคำนวณจากราคาตลาด ณ วันที่ 7 พฤศจิกายน ที่อยู่นิรนามที่รวบรวมสินทรัพย์ได้รับเงินไปรวมมูลค่าราว 6.01 ล้านดอลลาร์ โดยกระจายอยู่ในเครือข่ายหลักๆ ดังนี้:
- Cosmos Hub: มีการโอนโทเคนออกไปมูลค่าประมาณ 3.50 ล้านดอลลาร์
- Osmosis: มีการโอนโทเคนออกไปมูลค่าประมาณ 1.04 ล้านดอลลาร์
- Injective: มีการโอนโทเคนออกไปมูลค่าประมาณ 615,000 ดอลลาร์
Bitquery ตรวจพบว่ามี Private Key เกือบ 44,700 ชุดเข้ามาเกี่ยวข้องกับธุรกรรมเหล่านี้ และน่าตกใจที่ 86% ของกระเป๋าที่ได้รับผลกระทบบน 7 เครือข่าย ถูกโอนเงินออกไปหลังจากที่ Keplr ได้ออกเตือนภัยต่อสาธารณะแล้ว
สำหรับผู้ใช้ทั่วไป สินทรัพย์ที่สูญหายส่วนใหญ่มีจำนวนไม่มาก โดยค่ามัธยฐานความเสียหายอยู่ที่ 1.34 ดอลลาร์ต่อกระเป๋า แต่เคสที่โดนหนักที่สุดมีการโอนออกไปสูงถึงเกือบ 325,000 ดอลลาร์ในกระเป๋าเดียว
นอกจากนี้ ผู้ที่ดึงเงินออกไปได้ใช้เทคนิค Liquid Staking ขั้นสูงเพื่อข้ามระยะเวลาการปลดล็อกตามปกติ เพราะโดยทั่วไปแล้ว การปลด Staking เหรียญ Cosmos (ATOM) จะต้องใช้เวลารอถึง 21 วัน
แต่ด้วยการแปลง ATOM ที่ Staking อยู่ให้กลายเป็น Liquid Token ทำให้เหรียญ ATOM กว่า 1.96 ล้านเหรียญถูกโอนออกได้ทันที เทคนิคนี้ยังเปิดช่องให้เบี่ยงทิศทางดอกเบี้ยจากการ Staking ที่สะสมไว้ราว 251,000 ดอลลาร์ออกไปด้วย
ทีมสายขาวเข้าช่วยกู้คืนสินทรัพย์ ยอดความเสียหายจริงยังไม่นิ่ง
แม้ช่วงแรกจะมีข่าวว่าเงินถูกขโมยไปถึง 6 ล้านดอลลาร์ แต่ข้อมูลอย่างเป็นทางการในเวลาต่อมาช่วยชี้แจงประเด็นสำคัญ ทั้ง Web3Auth และ Keplr ยืนยันตรงกันว่า ทีมความปลอดภัยสายขาว (White-hat) ได้ใช้ช่องทางเดียวกันนี้เข้าช่วยย้ายสินทรัพย์ที่มีความเสี่ยงไปเก็บไว้ในพื้นที่ปลอดภัย
ในวันอาทิตย์ที่ 8 พฤศจิกายน 2026 Keplr ได้เปิดเผยรายชื่อกระเป๋าที่ใช้ในการกู้คืนสินทรัพย์อย่างเป็นทางการ ซึ่งหลายที่อยู่ตรงกับกระเป๋าที่ Bitquery ตรวจพบในรายงานตอนแรก
ดังนั้น ยอดเงิน 6.01 ล้านดอลลาร์ที่เห็น จึงเป็นยอดรวมของการเคลื่อนย้ายสินทรัพย์ทั้งหมด ไม่ใช่ตัวเลขของเงินที่โดนขโมยไปอย่างถาวร โดย Web3Auth ยืนยันว่าสินทรัพย์ที่ทีมสายขาวช่วยไว้ได้นั้นยังคงปลอดภัยดี
รายชื่อกระเป๋าของทีมสายขาวที่ได้รับการยืนยันแล้ว
Keplr และ Web3Auth ได้ยืนยันที่อยู่กระเป๋าอย่างเป็นทางการเมื่อวันที่ 8 พฤศจิกายน 2026 ซึ่งสินทรัพย์ที่อยู่ในกระเป๋าเหล่านี้ถูกย้ายมาเพื่อความปลอดภัยระหว่างปฏิบัติการกู้คืน:
- Cosmos Hub: cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu
- Osmosis: osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw
- Celestia: celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53
- Akash: akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx
- Noble: noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj
- Injective: inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7gd
- dYdX: dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt
- Babylon: bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239
- Axelar: axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a
- Saga: saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6
- Agoric: agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72
- EVM Address: 0x413e4F4De7E5FF010913488F781E679e76f706d
สิ่งที่ผู้ใช้ Keplr Social Login ต้องทำทันที
หากคุณมีกระเป๋า Keplr ที่สร้างผ่านการล็อกอินด้วย Google หรือ Apple แนะนำให้ปฏิบัติตามขั้นตอนความปลอดภัยต่อไปนี้ทันที:
- งดการฝากเงินเพิ่ม: ห้ามโอนเงินเพิ่มเติมไปยังบัญชีที่ใช้ Social Login จนกว่าทีมงานจะประกาศยืนยันความปลอดภัยเรียบร้อยแล้ว
- ย้ายเงินส่วนที่เหลือออก: โอนโทเคนที่เหลือไปยังกระเป๋าใหม่ที่สร้างด้วย Seed Phrase หรือใช้งานผ่าน Hardware Wallet
- ระวังมิจฉาชีพหลอกคืนเงิน: อย่าหลงเชื่อข้อความส่วนตัวบนโซเชียลมีเดียที่อ้างว่าสามารถช่วยกู้คืนเงินหรือมีลิงก์ชดเชยให้ เพราะมิจฉาชีพมักฉวยโอกาสช่วงเกิดเหตุการณ์แบบนี้
- รอคำแนะนำสำหรับสินทรัพย์ที่ Staking: เหรียญที่ Staking ไว้และถูกช่วยกู้คืนมาได้ ต้องผ่านกระบวนการตรวจสอบดุลบัญชีอย่างเป็นทางการก่อนจะส่งคืนให้ผู้ใช้
ความสะดวกสบาย VS ความปลอดภัย ในโลก Web3
เหตุการณ์นี้สะท้อนถึงประเด็นที่ถกเถียงกันมาตลอดในเรื่องการใช้งานคริปโต แม้ว่า Social Login จะช่วยให้ผู้ใช้เริ่มต้นใช้งานได้ง่ายขึ้น แต่การพึ่งพาระบบจัดการรหัสผ่านจากภายนอกก็ย่อมมีความเสี่ยงจากโครงสร้างพื้นฐานตามมาด้วย
ขณะนี้ทั้ง Keplr และ Web3Auth ยังไม่ได้เปิดเผยผลวิเคราะห์สาเหตุเชิงเทคนิคฉบับสมบูรณ์ และยังไม่มีกำหนดการชดเชยเงินคืนที่แน่ชัด ซึ่งทีมงานกำลังแยกแยะระหว่างสินทรัพย์ที่โดนขโมยจริงกับส่วนที่ทีมสายขาวช่วยไว้ได้
ข่าวความปลอดภัยที่เกี่ยวข้อง: GnosisGNO+0.00% Pay โดนแฮกข้อมูล
นอกจากนี้ Gnosis Pay ยังได้รายงานเหตุการณ์ข้อมูลรั่วไหลเมื่อวันศุกร์ที่ 6 พฤศจิกายน 2026 โดยมีผู้ไม่หวังดีแอบเข้าถึงระบบบัตรลูกค้ารุ่นเก่า ทำให้ข้อมูลสำคัญของลูกค้ารั่วไหล อย่างไรก็ตาม Gnosis Pay ยืนยันว่าได้ควบคุมระบบให้ปลอดภัยแล้วและกำลังเร่งแจ้งเตือนลูกค้าที่ได้รับผลกระทบ
ผลงานในอดีตของสินทรัพย์ดิจิทัลหรือผลิตภัณฑ์ทางการเงินไม่ได้เป็นสิ่งบ่งชี้ถึงผลงานหรือผลตอบแทนในอนาคต ตรวจสอบข้อมูลการกู้คืนสินทรัพย์ผ่านประกาศอย่างเป็นทางการของโครงการเสมอ
บทความล่าสุด

CEO ของ Flare สะกิดสาวก XRP ให้หันมาเน้นใช้งานจริง
Hugo Philion CEO ของ Flare ออกมาสยบกระแสความไม่แน่นอนในตลาด XRP พร้อมชวนให้ผู้ถือเหรียญร่วมกันสร้างการใช้งานจริง มากกว่าหวังพึ่งแค่ Ripple เพียงอย่างเดียว
|
Web3Auth เข้าช่วยเงิน 5.6 ล้านดอลลาร์ จากกระเป๋า Keplr ที่มีช่องโหว่
Web3Auth รายงานว่าได้ย้ายสินทรัพย์มูลค่า 5.6 ล้านดอลลาร์ออกจากกระเป๋า Keplr ที่มีช่องโหว่ เพื่อปกป้องเงินของผู้ใช้จากแฮกเกอร์ที่อาจเข้ามาโจมตี
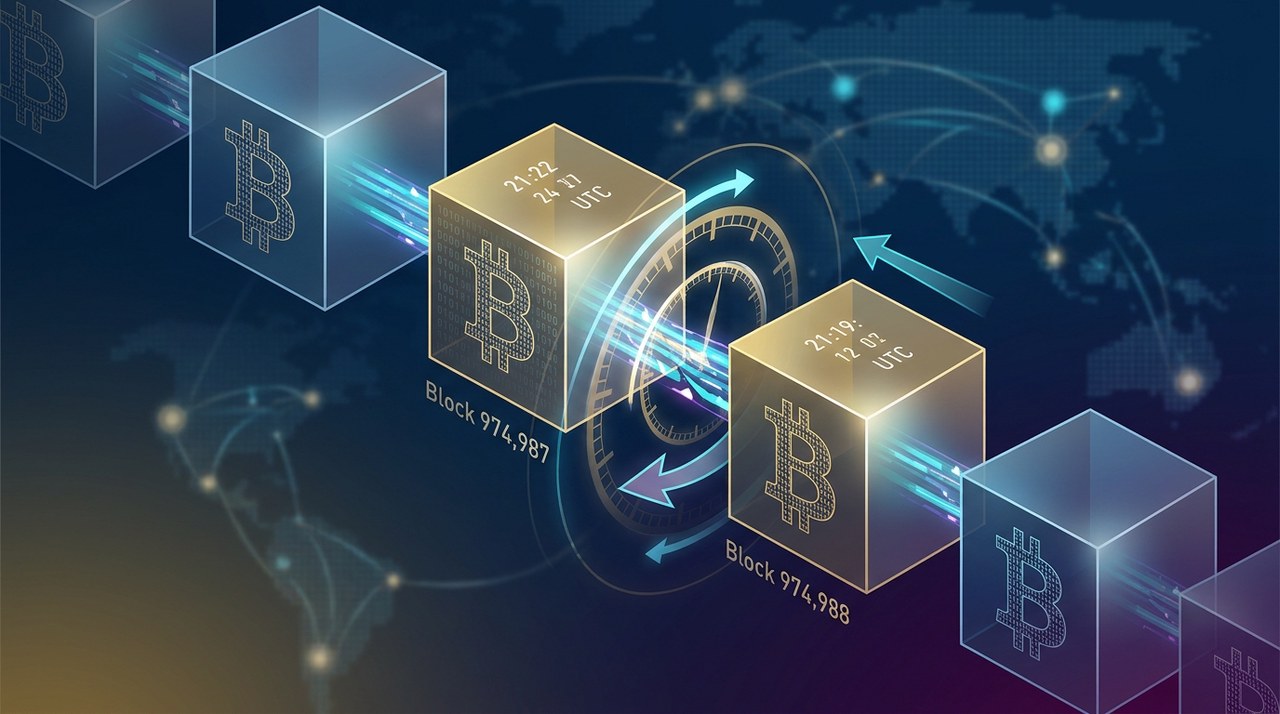

ทำไมบล็อกเชน Bitcoin ถึงเพิ่งย้อนเวลากลับไป?
เมื่อวันที่ 7 พฤศจิกายน บล็อกของ Bitcoin ถูกประทับเวลาเร็วกว่าบล็อกก่อนหน้าถึง 3 นาที มาดูกันว่าทำไมนาฬิกาภายในของ Bitcoin ถึงทำงานต่างจากเวลาในโลกจริง
|