
เตือนภัยไซเบอร์สุดล้ำ! CRAFTY FALCON ใช้ AI พุ่งเป้าแฮกบริษัทคริปโตและฟินเทค
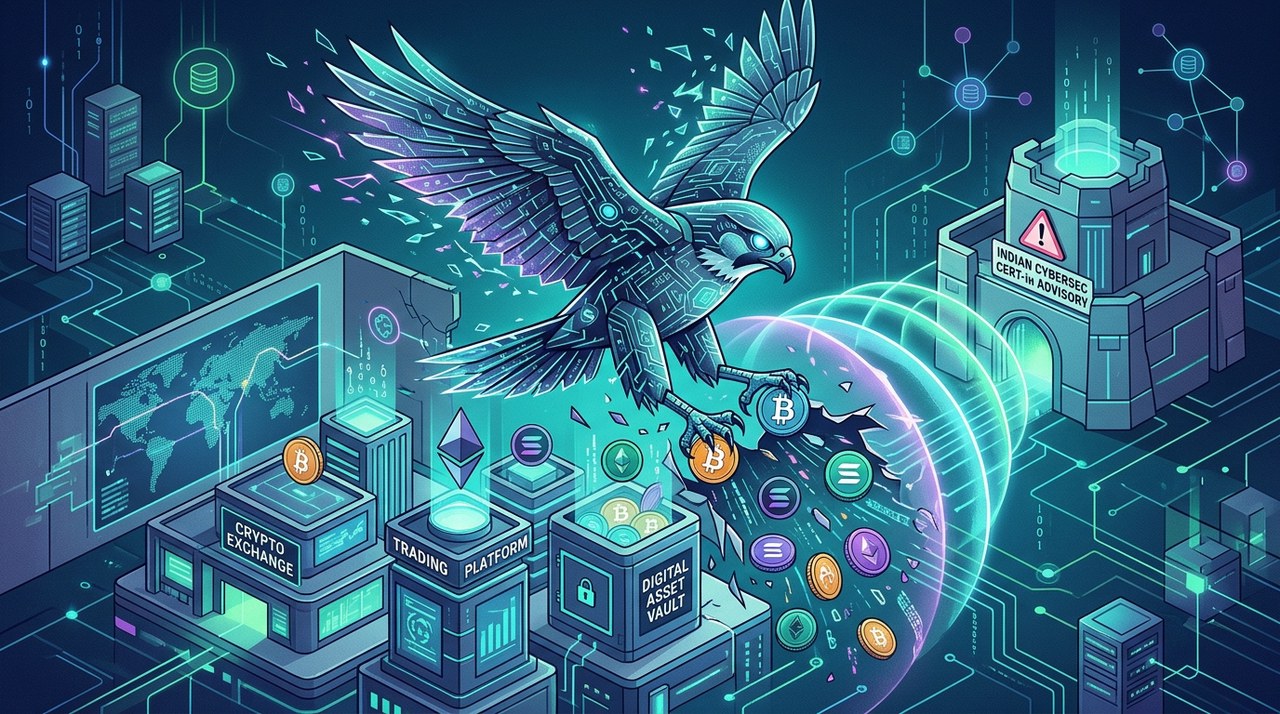
CRAFTY FALCON คืออะไร แล้วใครกำลังตกเป็นเป้าหมาย?
ลองนึกภาพโจรที่ไม่เคยหลับไม่เคยนอน เรียนรู้จากทุกความผิดพลาด แถมยังใช้ AI ขั้นสูงมาช่วยสะเดาะกลอนดิจิทัล นั่นคือสิ่งที่ทีมความปลอดภัยในวงการคริปโตและการเงินกำลังรับมืออยู่ตอนนี้ครับ
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ของอินเดีย หรือ CERT-In ได้ออกเตือนภัยด่วนเกี่ยวกับแฮกเกอร์ตัวร้ายชื่อ CRAFTY FALCON ที่ใช้เครื่องมือ AI ช่วยบุกรุกแพลตฟอร์มสินทรัพย์ดิจิทัล ธนาคาร และระบบฟินเทค
เหยื่อมีทั้งกระดานเทรดคริปโต ผู้ให้บริการชำระเงิน ธนาคาร และสถาบันการเงินที่ไม่ใช่ธนาคาร (NBFC) โดยเป้าหมายของ CRAFTY FALCON นั้นเรียบง่ายแต่รุนแรง คือการขโมย Private Key ของกระเป๋าเงินเพื่อสูบเงินออกจากบัญชีของลูกค้าและบริษัท
ทำไม CRAFTY FALCON ถึงวนกลับมาเล่นงานเหยื่อซ้ำๆ
รายงานจาก CERT-In ระบุว่า คำเตือนก่อนหน้านี้ยังหยุดการโจมตีไม่ได้ทั้งหมด โดย CRAFTY FALCON เจตนาพุ่งเป้าไปที่องค์กรที่เคยโดนเตือนมาแล้ว โดยเฉพาะที่ยังอุดช่องโหว่ไม่เสร็จเรียบร้อย
เรื่องเวลาคือกลยุทธ์สำคัญของพวกมัน กลุ่มนี้มักจะลงมือช่วงเสาร์-อาทิตย์ วันหยุดยาว หรือช่วงที่มีการเฝ้าระวังต่ำ
การลงมือตอนทีมงานเฝ้าระวังน้อย ช่วยให้แฮกเกอร์มีเวลาเหลือแหล่ในการทำตามแผน ก่อนที่ทีมความปลอดภัยภายในจะทันรู้ตัว
คลังอาวุธ AI ที่ถูกนำมาใช้ในการโจมตี
CRAFTY FALCONไม่ได้พึ่งพาแค่การแฮกด้วยมืออีกต่อไป แต่ทำงานด้วยความเร็วระดับเครื่องจักร โดยใช้ AI สำรวจเป้าหมายและเจาะช่องโหว่ของ API ระบบชำระเงินภายใน
ทาง CERT-In ได้ระบุเครื่องมือ AI สายลุยหลายตัวที่ถูกนำมาดัดแปลงเป็นอาวุธในแคมเปญนี้:
- ARTEX Family: เครื่องมือโมเดลภาษาขนาดใหญ่ (LLM) ที่ออกแบบมาเพื่อการโจมตีทางไซเบอร์โดยเฉพาะ
- PentAGI: ระบบ AI แบบ Multi-Agent อัตโนมัติที่สร้างมาเพื่อทดสอบการเจาะระบบแบบอัตโนมัติ
- Cairn: เสิร์ชเอ็นจินค้นหาการโจมตีเฉพาะทาง ที่ใช้ตามล่าหาช่องโหว่ของระบบ
- CyberStrikeAI: เฟรมเวิร์กที่สามารถรันกระบวนการโจมตีทางไซเบอร์ที่ซับซ้อนได้แบบอัตโนมัติ
เมื่อเครื่องมือ AI เหล่านี้ทำงานร่วมกัน แฮกเกอร์จึงสร้างสคริปต์โจมตีเฉพาะกิจได้ทันที แถมยังปรับเปลี่ยนโค้ดอันตราย (Payload) ตามการป้องกันของระบบเป้าหมายได้อีกด้วย
เจาะลึกขั้นตอนการแฮกของภัยคุกคามนี้
เทคนิคที่ CRAFTY FALCON ใช้ แสดงให้เห็นถึงความซับซ้อนของภัยไซเบอร์ยุคนี้ พวกมันใช้ประโยชน์จากช่องโหว่หลายจุดตลอดวงจรการพัฒนาซอฟต์แวร์
การแอบใช้โครงสร้างพื้นฐานคลาวด์อย่างผิดวิธี
กลุ่มนี้พุ่งเป้าไปที่ระบบคลาวด์อย่างหนัก โดยใช้บริการดูแลระบบอย่าง AWS Systems Manager และ AWS Lambda แบบผิดๆ เพื่อรันคำสั่งที่ไม่ได้รับอนุญาต และส่งไฟล์อันตรายเข้าเซิร์ฟเวอร์โดยตรง
ใช้ระบบทดสอบเป็นประตูหลังเข้าสู่ระบบหลัก
เซิร์ฟเวอร์สำหรับทดสอบมักจะมีการป้องกันน้อยกว่าระบบจริง CRAFTY FALCON จึงค้นหาระบบทดสอบที่เชื่อมต่ออินเทอร์เน็ต แล้วใช้เป็นทางผ่านบุกเข้าไปยังฐานข้อมูลหลัก
การแกะโค้ดแอปพลิเคชันและการไฮแจ็ค API
พบว่าผู้โจมตีแอบชำแหละซอร์สโค้ดของแอปพลิเคชันเพื่อสร้างเครื่องมือเจาะระบบ จากนั้นใช้แอปที่ดัดแปลงส่งคำขอ API ที่ไม่ได้รับอนุญาตไปยังระบบเป้าหมาย
การข้ามการบล็อก IP และการลองโอนเงินก้อนเล็ก
เพื่อหลบหลีกระบบกรอง IP พวกมันจะส่งทราฟฟิกผ่านกลุ่ม IP ของบุคคลที่สามที่ได้รับความไว้วางใจ ทำให้การเข้าถึงที่ผิดกฎหมายดูเหมือนทราฟฟิกปกติ
ก่อนจะปล้นเงินก้อนโต CRAFTY FALCON จะลองโอนเงินจำนวนน้อยมากๆ เช่น 1 รูปี (ราวๆ 0.011 ดอลลาร์) เพื่อเช็กให้แน่ใจว่าช่องทางที่แฮกมาได้นั้นใช้งานได้จริง ก่อนจะเริ่มสูบเงินก้อนใหญ่
ผู้นำวงการเตือนความเสี่ยงจาก AI ที่นับวันยิ่งรุนแรงขึ้น
การนำ AI มาใช้เป็นอาวุธอย่างรวดเร็ว ได้สร้างความกังวลอย่างมากให้กับผู้บริหารเทคโนโลยีและผู้เชี่ยวชาญด้านไซเบอร์
จากเหตุการณ์ความเสียหายด้านความปลอดภัยระดับประวัติศาสตร์กว่า 6.3 พันล้านดอลลาร์ของ Binance ทาง Elon Musk ผู้นำด้านเทคโนโลยี ได้แสดงความกังวลเกี่ยวกับโปรแกรม AI อัตโนมัติ
แอกเซนต์ AI ระดับปัญญาประดิษฐ์ขั้นสูง จะทำเรื่องแบบนี้ในวันใดวันหนึ่งเพื่อหาเงินให้ตัวมันเอง ไม่ใช่เพื่อมนุษย์
Bernardo Brites ผู้ร่วมก่อตั้ง Trace Finance ก็ได้เน้นย้ำถึงความเหลื่อมล้ำด้านความเร็วระหว่างทีมตั้งรับกับเครื่องมือแฮกเกอร์อัตโนมัติ
ตอนนี้เครื่องมือ AI สามารถหาช่องโหว่ได้เร็วกว่าที่ทีมงานจะตามอุดได้ทัน นั่นคือเหตุผลที่เราเห็นเหตุการณ์ใหญ่ออกมาเป็นชุดในช่วงไม่กี่เดือนที่ผ่านมา
เรื่องนี้มีความหมายอย่างไรต่อการปกป้องสินทรัพย์ดิจิทัล
ความเคลื่อนไหวอย่างต่อเนื่องของ CRAFTY FALCON เป็นเครื่องเตือนใจว่าระบบความปลอดภัยไซเบอร์ต้องปรับตัวตามเทคโนโลยี การป้องกันแบบพื้นฐานและการอัปเดตแพตช์ที่ล่าช้า จะทำให้แพลตฟอร์มสินทรัพย์ดิจิทัลเสี่ยงต่อการถูกแฮกแบบอัตโนมัติ
สถาบันการเงินและองค์กรต้องล็อกระบบสภาพแวดล้อมการพัฒนาให้แน่นหนา จำกัดสิทธิ์การใช้งานคลาวด์ และเฝ้าระวัง API ชำระเงินเพื่อตรวจจับรายการผิดปกติอย่างต่อเนื่อง
ในขณะที่เครื่องมือความปลอดภัย AI พัฒนาไปทั้งสองฝั่ง การติดตามข่าวสารและรักษามาตรฐานความปลอดภัยอย่างเข้มงวด จึงเป็นสิ่งจำเป็นในการปกป้องสินทรัพย์ดิจิทัล
บทความล่าสุด

เทรดเดอร์ Bitcoin เล็งเป้า 50,000 ดอลลาร์ หลังอารมณ์ตลาดร่วงแตะจุดกลัวสุดขีด
ตลาดคาดการณ์และออปชันส่งสัญญาณเน้นตั้งรับ หลังอารมณ์ตลาด Bitcoin ดิ่งลงสู่เขตกลัวสุดขีด
|

ราคา Hyperliquid (HYPE) เริ่มเด้งกลับ: แนวรับ $62 จะรับอยู่ไหม?
Hyperliquid (HYPE) กำลังเทรดอยู่ที่ประมาณ $62.54 หลังจากย่อตัวลงมาอย่างหนักจากจุดสูงสุด นักวิเคราะห์กำลังจับตาดูแนวรับแนวต้านสำคัญอย่างใกล้ชิด
|
แรงกดดันตลาดโลกขยายวงกว้าง ไม่ได้เกิดขึ้นแค่กับคริปโต
ตลาดการเงินทั่วโลกกำลังเผชิญแรงขายเป็นวงกว้าง กระทบทั้งหุ้นเทคโนโลยี โลหะมีค่า และสินทรัพย์ดิจิทัลอย่างทั่วถึง
|